


Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Эксперты F.A.C.C.T. зафиксировали новую атаку Buhtrap по своей клиентской базе. Сотрудник подопечной компании скачал трояна вместо шаблона документа, который он пытался найти через «Яндекс»; вредоносный сайт всплыл в первых строках поисковой выдачи.

Запуск Windows-зловреда, используемого для хищения денежных средств с корпоративных счетов в банках, был с успехом заблокирован. Анализ показал, что за полтора года затишья схема атак Buhtrap практически не изменилась.

Загруженный с поддельного сайта ZIP-архив содержит исполняемый файл с вводящим в заблуждение именем Документ № [0-9].exe — начальный загрузчик (лоадер). При его активации распаковывается дроппер, запускающий Wordpad.exe с пустым документом.

Развертывание целевой полезной нагрузки происходит, когда жертва закрыла окно Wordpad . По словам экспертов, этот трюк применяется для обхода песочниц.

Троян сохраняется на диск и прописывается в системном реестре на автозагрузку как экзешник с произвольным именем (на латинице). Весной 2023 года вредонос оседал в системах в виде DLL.

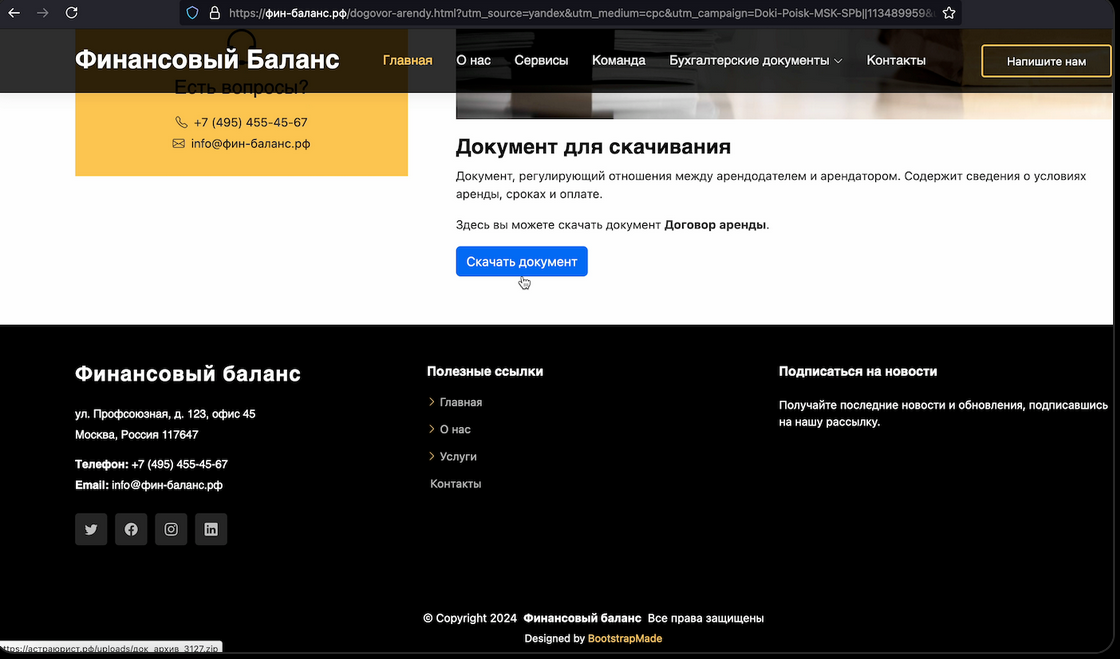
В рамках новой Buhtrap-кампании было выявлено несколько взаимосвязанных сайтов-приманок (все домены зарегистрированы в конце июля):

  • астраюрист[.]рф;
  • фин-баланс[.]рф;
  • финансовыйбаланс[.]рф;
  • законноерешение[.]рф (пока не используется).

Чтобы повысить их позиции в результатах поиска, злоумышленники применяют методы черной оптимизации (black SEO). Под встроенными в страницы кнопками «Скачать документ» скрыт редирект на другой вредоносный ресурс в той же инфраструктуре.


Русскоговорящая группировка Buhtrap объявилась в интернете осенью 2014 года. Ее жертвы — в основном российские юрлица; одноименный троян обычно распространяется через взломанные или специально созданные сайты для финансистов и юристов (метод watering hole), реже — вложением в поддельные письма.

Ущерб от атак Buhtrap в период с 2020 года по 2022-й в F.A.C.C.T. оценили в 2 млрд руб., за все годы активности кибергруппы в глобальном масштабе — в 6-7 млрд рублей.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru