


Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

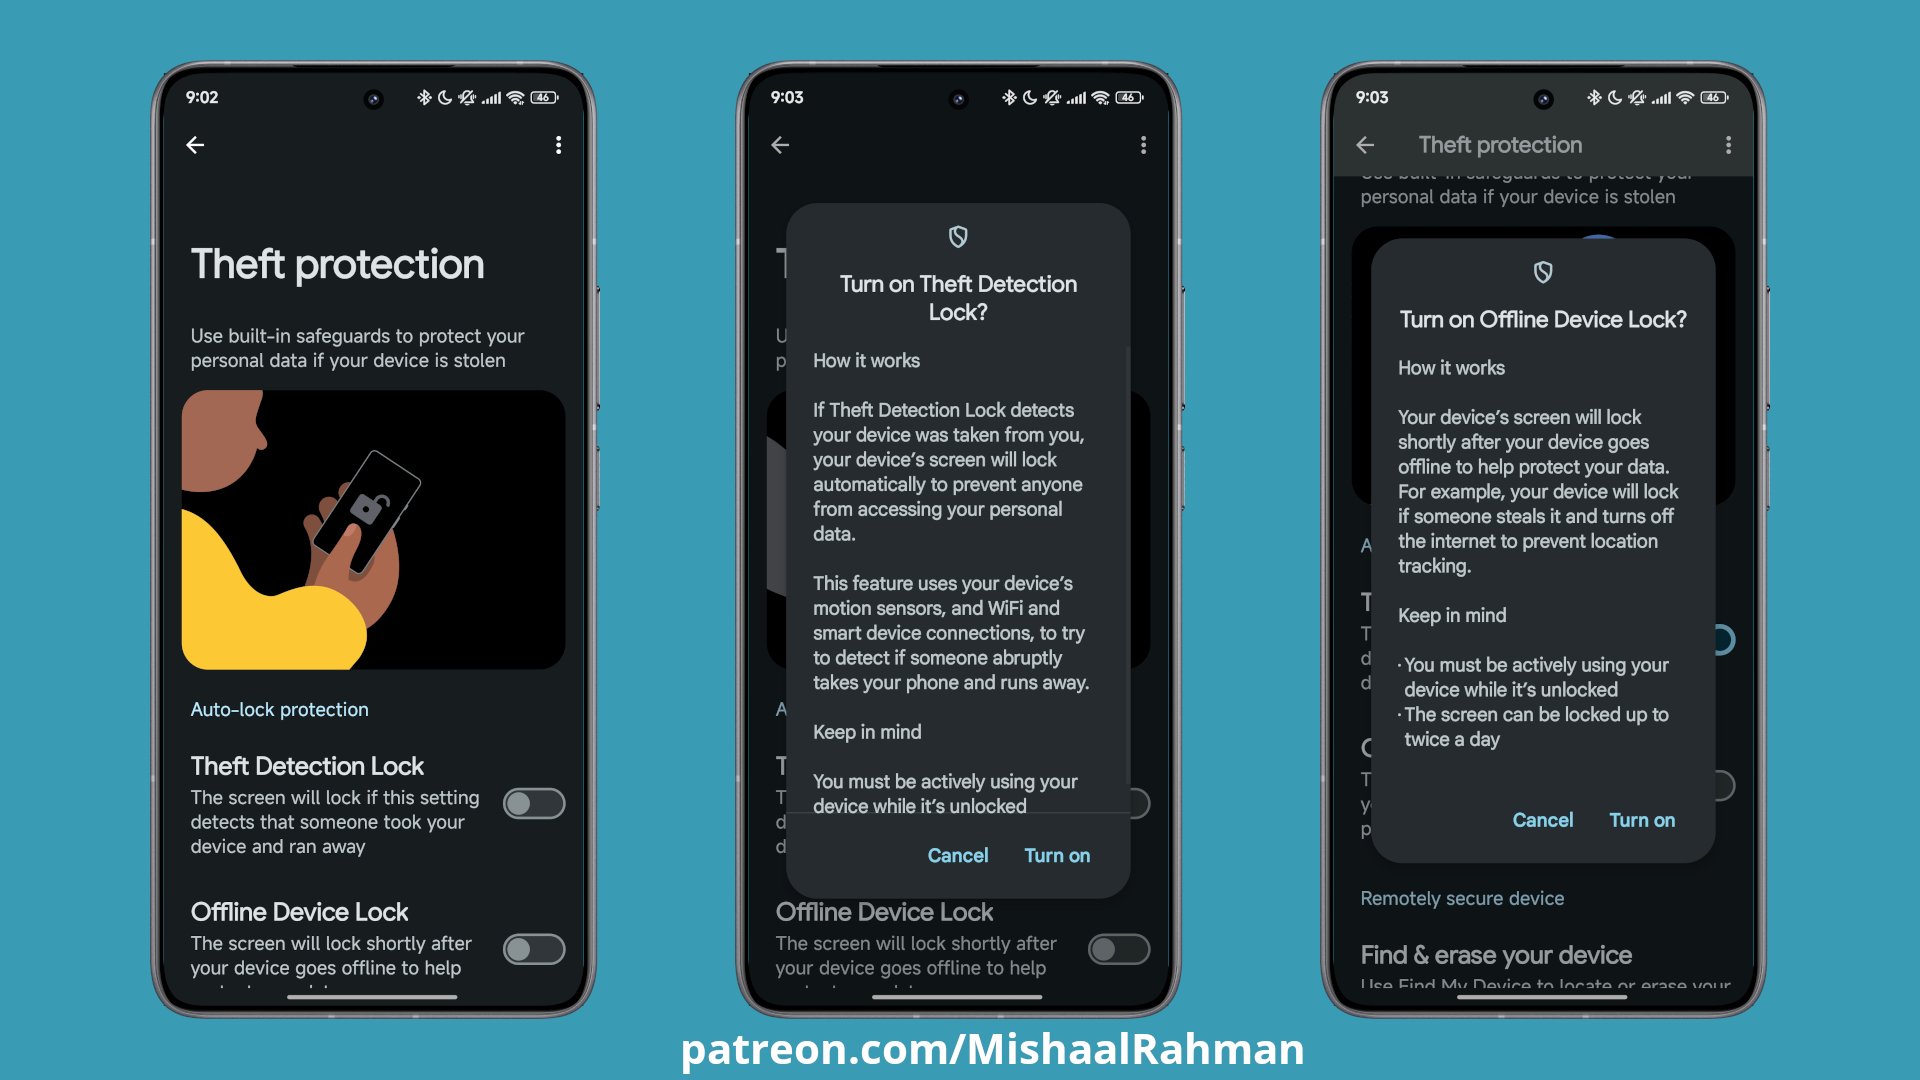
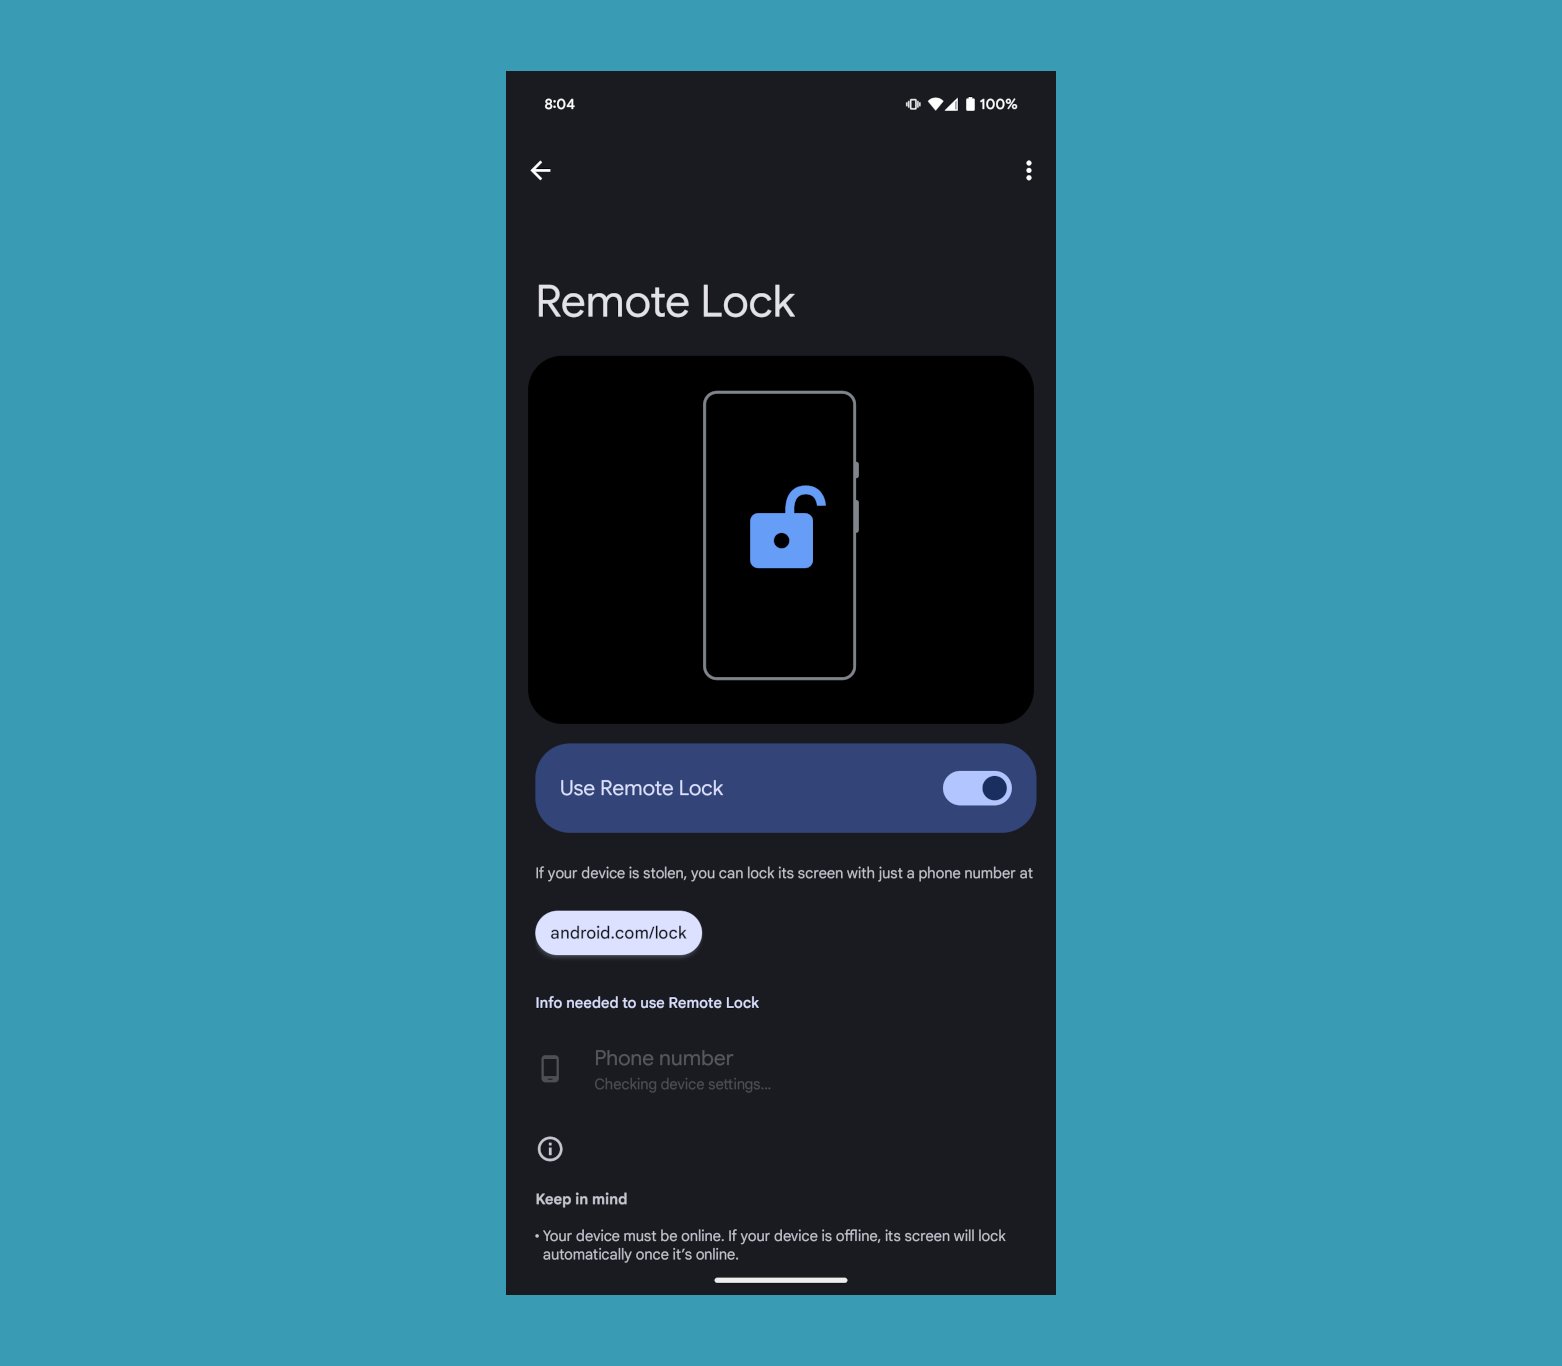
Компания Google начала развертывать новые возможности блокировки Android-устройств на случай утери или кражи. Обкатанные в Бразилии опции Theft Detection Lock, Offline Device Lock и Remote Lock уже объявились на смартфонах американцев.

Две первые антивор-функции, к примеру, на днях были обнаружены на Xiaomi 14T Pro. Третья стала доступной владельцам Pixel, проживающим в США.

Защита Theft Detection Lock использует ИИ-технологии Google и автоматически блокирует экран, когда похититель выхватил телефон из рук жертвы пытается скрыться — набегу, на авто или велосипеде.

Автономный замок Offline Device Lock срабатывает таким же образом после того, как украденное устройство отключили от интернета.


Функциональность Remote Lock схожа с сервисом Find My Device, но при этом не требует входа в Google-аккаунт. Чтобы ею воспользоваться (Android 10+), нужен лишь номер телефона; экран украденного устройства блокируется автоматически, когда оно подключено к интернету.


Дополнительные функции защиты Android-устройств от кражи были анонсированы около двух месяцев назад. Тогда же было запущено их бета-тестирование в группе пользователей из Бразилии.

В прошлом месяце стало известно, что в Android 15 также усилили защиту отката до заводских настроек (FRP). Принятые меры призваны пресечь попытки обхода этого механизма и усложнить задачу злоумышленникам, ворующим смартфоны с целью перепродажи.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru