


Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

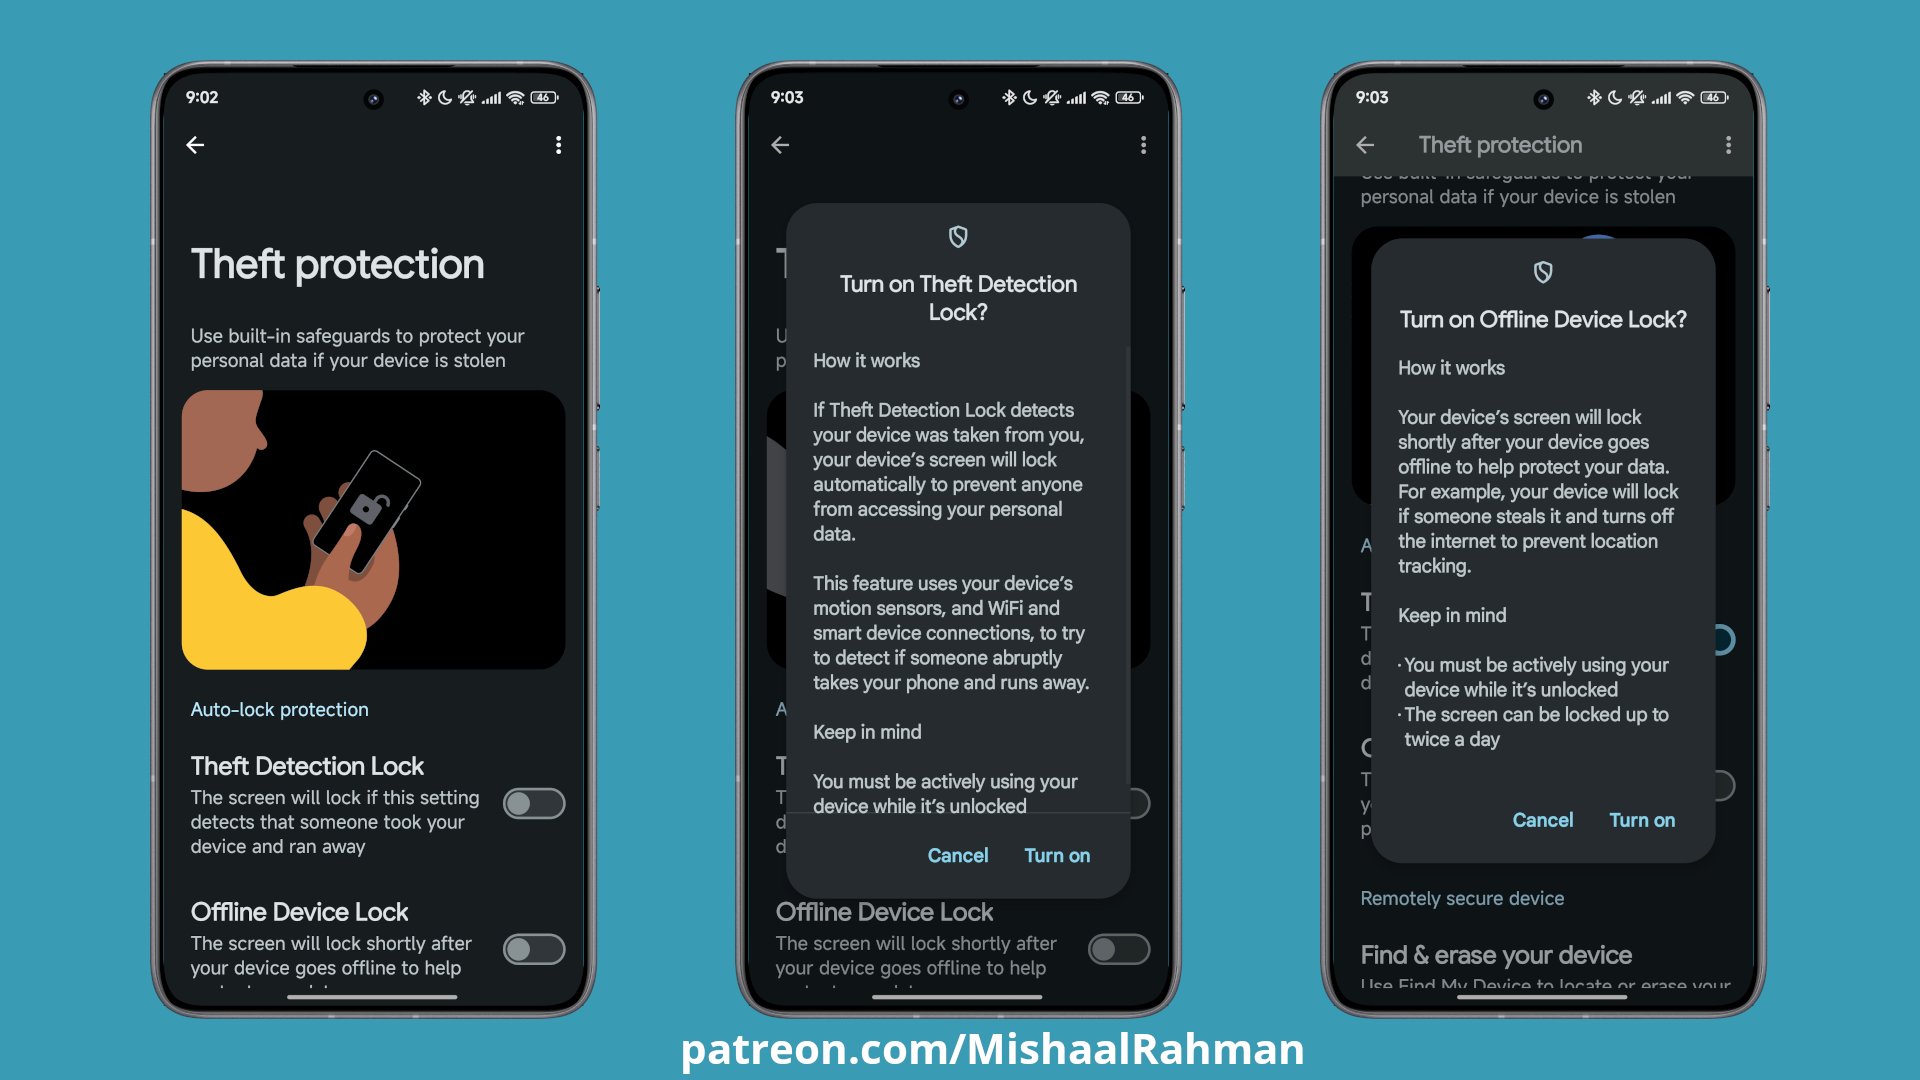
Компания Google начала развертывать новые возможности блокировки Android-устройств на случай утери или кражи. Обкатанные в Бразилии опции Theft Detection Lock, Offline Device Lock и Remote Lock уже объявились на смартфонах американцев.

Две первые антивор-функции, к примеру, на днях были обнаружены на Xiaomi 14T Pro. Третья стала доступной владельцам Pixel, проживающим в США.

Защита Theft Detection Lock использует ИИ-технологии Google и автоматически блокирует экран, когда похититель выхватил телефон из рук жертвы пытается скрыться — набегу, на авто или велосипеде.

Автономный замок Offline Device Lock срабатывает таким же образом после того, как украденное устройство отключили от интернета.


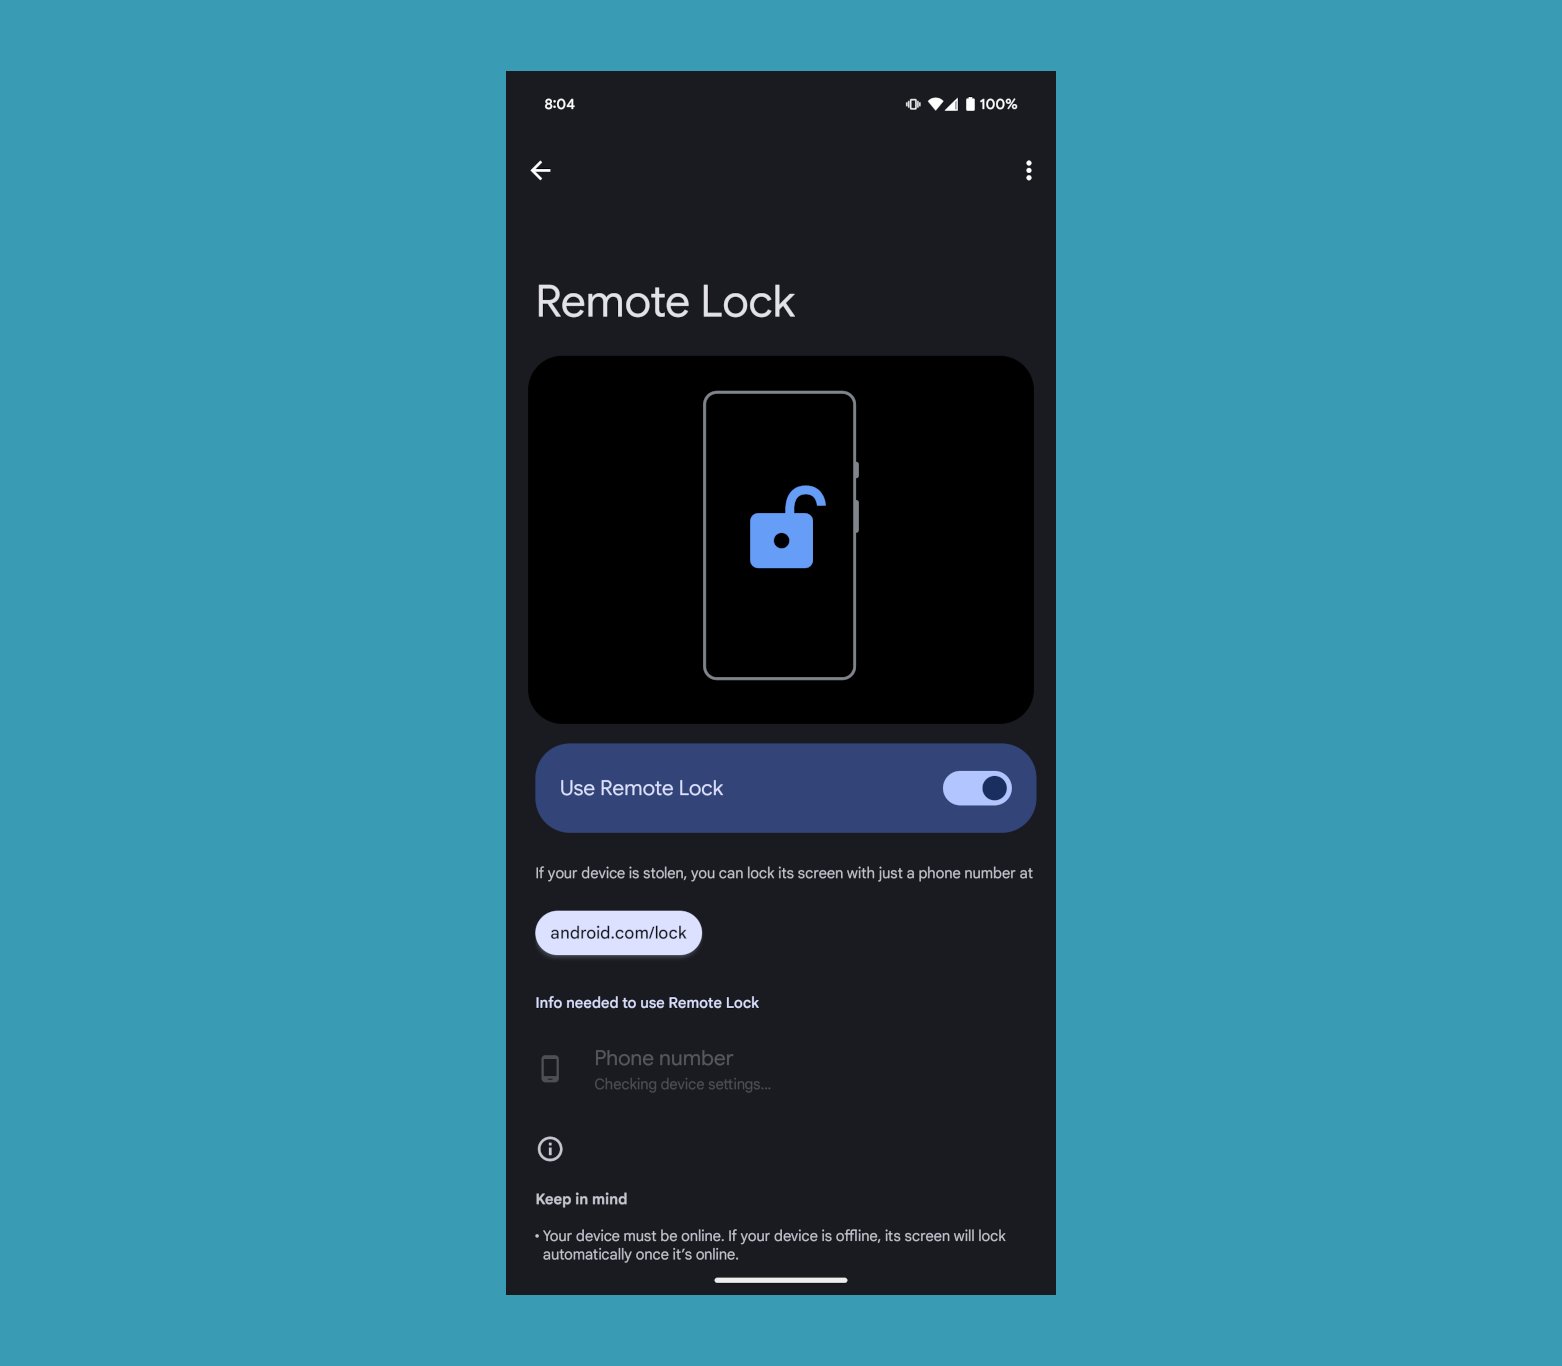
Функциональность Remote Lock схожа с сервисом Find My Device, но при этом не требует входа в Google-аккаунт. Чтобы ею воспользоваться (Android 10+), нужен лишь номер телефона; экран украденного устройства блокируется автоматически, когда оно подключено к интернету.


Дополнительные функции защиты Android-устройств от кражи были анонсированы около двух месяцев назад. Тогда же было запущено их бета-тестирование в группе пользователей из Бразилии.

В прошлом месяце стало известно, что в Android 15 также усилили защиту отката до заводских настроек (FRP). Принятые меры призваны пресечь попытки обхода этого механизма и усложнить задачу злоумышленникам, ворующим смартфоны с целью перепродажи.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru