


Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

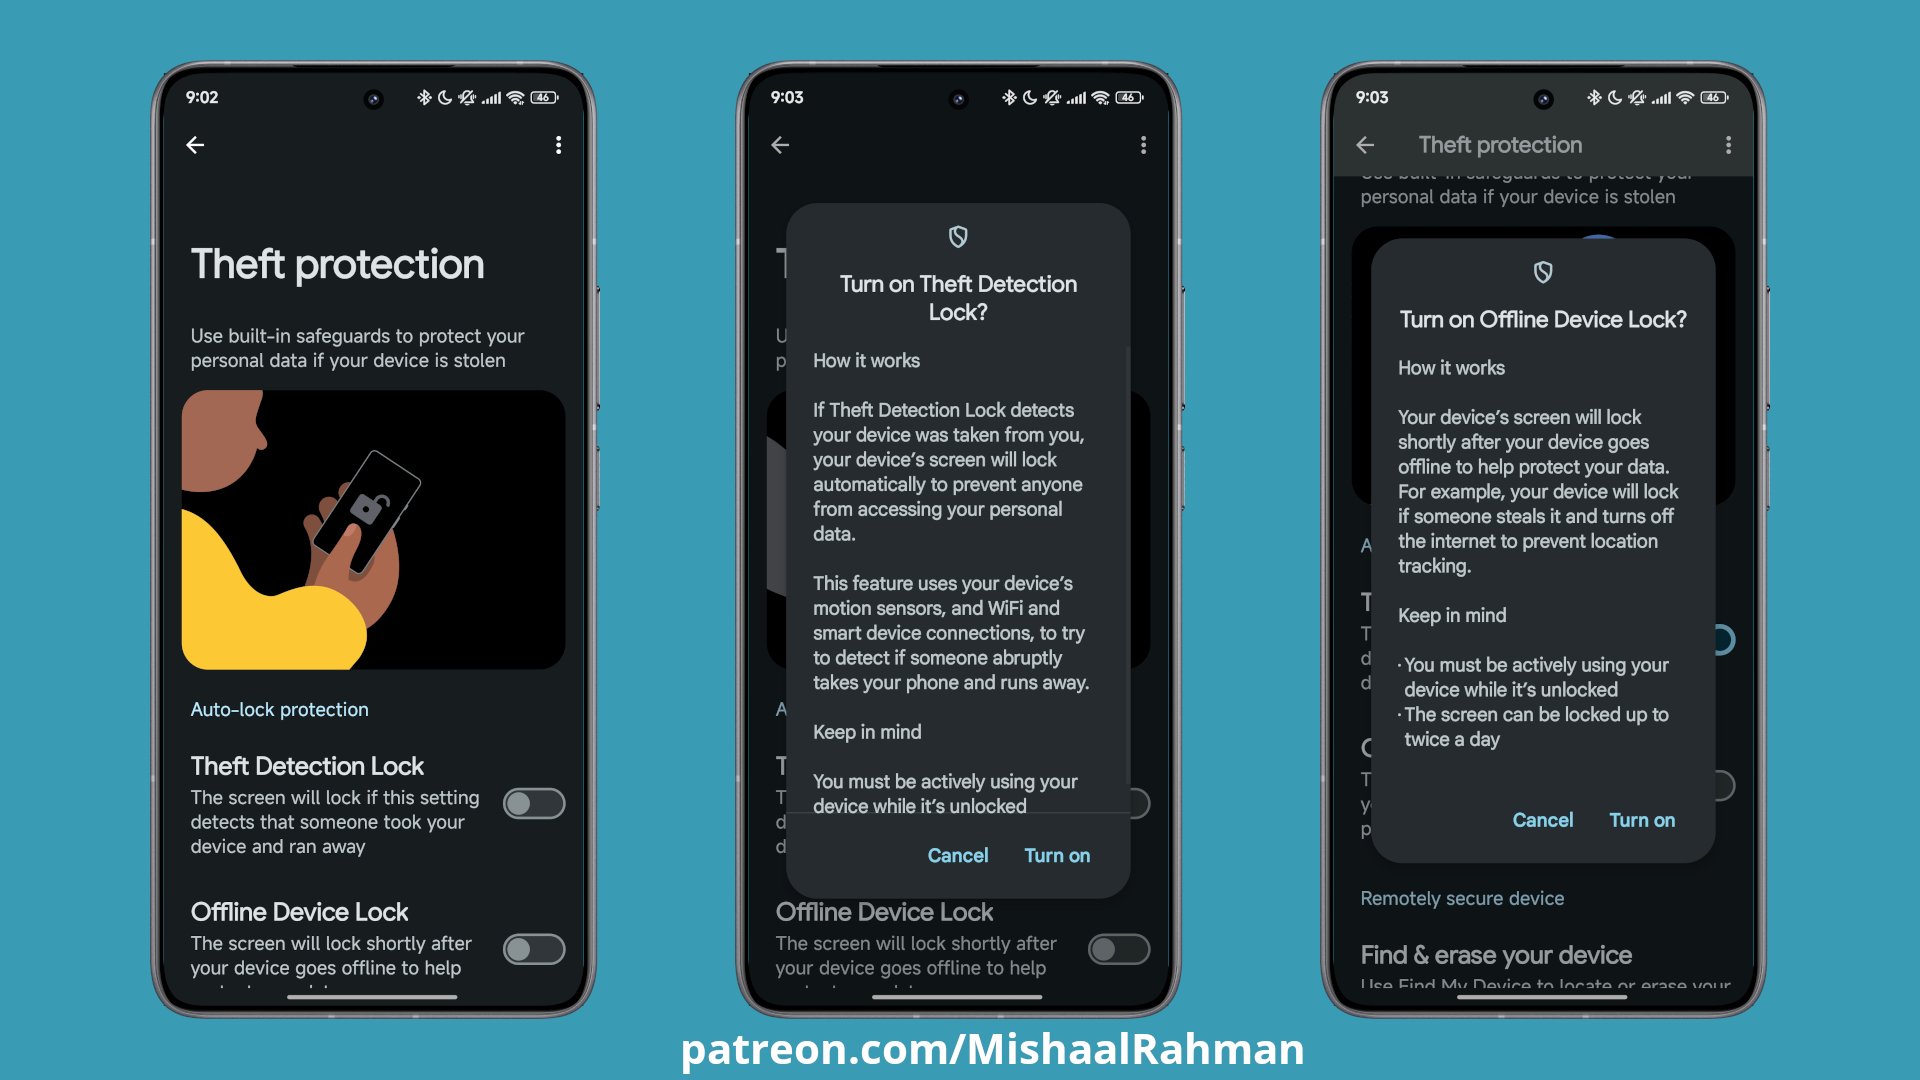
Компания Google начала развертывать новые возможности блокировки Android-устройств на случай утери или кражи. Обкатанные в Бразилии опции Theft Detection Lock, Offline Device Lock и Remote Lock уже объявились на смартфонах американцев.

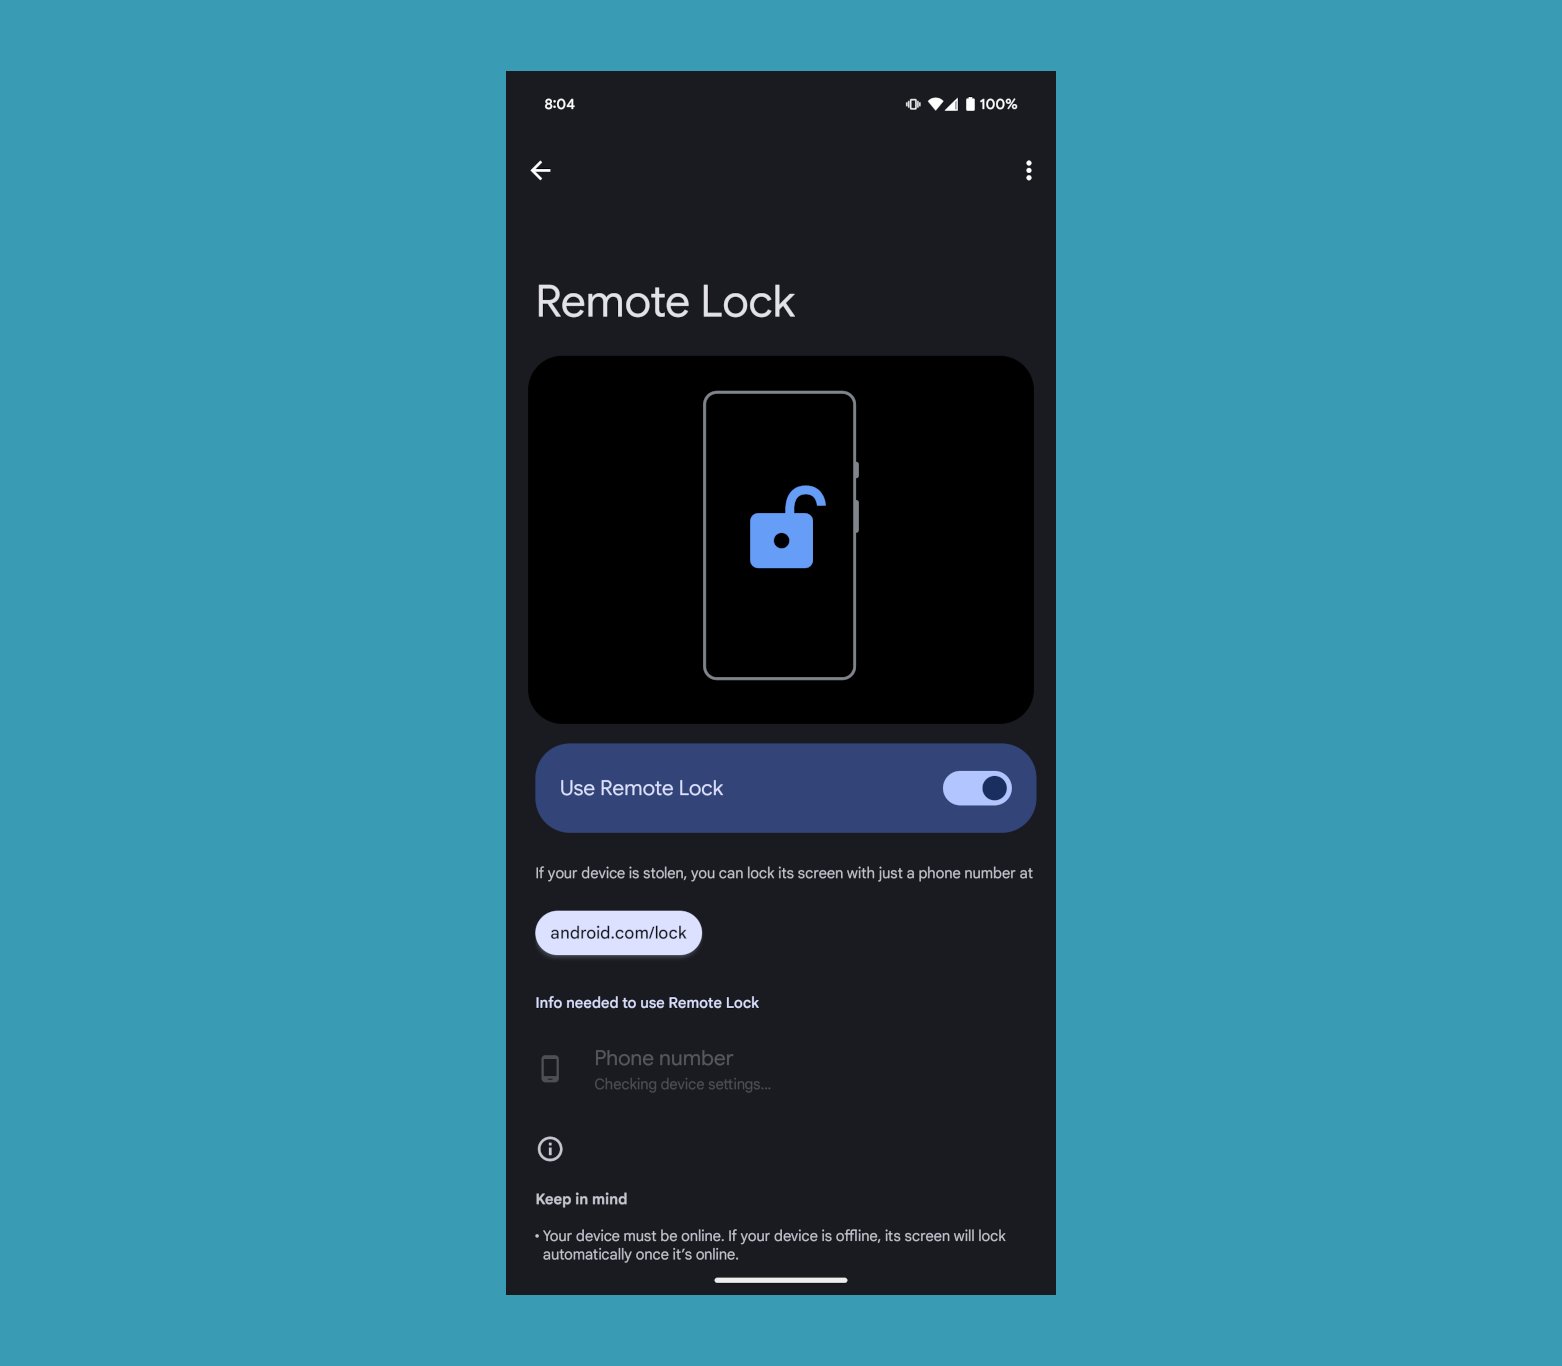
Две первые антивор-функции, к примеру, на днях были обнаружены на Xiaomi 14T Pro. Третья стала доступной владельцам Pixel, проживающим в США.

Защита Theft Detection Lock использует ИИ-технологии Google и автоматически блокирует экран, когда похититель выхватил телефон из рук жертвы пытается скрыться — набегу, на авто или велосипеде.

Автономный замок Offline Device Lock срабатывает таким же образом после того, как украденное устройство отключили от интернета.


Функциональность Remote Lock схожа с сервисом Find My Device, но при этом не требует входа в Google-аккаунт. Чтобы ею воспользоваться (Android 10+), нужен лишь номер телефона; экран украденного устройства блокируется автоматически, когда оно подключено к интернету.


Дополнительные функции защиты Android-устройств от кражи были анонсированы около двух месяцев назад. Тогда же было запущено их бета-тестирование в группе пользователей из Бразилии.

В прошлом месяце стало известно, что в Android 15 также усилили защиту отката до заводских настроек (FRP). Принятые меры призваны пресечь попытки обхода этого механизма и усложнить задачу злоумышленникам, ворующим смартфоны с целью перепродажи.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru