


Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Вечером 1 октября и в ночь с 1 на 2 октября в работе мессенджера произошел сбой. Он практически совпал по времени с началом массированной ракетной атаки Ирана на Израиль.

Первым по времени, около 20 часов 1 октября, о сбое сообщил телеграм-канал Rozetked:

«Сбой в Telegram. У некоторых пользователей не прогружаются сообщения и каналы. Как у вас?».

«Возникают проблемы при попытке отправить сообщения, также не обновляется информация в телеграм-каналах, убедился корреспондент РБК. Сбои наблюдаются как в мобильной, так и в веб-версии сервиса», — констатировало сообщение в новостной ленте РБК, которое появилось чуть позже.

В материале РБК также обратили внимание на то, что инцидент с мессенджером практически совпал по времени с ракетной атакой Ирана на Израиль.

Телеграм-канал «Код Дурова» связал сбой с аварией в ЦОД DC2. Там также обратили внимание на то, что он касается не только России, но и Ближнего Востока, в частности, ОАЭ.

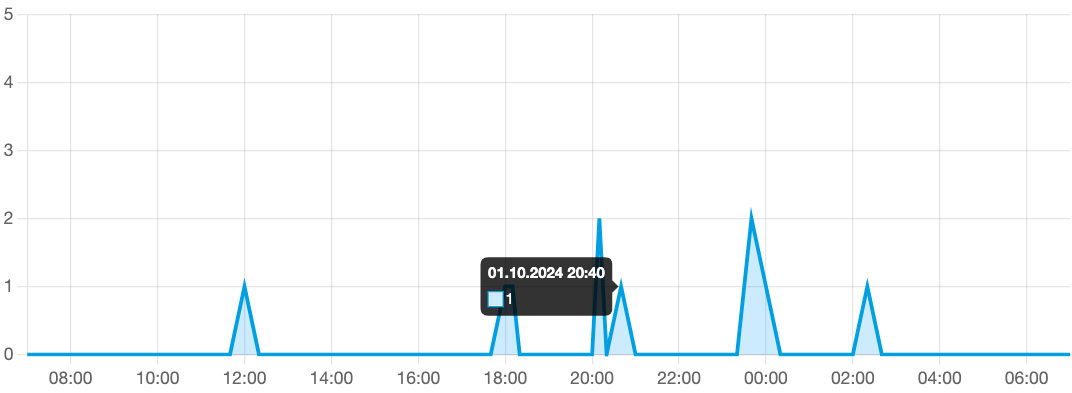
По данным Центра мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственного Роскомнадзору, пик технических проблем Telegram пришелся на полночь. Также был зафиксирован всплеск в 2 часа ночи уже 2 октября. Основная часть жалоб пришлась на Европейскую часть России и Новосибирскую область.


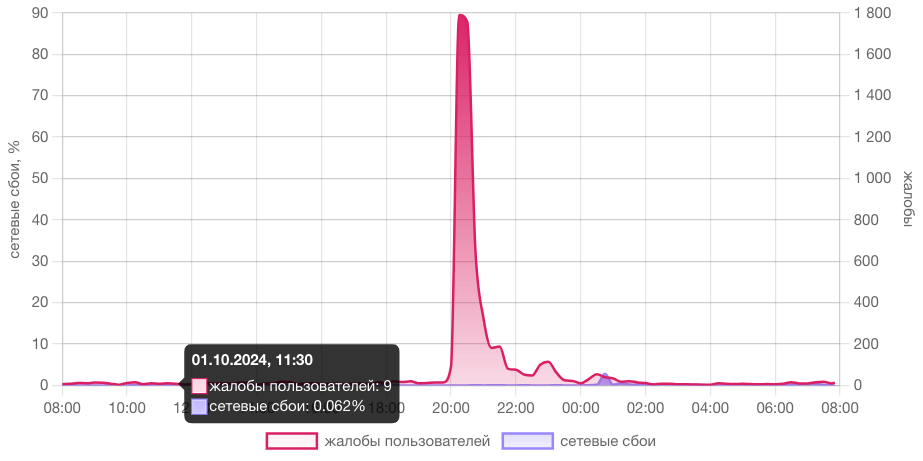
По данным сервиса Downdetector.su, пик жалоб пользователей приходится на промежуток между 20 и 21 часов 1 октября. Судя по комментариями пользователей, в основном они связаны с невозможностью загрузки вложенных медиа. Однако картина с сетевыми проблемами практически совпадает с данными ЦМУ ССОП.


Вчера мы писали о сбое в работе сервисов PlayStation Network. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru