


Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Специалисты F.A.C.C.T. выявили кампанию, нацеленную на кражу данных у бизнесменов с помощью инфостилеров. Ее инициаторы используют адресные рассылки и проводят атаки в разных регионах, в том числе в России.

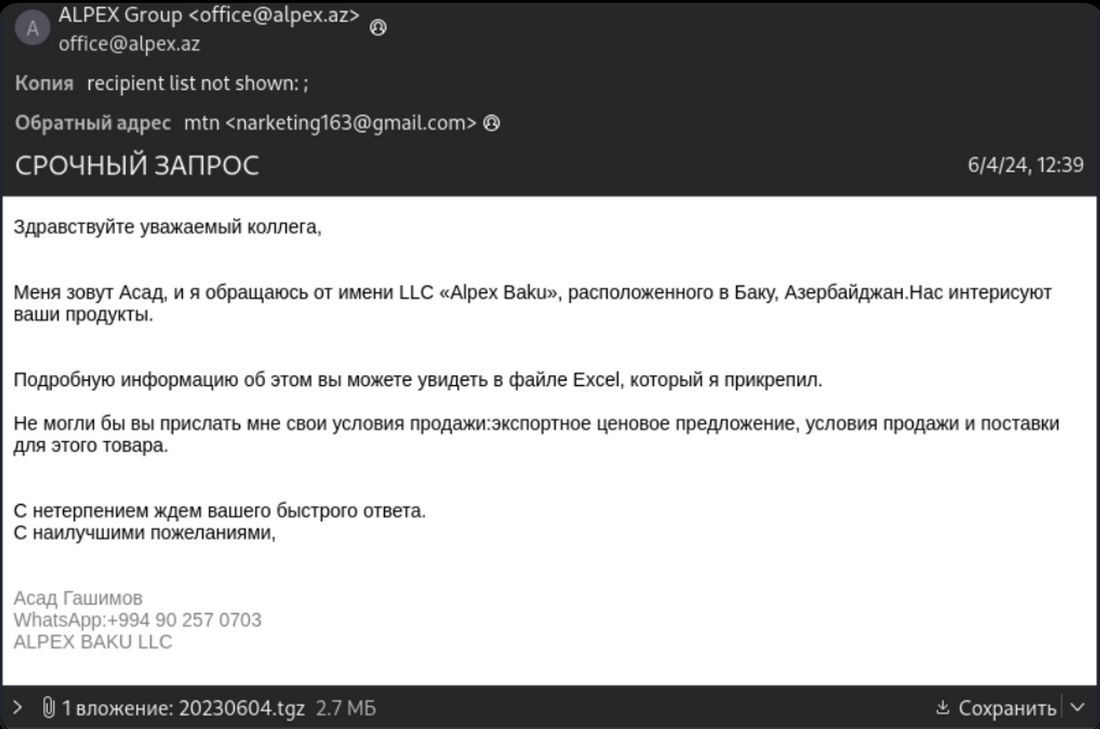
На настоящий момент обнаружено более 500 вредоносных писем, адресованных российским компаниям. Как оказалось, кибергруппа, условно нареченная Narketing163 (по имени одного из используемых аккаунтов отправителя), активна в рунете как минимум с середины 2023 года.

Сообщения, имитирующие деловую переписку, получают ретейлеры, химики, медики, строители, страховщики. Они рассылаются из TLD-доменов TR, AZ, KZ, PE, INFO, NET, COM; не исключено, что соответствующие ящики взломаны — либо злоумышленники используют спуфинг (подмену адреса отправителя).

Четыре аккаунта, по мнению аналитиков, были специально созданы для проведения рассылок:

  • narketing163[at]gmail[.]com
  • tender12[at]mail[.]com
  • verconas[at]mail[.]com
  • kubrayesti[at]gmail[.]com

Серверы, с которых отправляются вредоносные письма (IP-адреса), часто меняются. Фальшивки оформлены на русском, азербайджанском, турецком, английском языках; у получателя могут запросить расценки на товары / услуги, сроки поставок, способы оплаты.


Вложенный архив содержит исполняемый файл — заточенного под Windows зловреда. В письмах Narketing163 обнаружены четыре варианта полезной нагрузки: RedLine Stealer, Agent Tesla, FormBook и кейлоггер Snake. Для вывода краденых данных используются серверы, поднятые на Сейшелах и в Нидерландах.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru