


Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Специалисты F.A.C.C.T. выявили кампанию, нацеленную на кражу данных у бизнесменов с помощью инфостилеров. Ее инициаторы используют адресные рассылки и проводят атаки в разных регионах, в том числе в России.

На настоящий момент обнаружено более 500 вредоносных писем, адресованных российским компаниям. Как оказалось, кибергруппа, условно нареченная Narketing163 (по имени одного из используемых аккаунтов отправителя), активна в рунете как минимум с середины 2023 года.

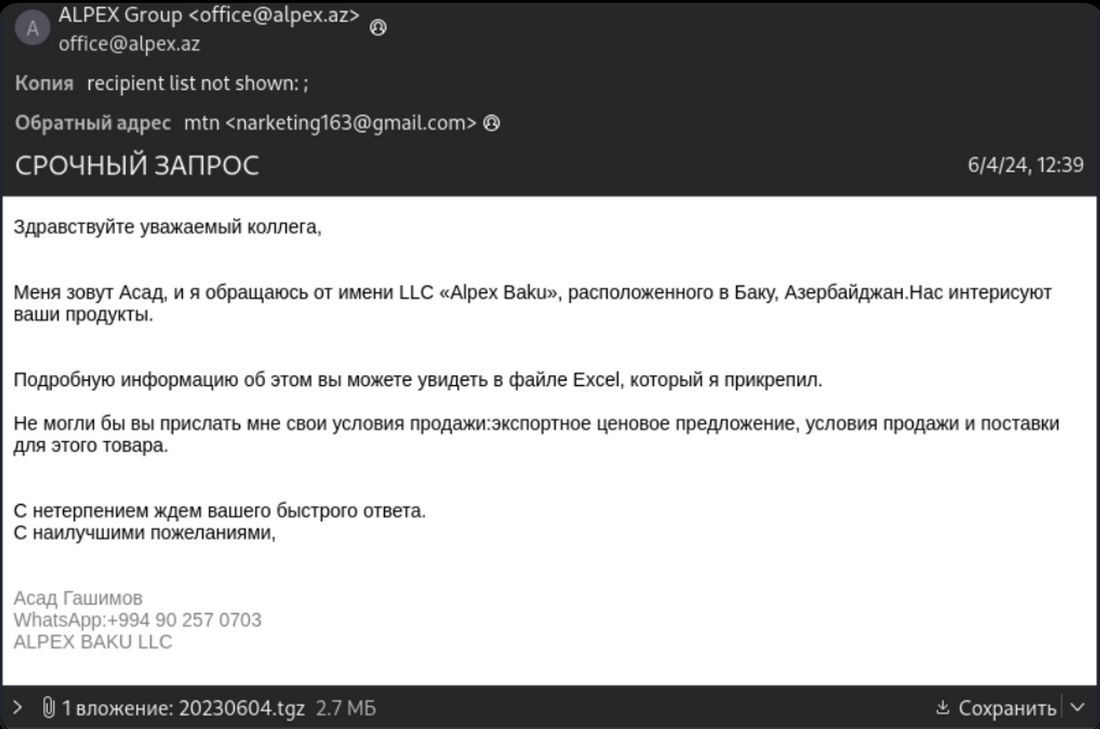
Сообщения, имитирующие деловую переписку, получают ретейлеры, химики, медики, строители, страховщики. Они рассылаются из TLD-доменов TR, AZ, KZ, PE, INFO, NET, COM; не исключено, что соответствующие ящики взломаны — либо злоумышленники используют спуфинг (подмену адреса отправителя).

Четыре аккаунта, по мнению аналитиков, были специально созданы для проведения рассылок:

  • narketing163[at]gmail[.]com
  • tender12[at]mail[.]com
  • verconas[at]mail[.]com
  • kubrayesti[at]gmail[.]com

Серверы, с которых отправляются вредоносные письма (IP-адреса), часто меняются. Фальшивки оформлены на русском, азербайджанском, турецком, английском языках; у получателя могут запросить расценки на товары / услуги, сроки поставок, способы оплаты.


Вложенный архив содержит исполняемый файл — заточенного под Windows зловреда. В письмах Narketing163 обнаружены четыре варианта полезной нагрузки: RedLine Stealer, Agent Tesla, FormBook и кейлоггер Snake. Для вывода краденых данных используются серверы, поднятые на Сейшелах и в Нидерландах.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru