


Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Разработчики ряда инфостилеров выпустили обновления, которые позволяют вредоносам обходить недавно представленную в Google Chrome защитную функциональность App-Bound Encryption.

App-Bound Encryption, появившаяся в Chrome 127, должна прятать конфиденциальную информацию, включая файлы cookies, от посторонних.

Как можно понять из названия, этот механизм должен шифровать «печеньки» и сохранённые пароли, используя службу Windows, работающую с правами SYSTEM.

Таким образом, работая на уровне пользователя, инфостилеры и другие вредоносные программы не могли добраться до cookies и паролей жертвы.

Для обхода защитного слоя троянам надо было либо заполучить привилегии SYSTEM, либо внедрить код в Chrome. Как отметил Уилл Харрис из команды безопасности Chrome, оба эти вектора должны непременно спровоцировать алерты защитных продуктов.

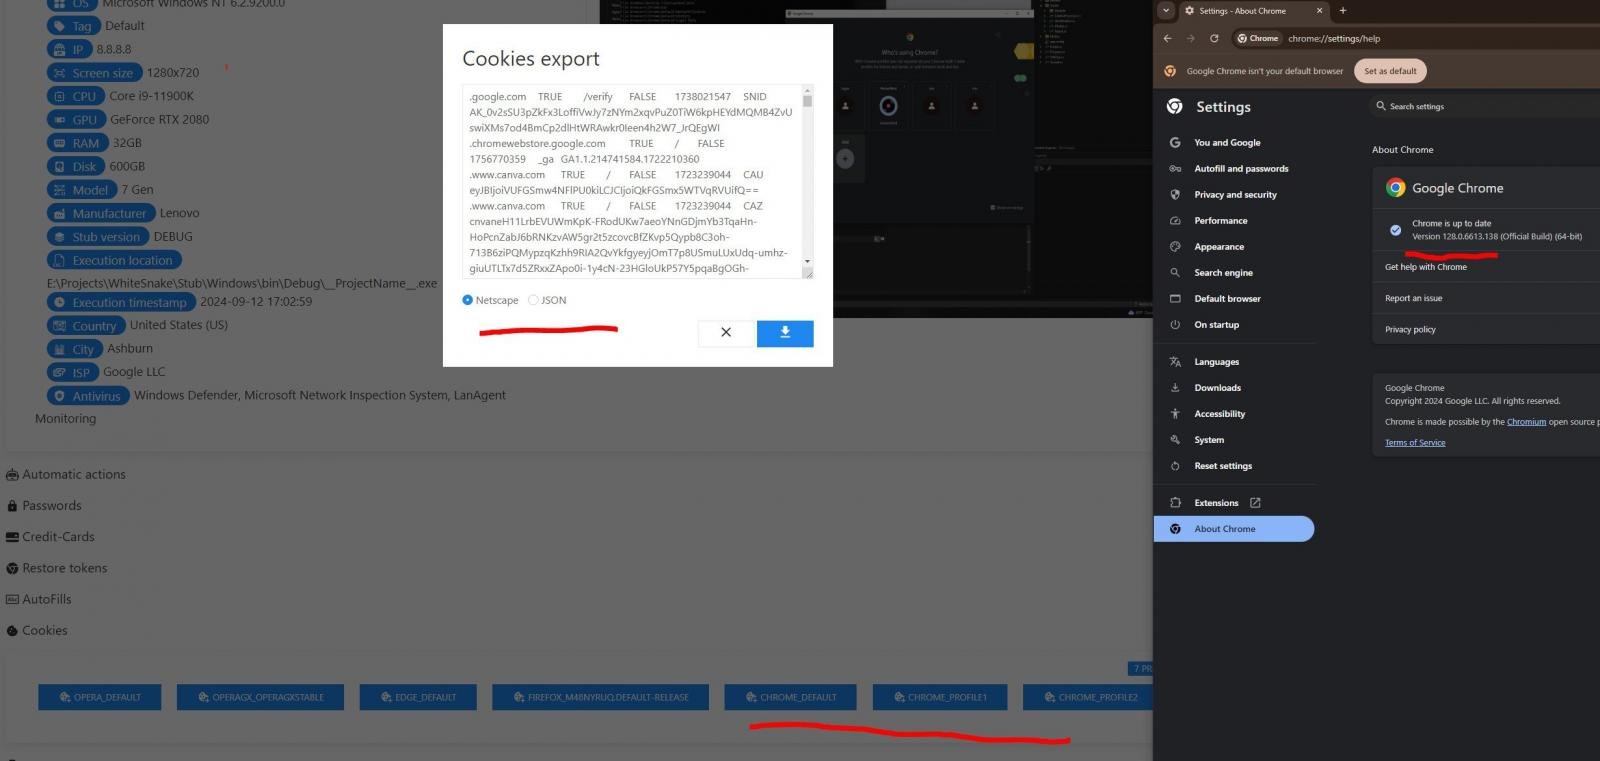
Однако исследователи в области безопасности g0njxa и RussianPanda9xx наткнулись на сообщения разработчиков инфостилеров, которые хвастались, что их детища способны обходить новую меру безопасности.

Среди таких были замечены авторы MeduzaStealer, Whitesnake, Lumma Stealer, Lumar (PovertyStealer), Vidar Stealer, StealC.


Как отметил g0njxa в беседе BleepingComputer, актуальный вариант стилера Lumma обходит App-Bound Encryption в Chrome 129.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru