


Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

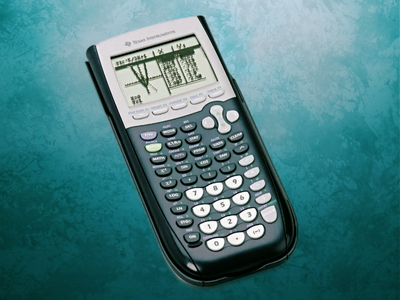
Умелец модифицировал графический калькулятор TI-84, обеспечив интернет-связь по Wi-Fi, подключил его к ChatGPT и получил источник подсказок реального времени, способный обойти меры, обычно принимаемые на экзаменах против списывания.

Судя по видеоролику, который ChromaLock выложил на YouTube, мод потребовал изрядных инженерных усилий и обошелся ему в $5 (столько примерно стоит микроконтроллер Seeed Studio XIAO ESP32C3 с поддержкой Wi-Fi и Bluetooth).

Под него пришлось сделать отдельную плату, дополнив компонентами для взаимодействия с системами TI-84. Свой модуль, нареченный TI-32, изобретатель аккуратно вставил в корпус калькулятора.

Был также написан эмулятор TI-84 (исходники опубликованы на GitHub), — с тем, чтобы можно было использовать встроенные команды send и get для передачи файлов. Это позволило с легкостью загружать программу-лончер для запуска различных инструментов добычи подсказок.

Одна из таких утилит обеспечивает связь с ChatGPT: пользователь задает вопрос и получает ответ на экране. Клавиатурный ввод должен быть лаконичным, чтобы не свести на нет быстроту ответов, тем более что время на экзаменах ограничено.

В набор также входит мини-программа для просмотра изображений; она обеспечивает доступ к хранимым на сервере наглядным пособиям. Кроме того, возможно получение текстовых шпаргалок, замаскированных под исходный код софта. В дальнейшем ChromaLock планирует расширить инструментарий, реализовав функции камеры.

Изобретение, по словам автора, позволяет обойти типовые меры профилактики списывания. Лончер можно загружать по мере необходимости, и тогда его не обнаружат при проверке калькулятора и очистке его памяти перед экзаменом. Мод также сможет вывести TI-84 из режима тестирования — блокировки, призванной предотвратить читинг.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru