


Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Киберпреступники запустили новые фишинговые кампании, в которых используются записи «refresh» в HTTP-заголовках для доставки поддельных страниц с формами входа. Задача — вытащить учётные данные получателя.

Об атаках рассказали специалисты Unit 42 (принадлежит Palo Alto Networks) Ю Чжан, Цзэю Ю и Вэй Ван. В отчёте отмечается следующее:

«Эти кампании отличаются от других фишинговых атак использованием отправляемого сервером заголовка ответа, который встречается до обработки HTML-контента».

«Вредоносные ссылки заставляют браузер жертвы обновлять и перезагружать веб-страницу. При этом взаимодействие с самим целевым пользователем не требуется».


Более 36% этих атак были направлены на организации экономического сектора, 12,9% — на финансовые услуги, 6,9% — госсектор, 5,7% — сферу здравоохранения.

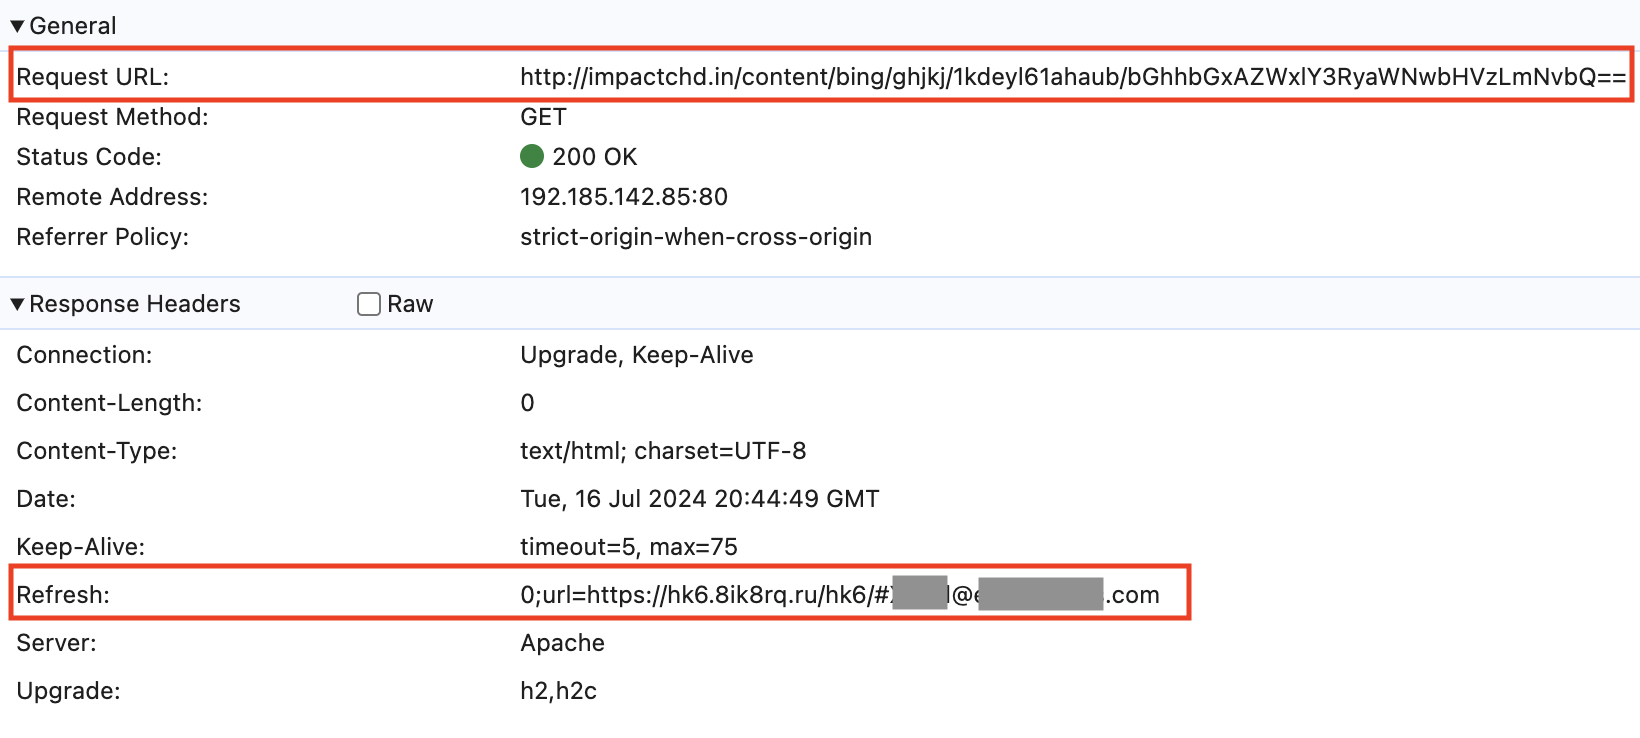
Кампании начинаются с доставки вредоносных ссылок через URL в нештатном заголовке ответа HTTP — Header Refresh, где содержатся адреса электронной почты интересуемых получателей. Сама ссылка, на которую необходимо перенаправить жертву, встроена в заголовок ответа Refresh.

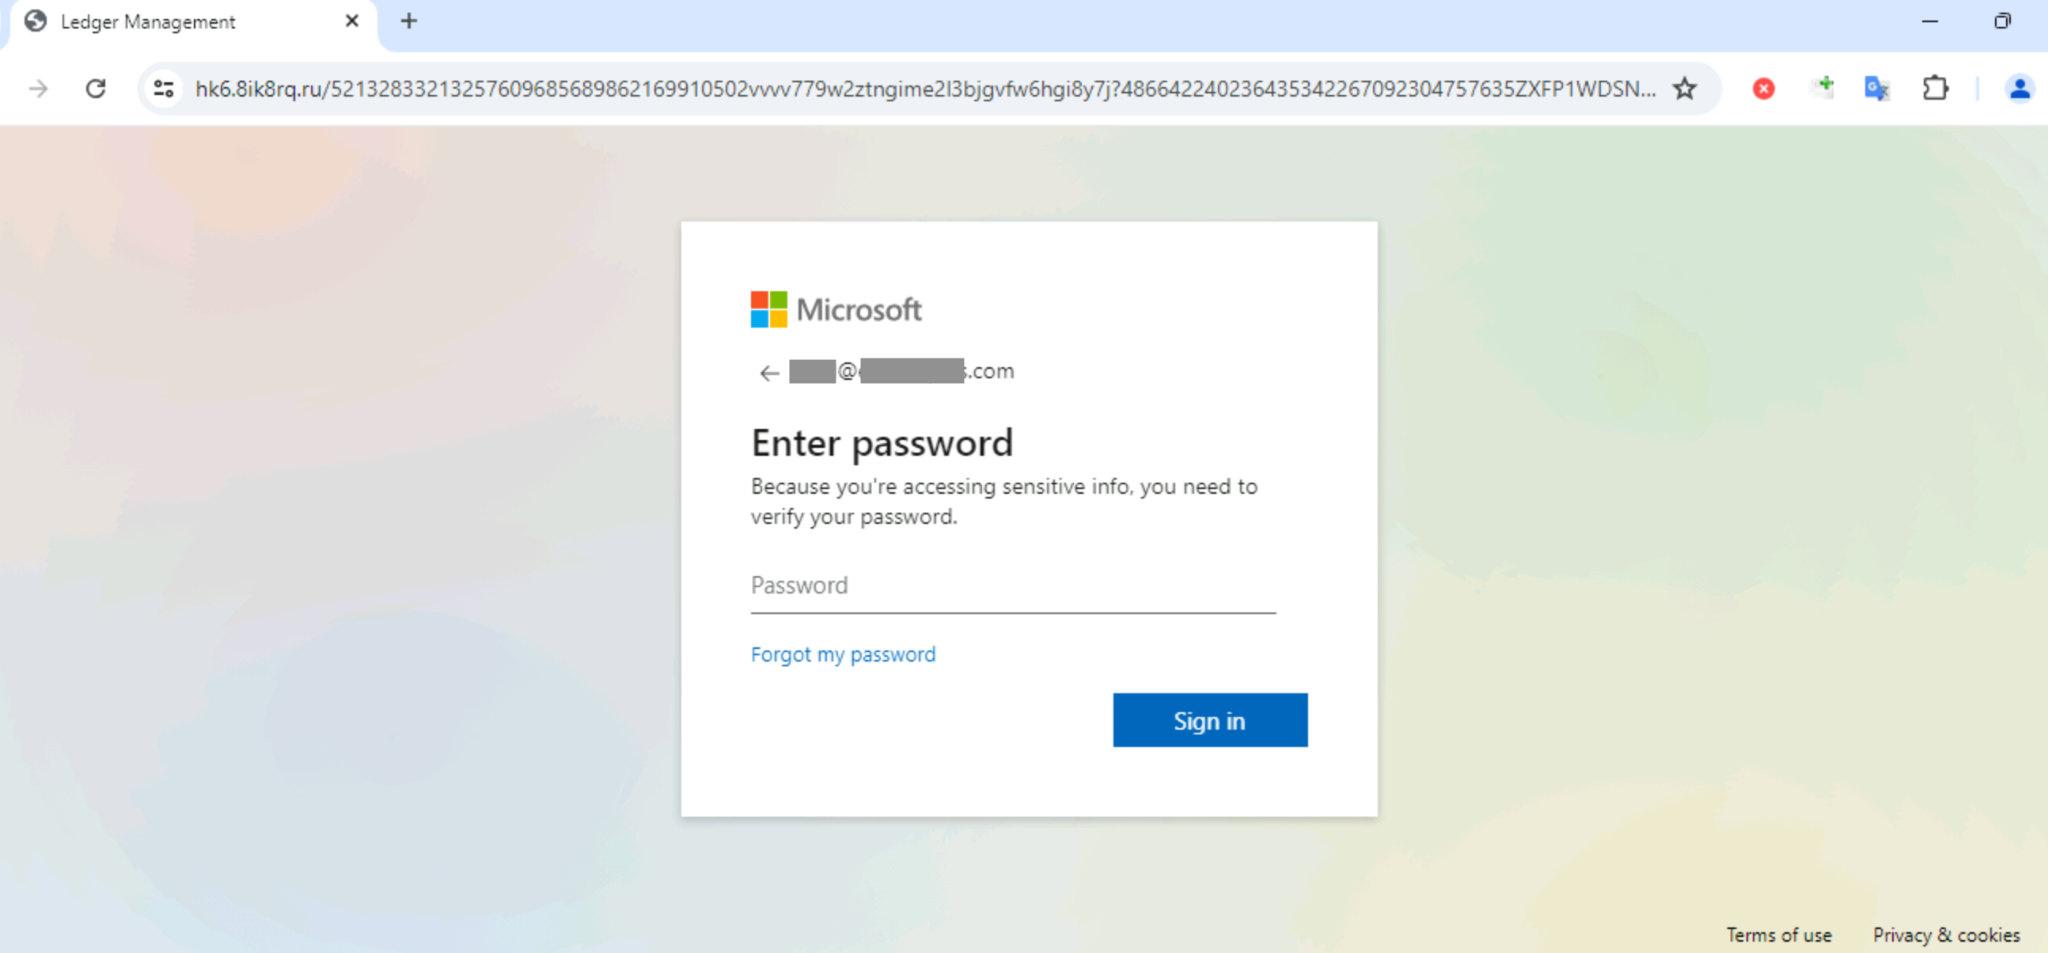
Вредоносный URL, который присутствует в изначальном электронном письме, в одних случаях замаскирован под легитимный домен, в других — ведёт на скомпрометированный ресурс. При переходе стартует серия редиректов, «приземляющая» получателя на страницу для сбора учётных данных.

Подпишитесь на новости

Шадаев заявил о готовности открыть код российских цифровых платформ

Россия готова раскрывать исходный код своих соцсетей, мессенджеров и видеосервисов, заявил глава Минцифры Максут Шадаев. По его словам, партнёрам предлагают показывать устройство платформ и совместно менять алгоритмы. Но ссылки на репозитории пока не приложили.

Как сообщает ТАСС, министр выступил на выставке «Платформа суверенного развития». Западные ИТ-продукты он сравнил с чёрным ящиком, зависимость от которого назвал цифровым колониализмом.

Шадаев объяснил курс на собственные платформы многолетними разногласиями с зарубежными корпорациями по поводу исполнения российских законов. Теперь Россия, по его словам, готова предложить другой подход: раскрывать принципы работы сервисов и дорабатывать их вместе с партнёрами.

Аналогичное предложение касается ИИ. Министр заявил о готовности адаптировать российские фундаментальные модели под законодательство, культурную специфику и требования безопасности других стран.

При этом в выступлении не названы конкретные продукты, сроки раскрытия кода или условия лицензирования.

RSS: Новости на портале Anti-Malware.ru