


Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Интересный фишинг: атакующие используют заголовки HTTP для кражи данных

Киберпреступники запустили новые фишинговые кампании, в которых используются записи «refresh» в HTTP-заголовках для доставки поддельных страниц с формами входа. Задача — вытащить учётные данные получателя.

Об атаках рассказали специалисты Unit 42 (принадлежит Palo Alto Networks) Ю Чжан, Цзэю Ю и Вэй Ван. В отчёте отмечается следующее:

«Эти кампании отличаются от других фишинговых атак использованием отправляемого сервером заголовка ответа, который встречается до обработки HTML-контента».

«Вредоносные ссылки заставляют браузер жертвы обновлять и перезагружать веб-страницу. При этом взаимодействие с самим целевым пользователем не требуется».


Более 36% этих атак были направлены на организации экономического сектора, 12,9% — на финансовые услуги, 6,9% — госсектор, 5,7% — сферу здравоохранения.

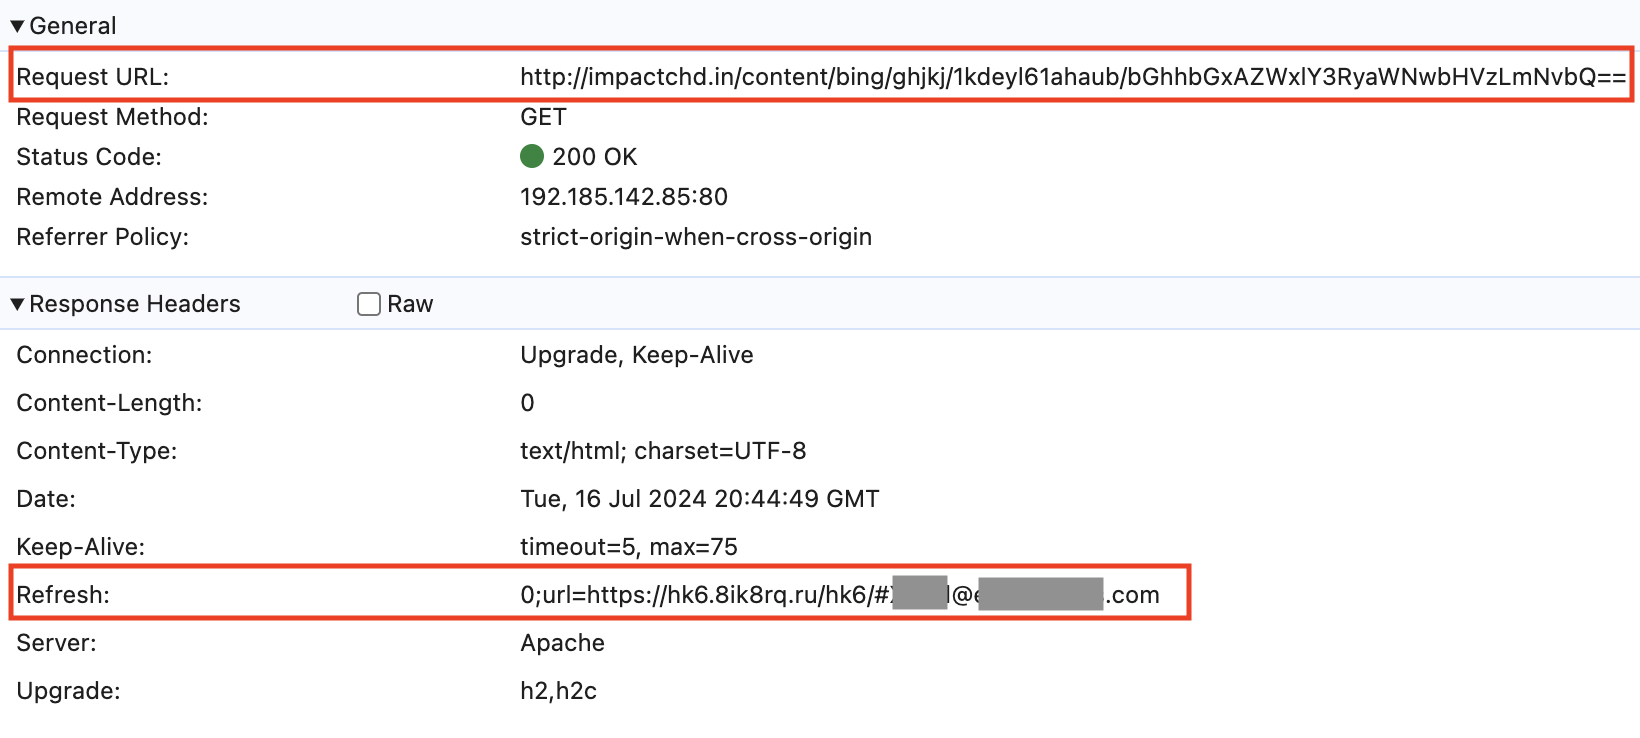
Кампании начинаются с доставки вредоносных ссылок через URL в нештатном заголовке ответа HTTP — Header Refresh, где содержатся адреса электронной почты интересуемых получателей. Сама ссылка, на которую необходимо перенаправить жертву, встроена в заголовок ответа Refresh.

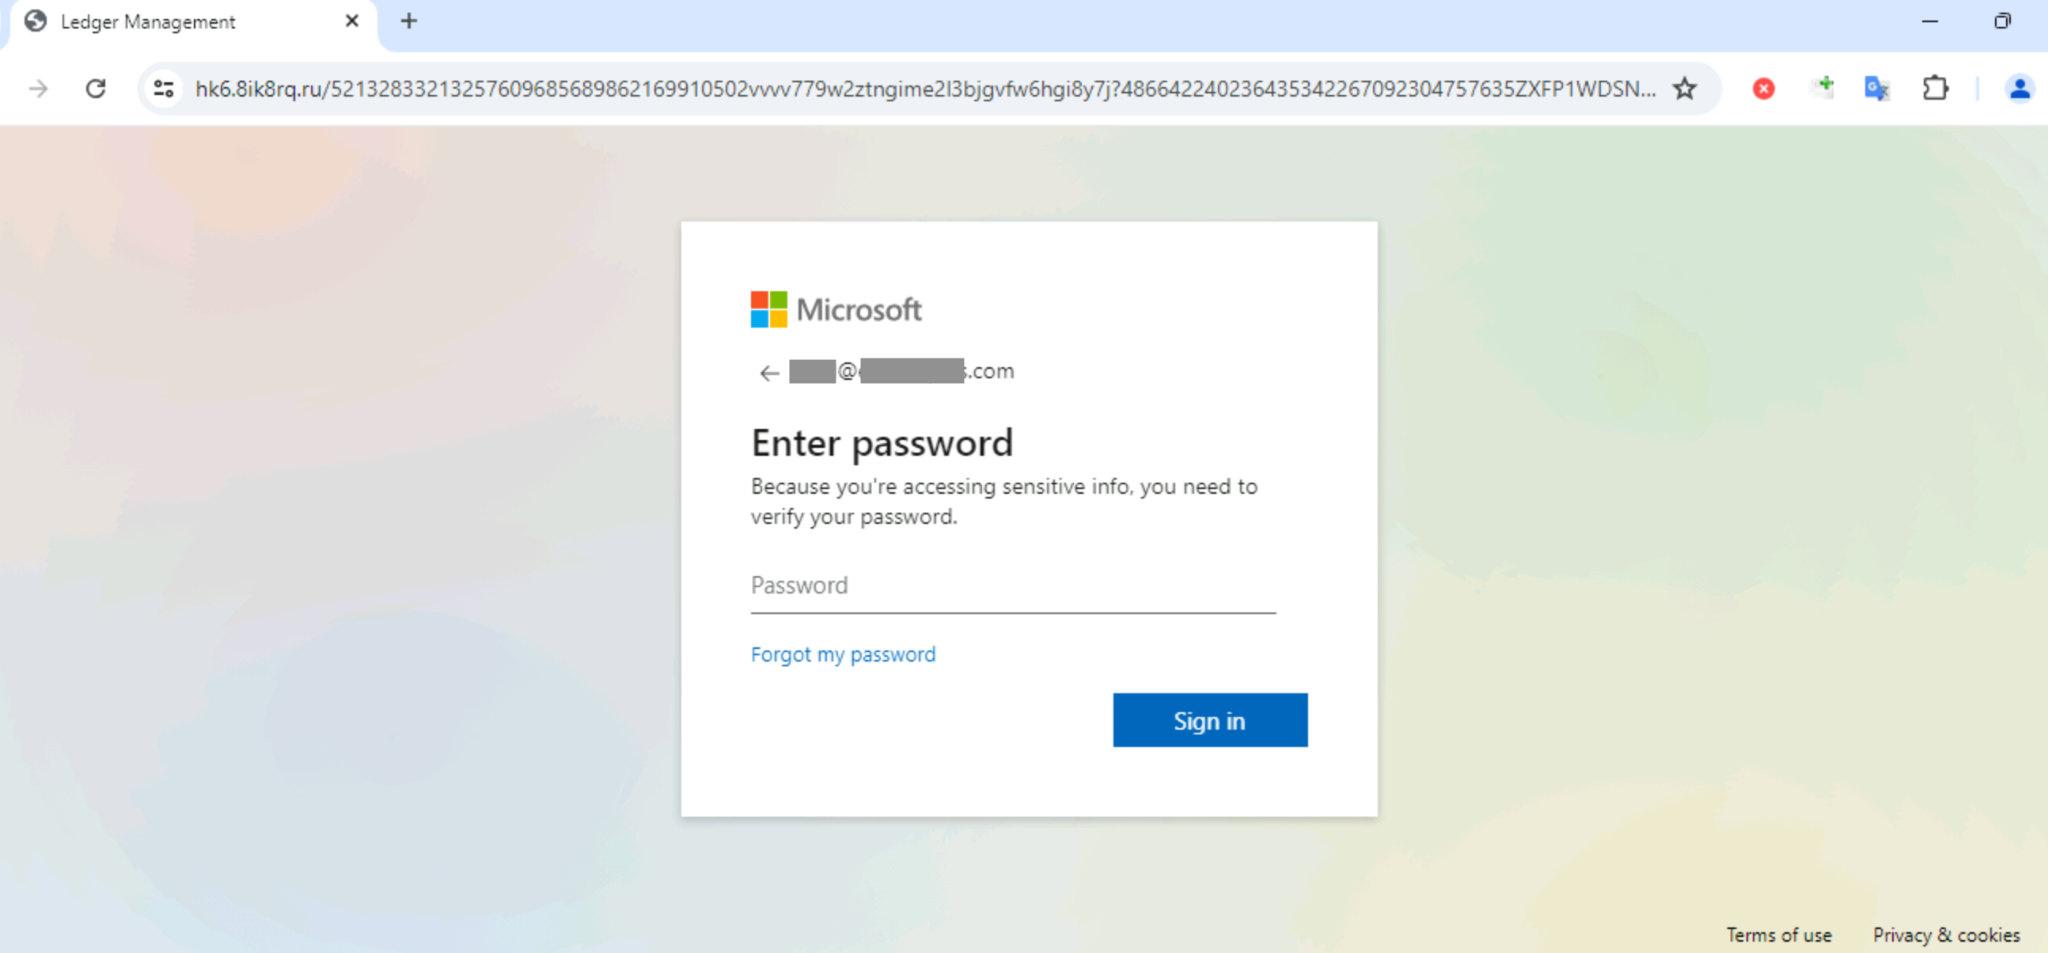
Вредоносный URL, который присутствует в изначальном электронном письме, в одних случаях замаскирован под легитимный домен, в других — ведёт на скомпрометированный ресурс. При переходе стартует серия редиректов, «приземляющая» получателя на страницу для сбора учётных данных.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru