


Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Новый образец вредоносной программы для Android, получивший имя SpyAgent, задействует технологию оптического распознавания символов (optical character recognition, OCR) для кражи аутентификационных данных от криптовалютных кошельков.

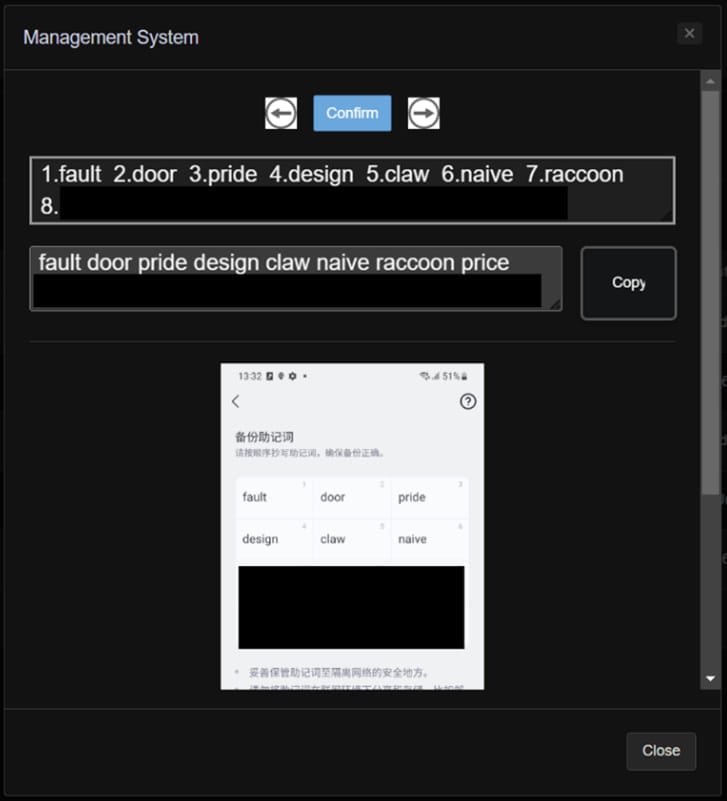
В частности, SpyAgent может вытаскивать фразы для восстановления доступа к кошелькам из скриншотов, сохранённых на мобильных устройствах.

Такие фразы, как правило, содержат от 12 до 24 слов и применяются в качестве запасного метода аутентификации на случай, если пользователь забыл пароль, потерял основное устройство или просто хочет перевести свои средства на новый девайс.

Именно поэтому фразы для восстановления доступа к криптокошелькам так интересуют киберпреступников, ведь с их помощью они могут без особого труда выкрасть цифровую валюту жертвы.

В новой вредоносной кампании, на которую указали специалисты McAfee, злоумышленники распространяют как минимум 280 вредоносных APK на сторонних площадках.

В качестве основных векторов используются СМС-сообщения и посты в социальных сетях. Если SpyAgent найдёт на устройстве медиафайлы, на которых запечатлены фразы для восстановления доступа, в дело вступает OCR для распознавания символов и извлечения аутентификационной информации.

Помимо этого, вредоносное приложение отправляет на командный сервер (C2) следующие данные:

  • список контактов (видимо, для дальнейшего распространения через СМС-сообщения);
  • входящие текстовые сообщения, включая содержащие одноразовые коды (OTP);
  • сохранённые на устройстве изображения;
  • общую информацию о девайсе.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru