


Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Android-вредонос SpyAgent применяет OCR для кражи ключей от криптокошельков

Новый образец вредоносной программы для Android, получивший имя SpyAgent, задействует технологию оптического распознавания символов (optical character recognition, OCR) для кражи аутентификационных данных от криптовалютных кошельков.

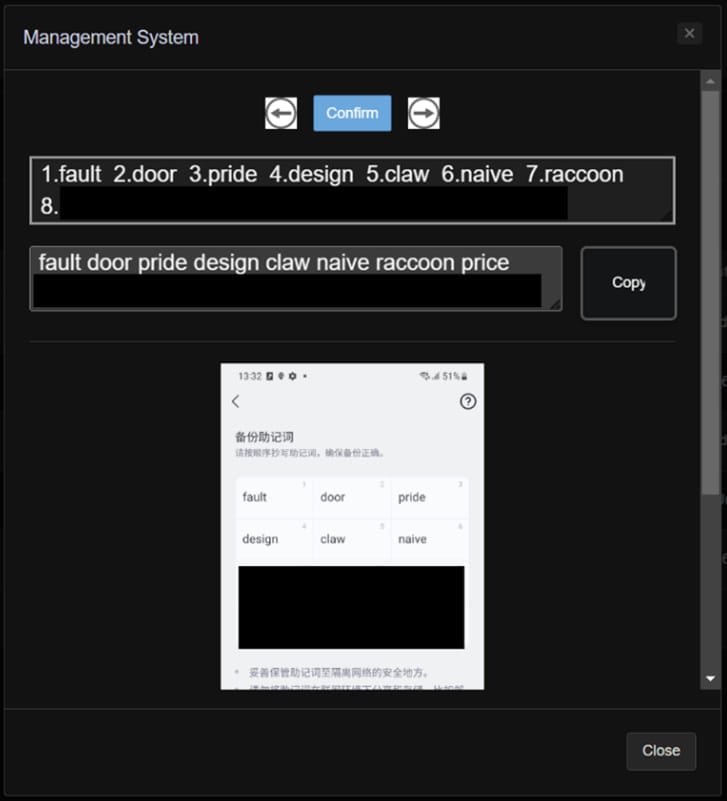
В частности, SpyAgent может вытаскивать фразы для восстановления доступа к кошелькам из скриншотов, сохранённых на мобильных устройствах.

Такие фразы, как правило, содержат от 12 до 24 слов и применяются в качестве запасного метода аутентификации на случай, если пользователь забыл пароль, потерял основное устройство или просто хочет перевести свои средства на новый девайс.

Именно поэтому фразы для восстановления доступа к криптокошелькам так интересуют киберпреступников, ведь с их помощью они могут без особого труда выкрасть цифровую валюту жертвы.

В новой вредоносной кампании, на которую указали специалисты McAfee, злоумышленники распространяют как минимум 280 вредоносных APK на сторонних площадках.

В качестве основных векторов используются СМС-сообщения и посты в социальных сетях. Если SpyAgent найдёт на устройстве медиафайлы, на которых запечатлены фразы для восстановления доступа, в дело вступает OCR для распознавания символов и извлечения аутентификационной информации.

Помимо этого, вредоносное приложение отправляет на командный сервер (C2) следующие данные:

  • список контактов (видимо, для дальнейшего распространения через СМС-сообщения);
  • входящие текстовые сообщения, включая содержащие одноразовые коды (OTP);
  • сохранённые на устройстве изображения;
  • общую информацию о девайсе.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru