


Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Исследователи из Google Threat Analysis Group (TAG) рассказали об активности киберпреступной группировки APT29: злоумышленники, якобы связанные с Россией, задействовали эксплойты компании NSO Group для атак на пользователей iOS и Android.

Атаки, по словам экспертов, проходили с ноября 2023 года по июль 2023-го. К тому моменту разработчики уже выпустили патчи, но некоторые устройства по традиции не успели обновиться.

APT29, также известная под именем Midnight Blizzard, в пошлом отметилась атакой на Microsoft, которая затронула федеральные органы США. Теперь группировка взялась за власти Монголии.

Как отметили в Google Threat Analysis Group, киберпреступники воспользовались уязвимостью под идентификатором CVE-2023-41993, затрагивающую WebKit и приводящую к выполнению произвольного кода при отработке специально сформированного веб-контента.

Как известно, Apple выпустила патч для этой дыры в конце сентября 2022 года. Вместе с ней корпорация закрыла CVE-2023-41991 и CVE-2023-41992.

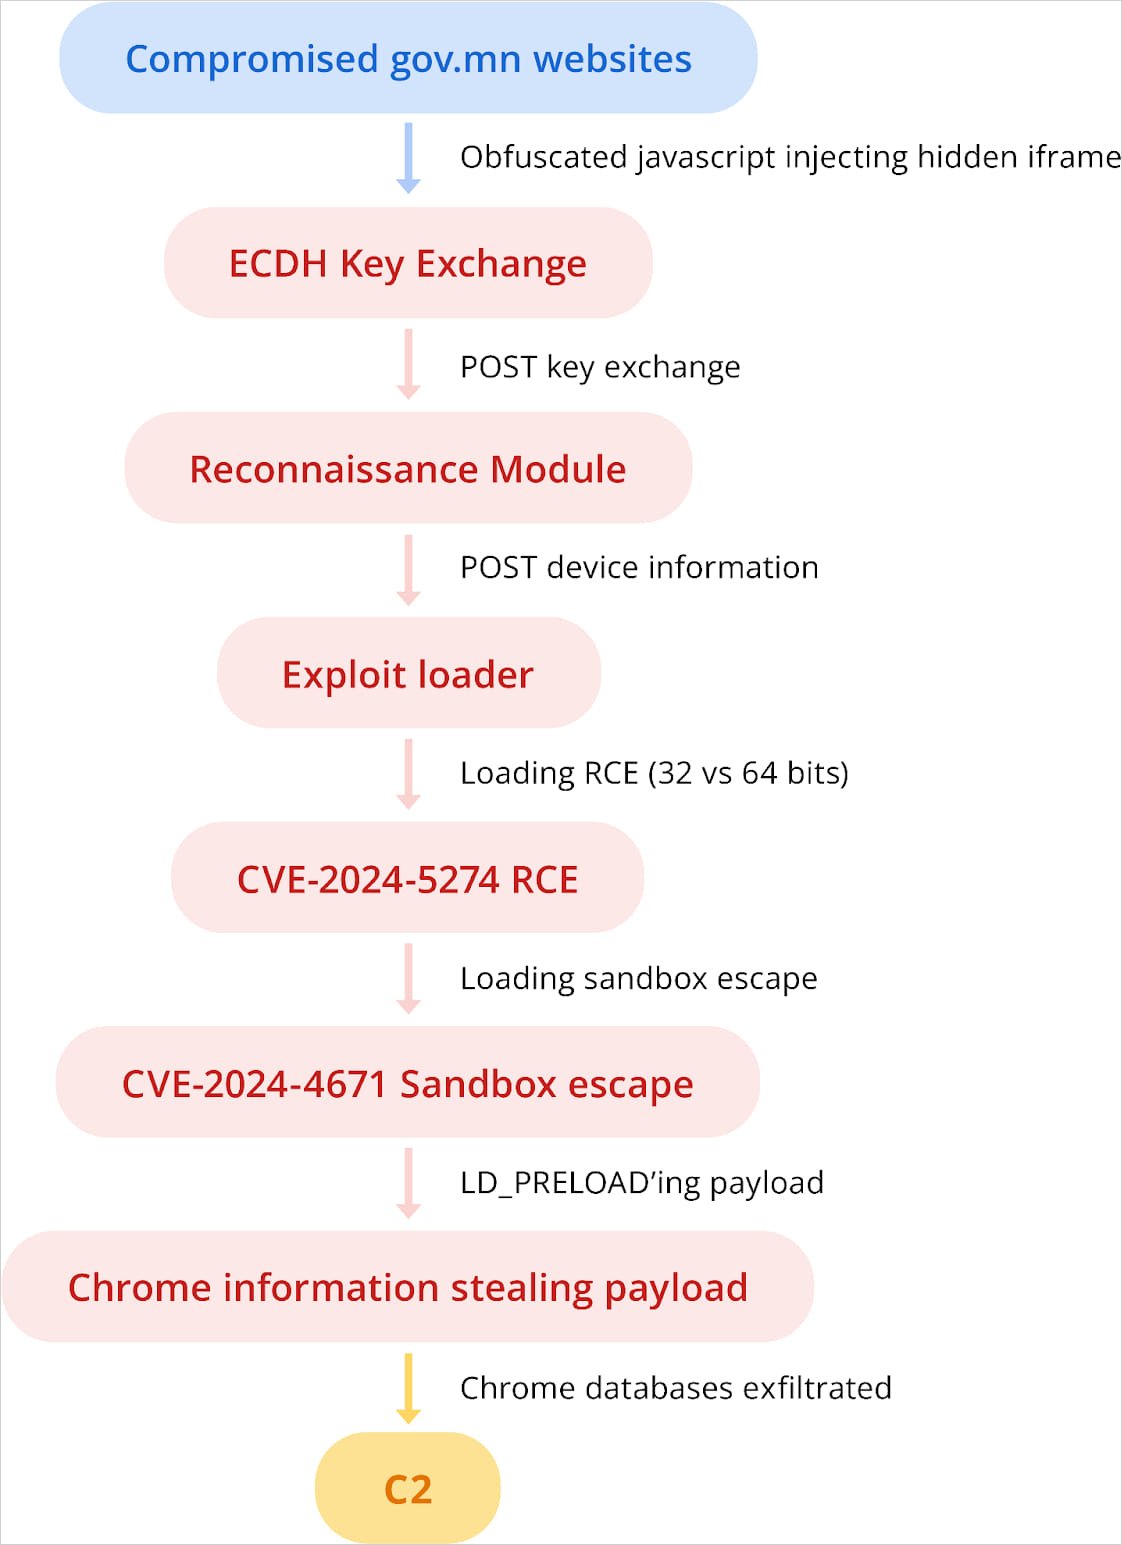
Вооружившись соответствующим эксплойтом, APT29 скомпрометировала сайты mfa.gov[.]mn и cabinet.gov[.]mn и добавила в код их страниц вредоносный iframe. Схема вектора выглядела так:


Таком образом, злоумышленники могли похищать cookies владельцев iPhone, работающих под управлением iOS 16.6.1 и более современных версий ОС.

Уже в июле 2024-го группа стала использовать эксплойты для CVE-2024-5274 и CVE-2024-4671, затрагивающие Google Chrome, для атак на пользователей Android, которые посещали сайт mga.gov[.]mn.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru