

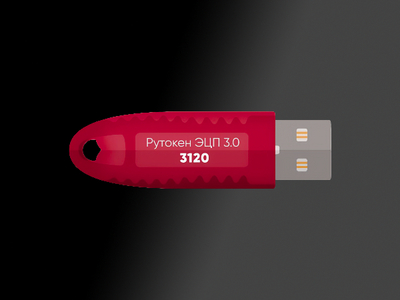

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

Компания «Актив» сообщила о получении сертификата ФСБ России на широкий модельный ряд ключевых носителей Рутокен ЭЦП 3.0 3120. Они поступят в продажу уже в середине августа.

Новая аппаратная платформа в комбинации с обновленной операционной системой Рутокен позволили заметно увеличить скорость операций электронной подписи и обеспечили дополнительные возможности.

К примеру, скорость RSA-2048 выросла практически в десять раз, в два раза — быстродействие операций по алгоритму ГОСТ 34.10-2012. Возросли скорости генерации ключевых пар и добавлены новые криптографические возможности.

Носители линейки Рутокен ЭЦП 3.0 предназначены для подписания документов усиленной электронной подписью и строгой двухфакторной аутентификации. Важнейшее свойство активных ключевых носителей - неизвлекаемость ключа электронной подписи и невозможность клонирования, что дает гарантию того, что ключ подписи существует только в единственном экземпляре и принадлежит исключительно своему владельцу.

Устройства сертифицированы по требованиям ФСБ и ФСТЭК России, подходят для получения квалифицированных сертификатов в госструктурах, включая ФНС, Госуслуги и системах маркировки или отслеживания товаров (Честный знак, ЕГАИС).

Важнейшее нововведение нового семейства Рутокен ЭЦП 3.0 3120 — это аппаратный журнал событий безопасности внутри токена. В журнале фиксируются операции форматирования, смены PIN-кодов, а также удаления/генерации закрытых ключей. Эта функция расширяет возможности при разборе инцидентов.

Рутокен ЭЦП 3.0 3120 предлагается в трех формфакторах с интерфейсом USB Type-C и четырех — с USB Type-A. В семействе впервые представлены модели в самом миниатюрном формфакторе — Nano Type-C. В состав семейства токенов Рутокен ЭЦП 3.0 3120 включены несколько моделей с сенсорной кнопкой для дополнительного подтверждения операций электронной подписи.

Дмитрий Горелов, коммерческий директор, управляющий партнер Компании «Актив» отметил:

«Очень рад констатировать, что теперь наша главная линейка Рутокен ЭЦП 3.0 стала еще мощнее, устойчивей и функциональней. В один ряд с моделями 3100 и 3220 встали модели 3120. Теперь у нас три независимые аппаратные платформы и сертифицированные модели для всех случаев и применений, с двойным и даже тройным резервированием. С учетом всех скоростных и функциональных характеристик, а также позитивной статистики устойчивости платформы семейство Рутокен ЭЦП 3.0 3120 обречено стать новым флагманом. В этом и следующем году мы планируем перевести все массовые проекты на модели из этого семейства».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru