


18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

Исследователи в области кибербезопасности выявили критическую уязвимость, которой дали имя «0.0.0.0 Day». Судя по всему, проблема затрагивает все популярные браузеры, а вредоносные сайты с её помощью могут проникнуть в локальные сети.

Как пишет исследователь Oligo Security Ави Лумельски:

«Это фундаментальный недостаток в  принципе обработки сетевых запросов со стороны браузеров. Условные злоумышленники могут получить доступ к конфиденциальным службам, работающим на локальных устройствах».

Таким образом, безобидный IP-адрес вроде 0.0.0.0 может использоваться для раскрытия локальных сервисов, получения несанкционированного доступа и даже удалённого выполнения кода.

Как отметили исследователи, эта брешь существует с 2006 года.

Среди затронутых 0.0.0.0 Day браузеров — Google Chrome / Chromium, Mozilla Firefox и Apple Safari, которые позволяют внешним веб-ресурсам взаимодействовать с софтом, работающим локально на Linux и macOS.

Интересно, что брешь не угрожает пользователям Windows, поскольку там IP-адрес блокируется на уровне самой операционной системы.

Как выяснили в Oligo Security, общедоступные сайты в доменной зоне «.com» могут взаимодействовать со службами, работающими в локальной сети, и даже выполнять произвольный код на устройстве посетителя с помощью адреса 0.0.0.0 вместо localhost/127.0.0.1.


Таким образом, это также является вектором обхода функциональности Private Network Access (PNA), задача которой — запрещать ресурсам прямой доступ к конечным точкам.

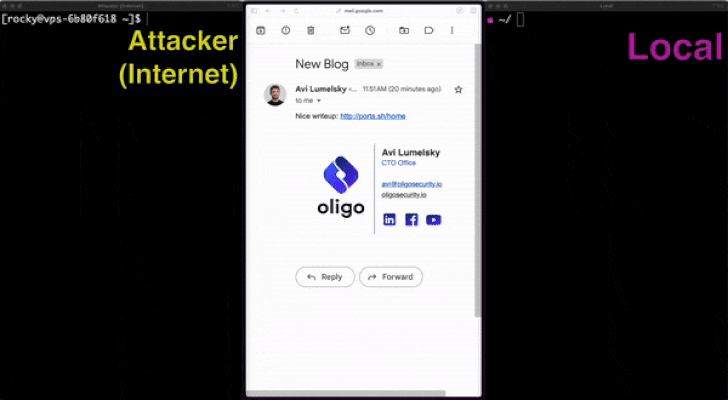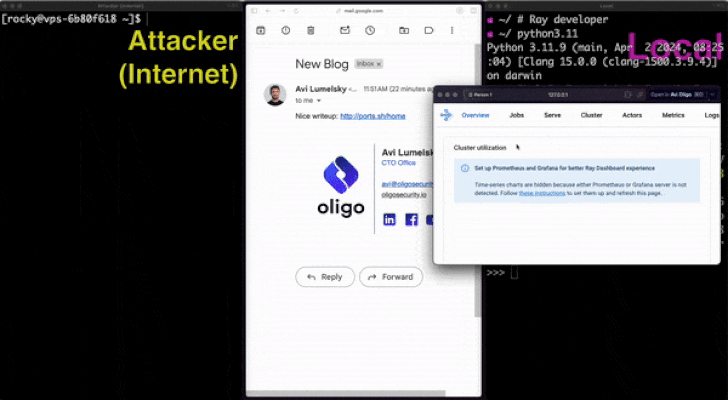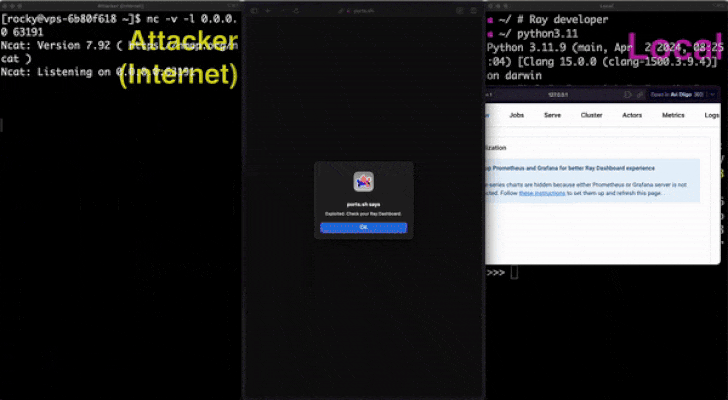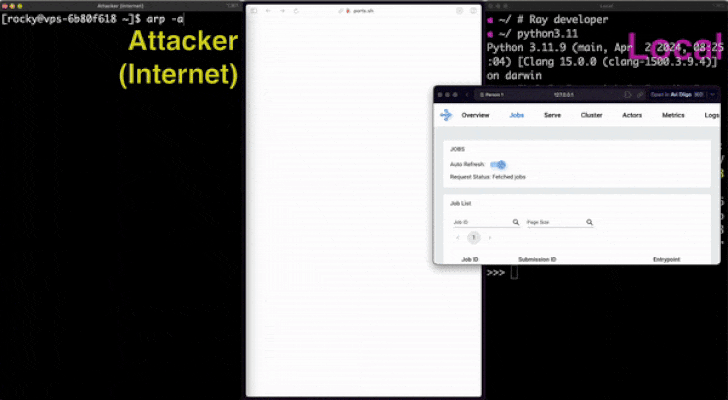
Любое запущенное на Localhost веб-приложение, до которого можно добраться через 0.0.0.0, уязвимо для «0.0.0.0 Day». Для эксплуатации атакующий должен отправить специально созданный пейлоад с POST-запросом на 0.0.0[.]0:4444.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru