


Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

В новой кампании, нацеленной на пользователей Android, киберпреступники используют тысячи Telegram-ботов, с помощью которых на мобильное устройство жертвы устанавливается вредоносная программа класса инфостилер.

Попав в систему пользователя, зловред перехватывает СМС-сообщения и вытаскивает из них коды двухфакторной аутентификации (2FA). По данным Zimperium, с кампанией связаны как минимум 107 тыс. семплов вредоноса.

Операторами стилера, судя по всему, движет финансовая заинтересованность: заражённые устройства используются в качестве ретрансляторов при аутентификации и анонимизации.

Способом доставки трояна на девайс может служить как вредоносная реклама, так и Telegram-боты, которые параллельно автоматизируют коммуникацию с жертвой.

В случае с рекламой пользователей перенаправляют на страницы, имитирующие Google Play. Там юзер видит большое количество скачиваний софта — уловка, призванная повысить доверие.

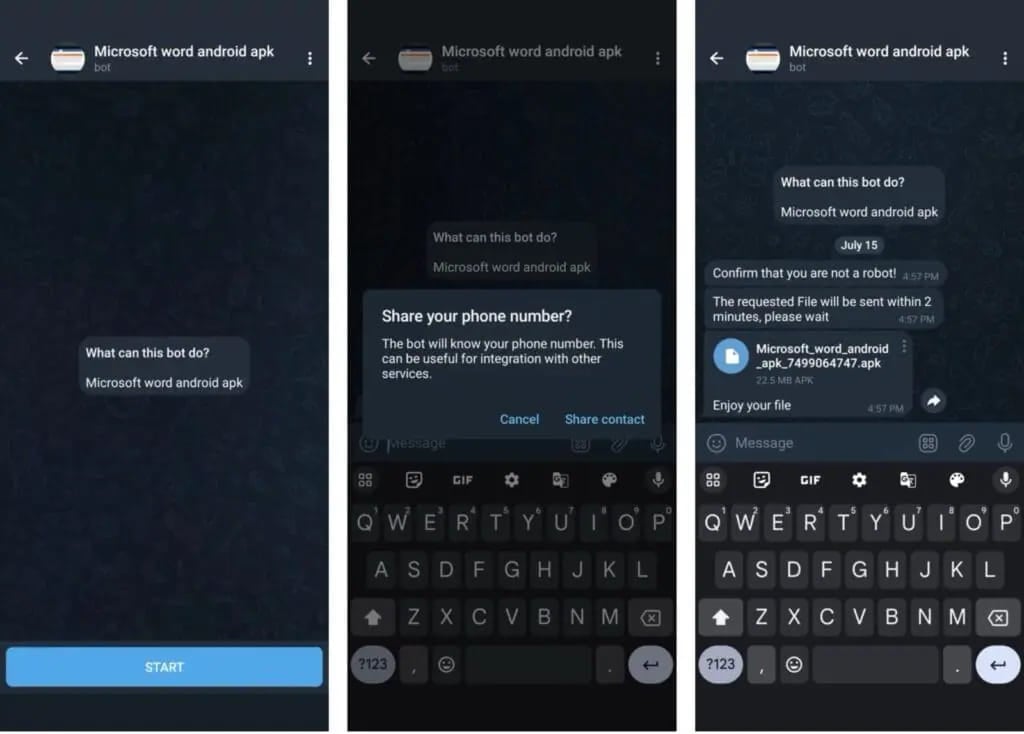
Если используется вектор Telegram, соответствующие боты предлагают посетителю пиратское приложение для Android. Перед выдачей APK-файла пользователя просят предоставить телефонный номер (нужен для создания персонализированного APK и отслеживания атаки).


Как отметили в Zimperium, в кампании используются 2600 Telegram-ботов, продвигающих разные APK, а также 13 командных серверов (C2). Большая часть жертв пришлась на России и Индию.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru