


Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

В новой кампании, нацеленной на пользователей Android, киберпреступники используют тысячи Telegram-ботов, с помощью которых на мобильное устройство жертвы устанавливается вредоносная программа класса инфостилер.

Попав в систему пользователя, зловред перехватывает СМС-сообщения и вытаскивает из них коды двухфакторной аутентификации (2FA). По данным Zimperium, с кампанией связаны как минимум 107 тыс. семплов вредоноса.

Операторами стилера, судя по всему, движет финансовая заинтересованность: заражённые устройства используются в качестве ретрансляторов при аутентификации и анонимизации.

Способом доставки трояна на девайс может служить как вредоносная реклама, так и Telegram-боты, которые параллельно автоматизируют коммуникацию с жертвой.

В случае с рекламой пользователей перенаправляют на страницы, имитирующие Google Play. Там юзер видит большое количество скачиваний софта — уловка, призванная повысить доверие.

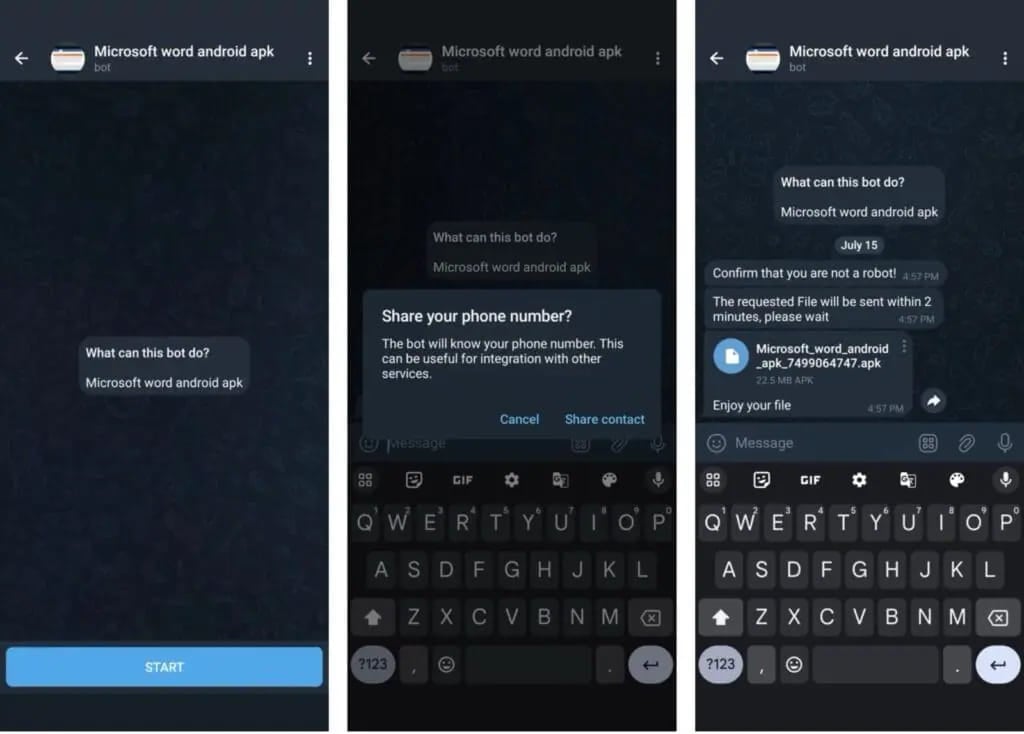
Если используется вектор Telegram, соответствующие боты предлагают посетителю пиратское приложение для Android. Перед выдачей APK-файла пользователя просят предоставить телефонный номер (нужен для создания персонализированного APK и отслеживания атаки).


Как отметили в Zimperium, в кампании используются 2600 Telegram-ботов, продвигающих разные APK, а также 13 командных серверов (C2). Большая часть жертв пришлась на России и Индию.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru