


Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

В новой кампании, нацеленной на пользователей Android, киберпреступники используют тысячи Telegram-ботов, с помощью которых на мобильное устройство жертвы устанавливается вредоносная программа класса инфостилер.

Попав в систему пользователя, зловред перехватывает СМС-сообщения и вытаскивает из них коды двухфакторной аутентификации (2FA). По данным Zimperium, с кампанией связаны как минимум 107 тыс. семплов вредоноса.

Операторами стилера, судя по всему, движет финансовая заинтересованность: заражённые устройства используются в качестве ретрансляторов при аутентификации и анонимизации.

Способом доставки трояна на девайс может служить как вредоносная реклама, так и Telegram-боты, которые параллельно автоматизируют коммуникацию с жертвой.

В случае с рекламой пользователей перенаправляют на страницы, имитирующие Google Play. Там юзер видит большое количество скачиваний софта — уловка, призванная повысить доверие.

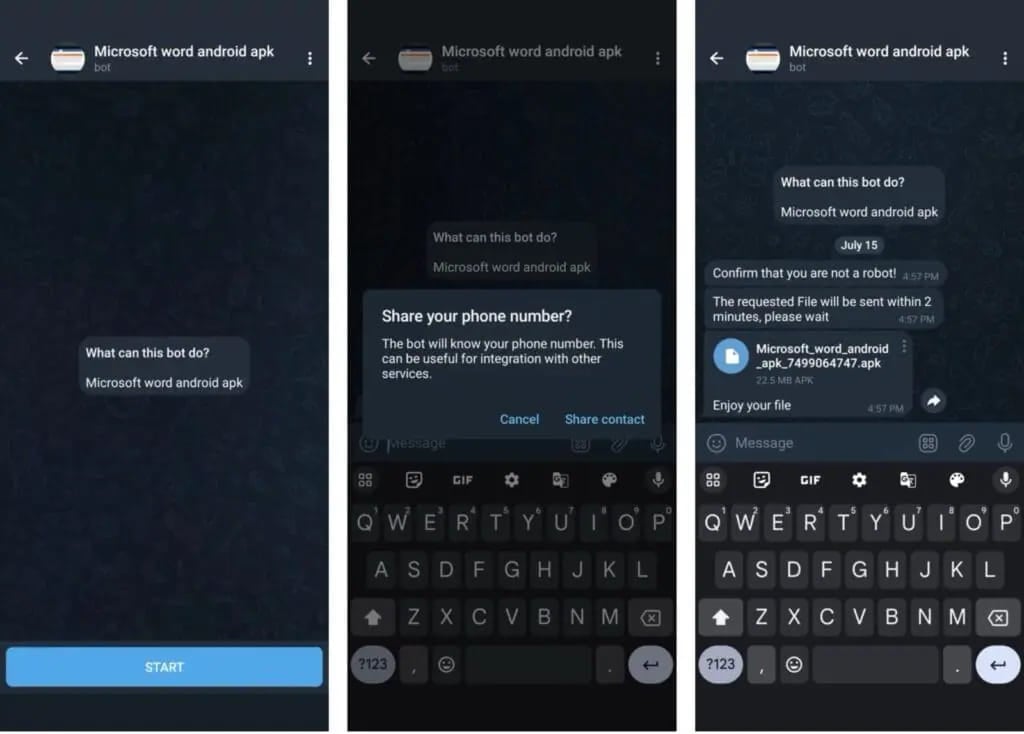
Если используется вектор Telegram, соответствующие боты предлагают посетителю пиратское приложение для Android. Перед выдачей APK-файла пользователя просят предоставить телефонный номер (нужен для создания персонализированного APK и отслеживания атаки).


Как отметили в Zimperium, в кампании используются 2600 Telegram-ботов, продвигающих разные APK, а также 13 командных серверов (C2). Большая часть жертв пришлась на России и Индию.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru