


Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Проблема в безопасности последней версии WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) для Windows позволяет отправлять Python- и PHP-вложения, которые будут выполняться на устройстве пользователя без каких-либо предупреждений.

Для успешной эксплуатации этого бага в системе жертвы должен быть установлен Python. Это условие может сузить список потенциальных жертв до разработчиков софта.

Похожая проблема в свое время обнаружилась в другом мессенджере — Telegram. В апреле мы писали, что разработчики «телеги» устранили автоматический запуск Python-скриптов.

Вообще, WhatsApp должен блокировать ряд типов файлов, которые могут представлять опасность для пользователей. Тем не менее разработчики мессенджера заявили в беседе с BleepingComputer, что не планируют включать Python в список блокировки.

Интересно, что в этот же список не попадают файлы с расширением .php. На проблему в безопасности указал исследователь Саумьяджит Дас. Специалист экспериментировал с типами файлов, которые можно прикрепит в чатах WhatsApp.

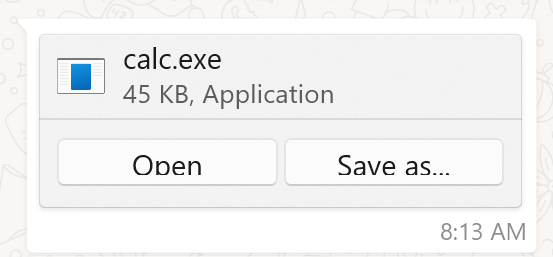
Если попытаться отправить исполняемый файл в формате .EXE, мессенджер выведет получателю предупреждение, в котором будет две опции: «Открыть» и «Сохранить как».


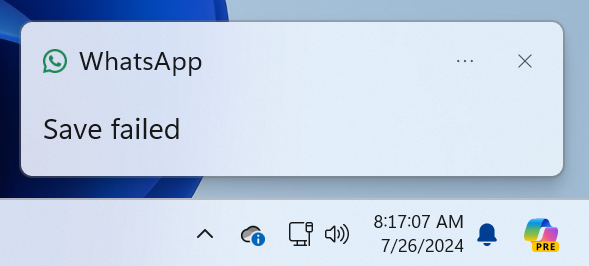
Однако при попытке открыть файл Windows-версия WhatsApp отображает ошибку и предлагает сохранить полученное вложение. Такое поведение можно наблюдать в случае с файлами .EXE, .COM, .SCR, .BAT и Perl. Кроме того, Дас также обнаружил, что мессенджер блокирует .DLL, .HTA и VBS.


Однако ситуация совершенно иная с расширениями .PYZ (приложение Python ZIP), .PYZW (софт PyInstaller) и .EVTX (файл события журнала Windows). Такая же история с .PHP.


Сначала разработчики WhatsApp в ответ на отчет Даса сообщили, что проблема исправлена, однако тесты BleepingComputer показали, что это не так. По крайней мере, баг присутствует в версии v2.2428.10.0 для Windows.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru