


TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

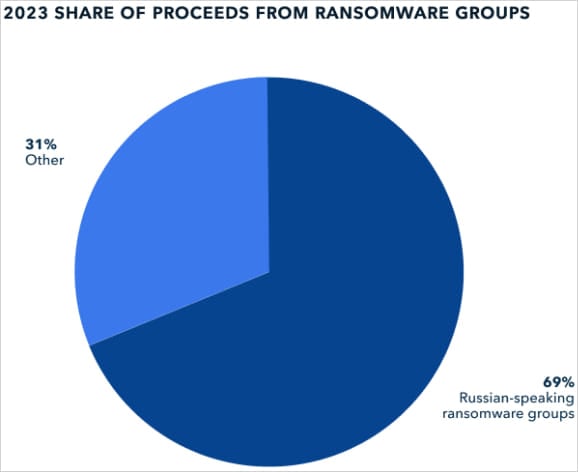
Как подсчитали исследователи из компании TRM Labs, русскоговорящие операторы программ-вымогателей забирают 69% от общего потока криптовалюты, которую жертвы платят в качестве выкупа. В цифрах эта сумма превышает 500 млн долларов за 2023 год.

TRM Labs, занимающаяся блокчейн-аналитикой и отслеживанием незаконных махинаций с криптовалютой, дала Северной Корее первое место по краже цифровой валюты.

Согласно статистике специалистов, северокорейские киберпреступники в 2023 году украли более миллиарда долларов. Само собой, Россию тоже вниманием не обошли, заявив, что российские злоумышленники доминируют во всех других незаконных действиях с криптовалютой.

«Русскоговорящие киберпреступники с территории всего бывшего Советского Союза регулярно лидируют во всех видах незаконной деятельности с цифровой валютой — от атак программ-вымогателей до нелегальных криптобирж и рынков в даркнете», — пишет в отчете TRM Labs.

Например, по данным компании, операторы LockBit и ALPHV за 2023 год собрали выкупов на сумму как минимум 320 миллионов долларов. При этом «российские кибервымогатели» превысили 500 млн долларов в аналогичной активности.


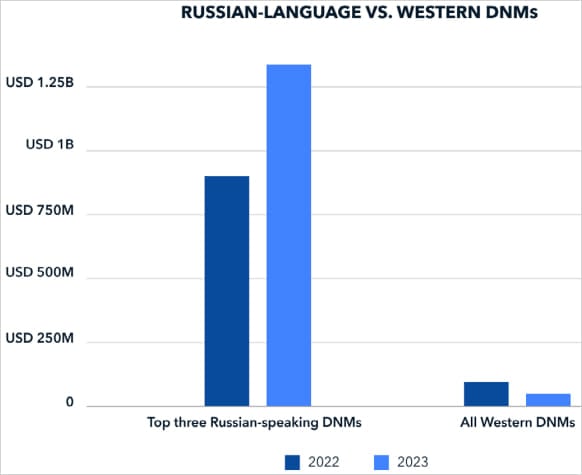
В TRM Labs также отметили, что русскоязычные ветки форумов даркнета сбывают нелегальные товары и услуги, занимающие долю в 95% от общего числа таких продаж, зафиксированных по всему миру.

За прошлый год три крупнейших «российских» маркетплейса в даркнете обработали транзакции на 1,4 миллиарда долларов, в то время как западные рынки набрали в общей сложности 100 миллионов долларов за этот же период.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru