


TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

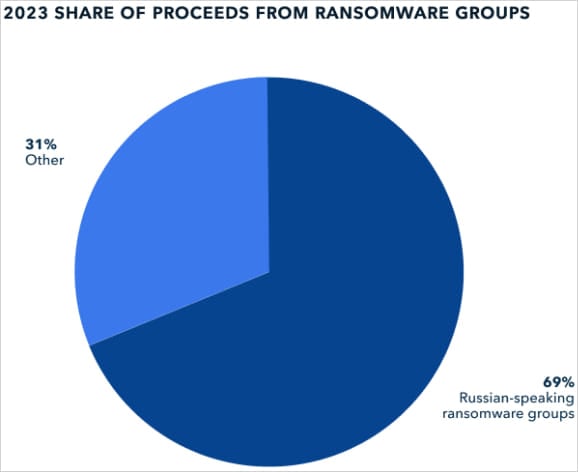
Как подсчитали исследователи из компании TRM Labs, русскоговорящие операторы программ-вымогателей забирают 69% от общего потока криптовалюты, которую жертвы платят в качестве выкупа. В цифрах эта сумма превышает 500 млн долларов за 2023 год.

TRM Labs, занимающаяся блокчейн-аналитикой и отслеживанием незаконных махинаций с криптовалютой, дала Северной Корее первое место по краже цифровой валюты.

Согласно статистике специалистов, северокорейские киберпреступники в 2023 году украли более миллиарда долларов. Само собой, Россию тоже вниманием не обошли, заявив, что российские злоумышленники доминируют во всех других незаконных действиях с криптовалютой.

«Русскоговорящие киберпреступники с территории всего бывшего Советского Союза регулярно лидируют во всех видах незаконной деятельности с цифровой валютой — от атак программ-вымогателей до нелегальных криптобирж и рынков в даркнете», — пишет в отчете TRM Labs.

Например, по данным компании, операторы LockBit и ALPHV за 2023 год собрали выкупов на сумму как минимум 320 миллионов долларов. При этом «российские кибервымогатели» превысили 500 млн долларов в аналогичной активности.


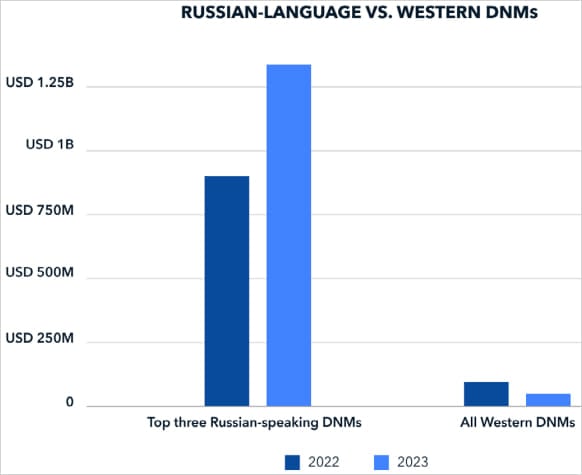
В TRM Labs также отметили, что русскоязычные ветки форумов даркнета сбывают нелегальные товары и услуги, занимающие долю в 95% от общего числа таких продаж, зафиксированных по всему миру.

За прошлый год три крупнейших «российских» маркетплейса в даркнете обработали транзакции на 1,4 миллиарда долларов, в то время как западные рынки набрали в общей сложности 100 миллионов долларов за этот же период.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru