


Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

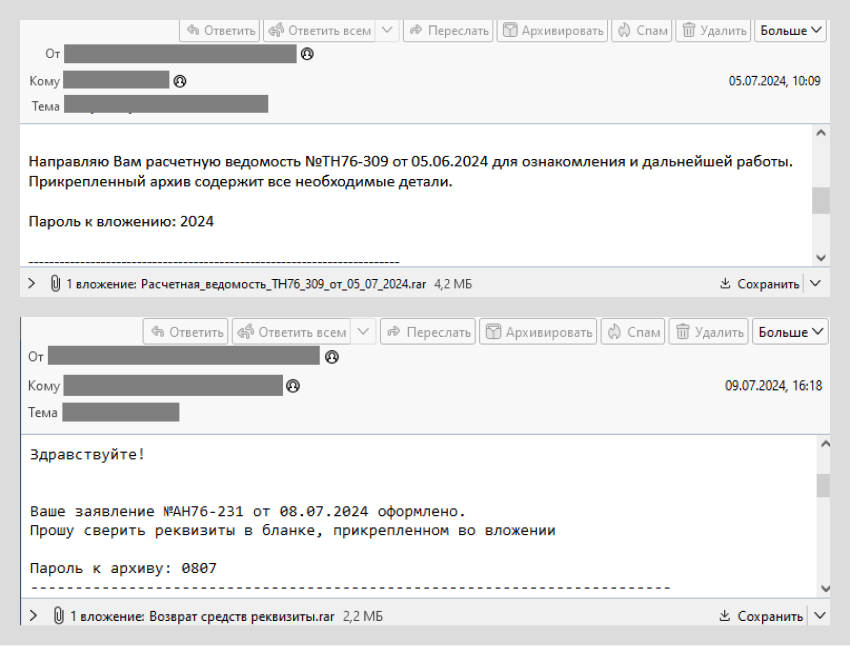
В начале этого месяца защитные решения «Лаборатории Касперского» отбили две волны вредоносных рассылок на адреса российских организаций — госструктур, производственных предприятий, финансовых институтов, энергетических компаний.

Суммарно эксперты насчитали около 1000 адресов получателя. Анализ показал, что при открытии вредоносного вложения или активации вставленной ссылки в систему загружается написанный на Go вредонос PhantomDL (продукты Kaspersky детектируют его с вердиктом Backdoor.Win64.PhantomDL).

Поддельные сообщения были написаны от имени контрагента целевой организации и имитировали продолжение переписки. Исследователи предположили, что почтовые ящики отправителей могли взломать, а письма — украсть, чтобы придать убедительность подобным фейкам:


Вложенный или указанный ссылкой RAR-архив в большинстве случаев был запаролен. Он содержал маскировочный документ и одноименную папку с файлом, снабженным двойным расширением — например, Счёт-Фактура.pdf .exe.

Последний нацелен на уязвимость CVE-2023-38831 (разработчик WinRAR пропатчил ее в августе прошлого года). После отработки эксплойта в систему устанавливается PhantomDL, используемый для кражи файлов, а также загрузки и запуска дополнительных утилит, в том числе инструмента удаленного администрирования.

По данным экспертов, весной этого года через аналогичные рассылки авторы атак на территории России раздавали DarkWatchman RAT.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru