


Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

В начале этого месяца защитные решения «Лаборатории Касперского» отбили две волны вредоносных рассылок на адреса российских организаций — госструктур, производственных предприятий, финансовых институтов, энергетических компаний.

Суммарно эксперты насчитали около 1000 адресов получателя. Анализ показал, что при открытии вредоносного вложения или активации вставленной ссылки в систему загружается написанный на Go вредонос PhantomDL (продукты Kaspersky детектируют его с вердиктом Backdoor.Win64.PhantomDL).

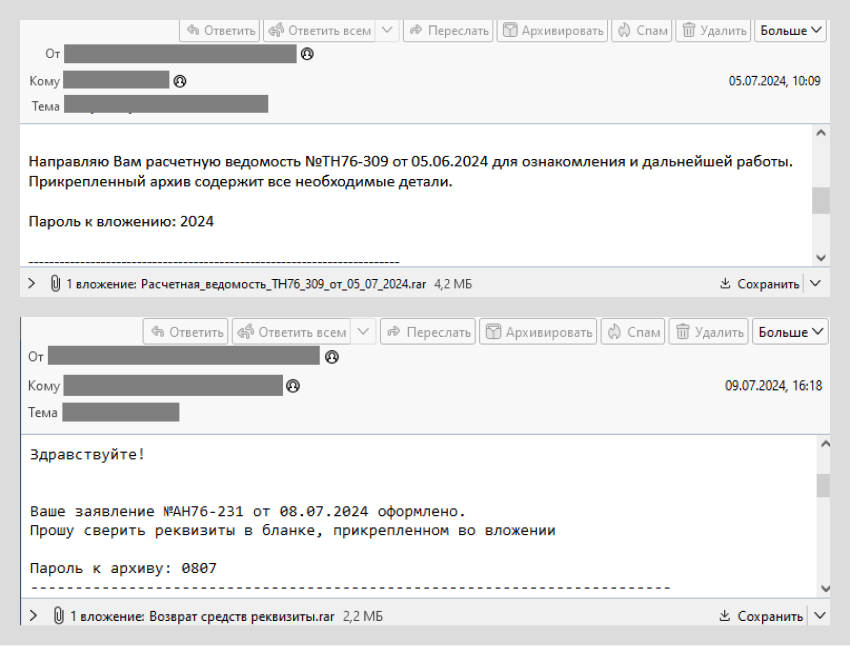
Поддельные сообщения были написаны от имени контрагента целевой организации и имитировали продолжение переписки. Исследователи предположили, что почтовые ящики отправителей могли взломать, а письма — украсть, чтобы придать убедительность подобным фейкам:


Вложенный или указанный ссылкой RAR-архив в большинстве случаев был запаролен. Он содержал маскировочный документ и одноименную папку с файлом, снабженным двойным расширением — например, Счёт-Фактура.pdf .exe.

Последний нацелен на уязвимость CVE-2023-38831 (разработчик WinRAR пропатчил ее в августе прошлого года). После отработки эксплойта в систему устанавливается PhantomDL, используемый для кражи файлов, а также загрузки и запуска дополнительных утилит, в том числе инструмента удаленного администрирования.

По данным экспертов, весной этого года через аналогичные рассылки авторы атак на территории России раздавали DarkWatchman RAT.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru