


Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

В начале этого месяца защитные решения «Лаборатории Касперского» отбили две волны вредоносных рассылок на адреса российских организаций — госструктур, производственных предприятий, финансовых институтов, энергетических компаний.

Суммарно эксперты насчитали около 1000 адресов получателя. Анализ показал, что при открытии вредоносного вложения или активации вставленной ссылки в систему загружается написанный на Go вредонос PhantomDL (продукты Kaspersky детектируют его с вердиктом Backdoor.Win64.PhantomDL).

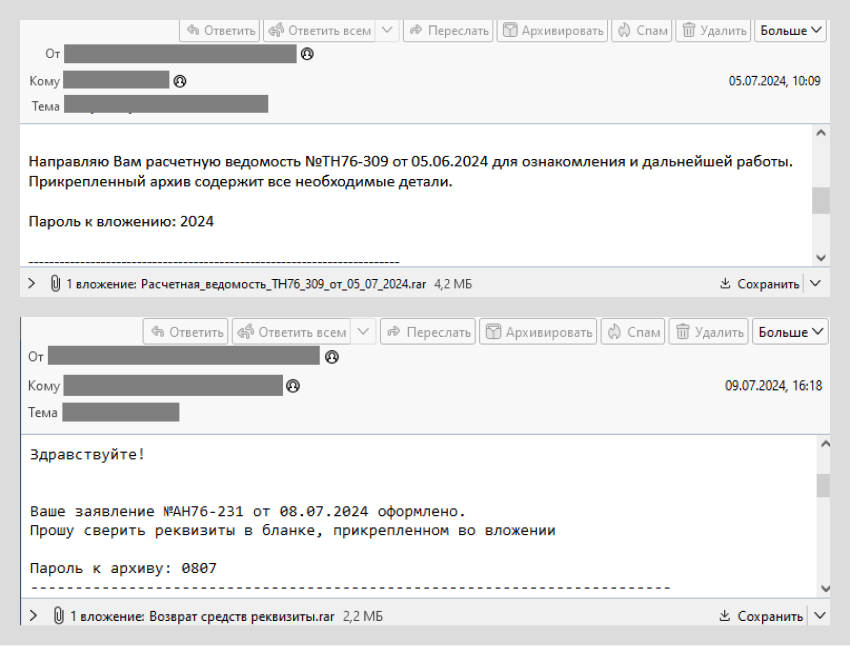
Поддельные сообщения были написаны от имени контрагента целевой организации и имитировали продолжение переписки. Исследователи предположили, что почтовые ящики отправителей могли взломать, а письма — украсть, чтобы придать убедительность подобным фейкам:


Вложенный или указанный ссылкой RAR-архив в большинстве случаев был запаролен. Он содержал маскировочный документ и одноименную папку с файлом, снабженным двойным расширением — например, Счёт-Фактура.pdf .exe.

Последний нацелен на уязвимость CVE-2023-38831 (разработчик WinRAR пропатчил ее в августе прошлого года). После отработки эксплойта в систему устанавливается PhantomDL, используемый для кражи файлов, а также загрузки и запуска дополнительных утилит, в том числе инструмента удаленного администрирования.

По данным экспертов, весной этого года через аналогичные рассылки авторы атак на территории России раздавали DarkWatchman RAT.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru