


Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор вредоносных APK-файлов, получивший имя «BadPack», затрудняет детектирование зловредов в приложениях для мобильной операционной системы Android. Именно BadPack исследователи винят в последних успешных атаках операторов банковских троянов вроде TeaBot.

Особенность BadPack заключается в изменённом заголовке сжатого файла APK. Такой подход затрудняет работу инструментов для обратного инжиниринга.

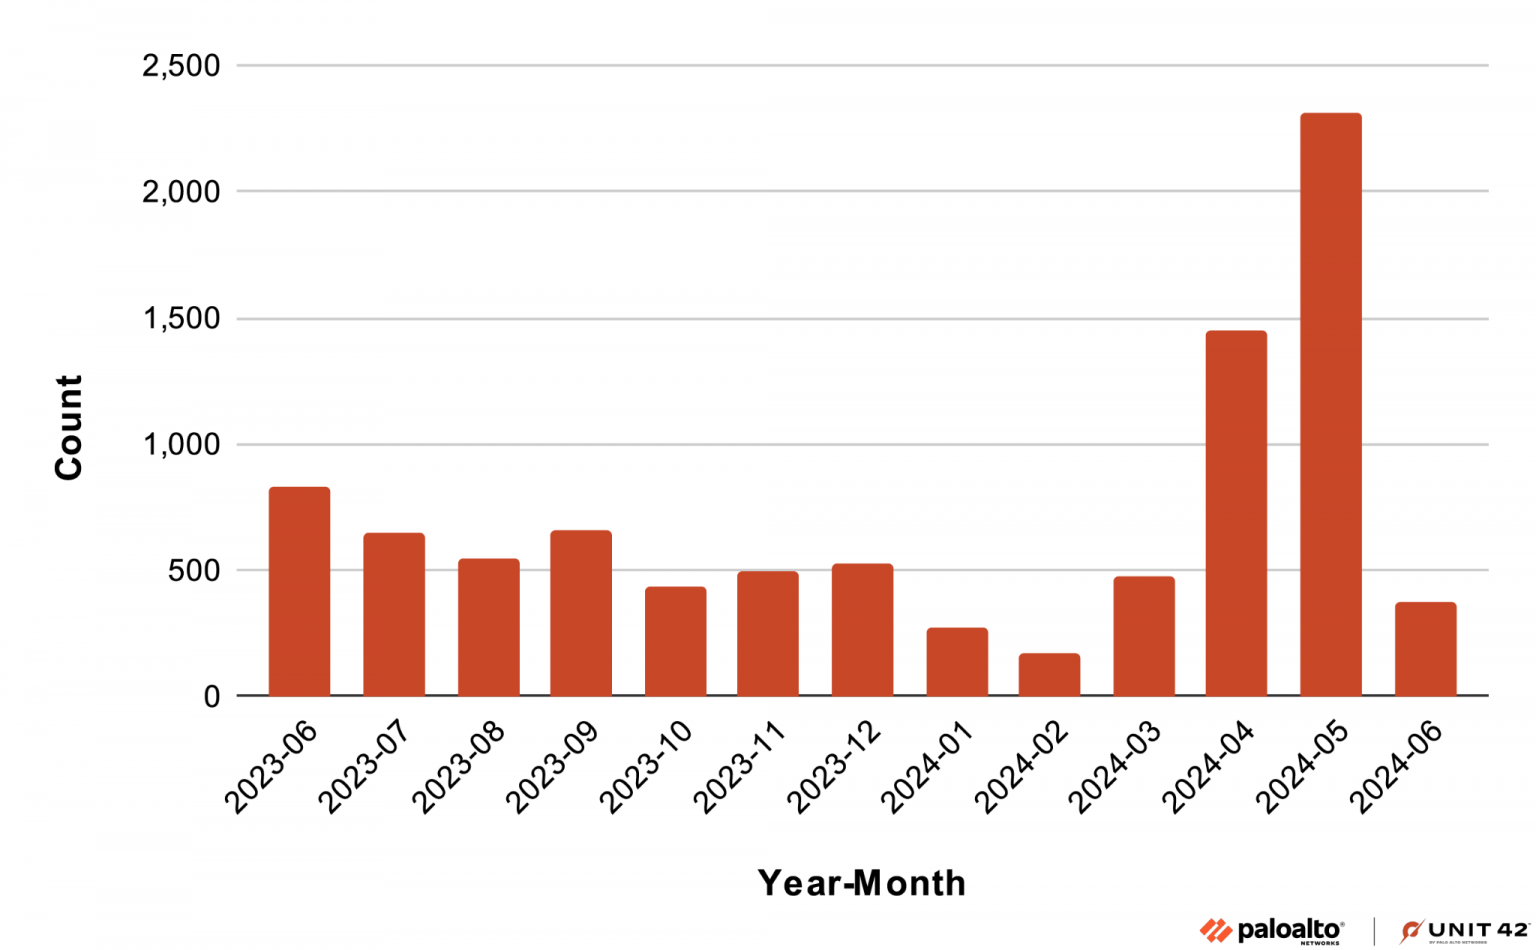
Команда специалистов Unit 42 (принадлежит Palo Alto Networks) указывает в новом отчёте на статистику за прошлый год: исследователям удалось детектировать около 9200 образцов BadPack в Android-программах.


Часть этих приложений вполне себе спокойно размещалась в официальном магазине Google Play Store. Хотя позже Google заявила, что удалила весь упомянутый вредоносный софт.

Именно BadPack может быть причиной тех сложностей, с которыми эксперты сталкиваются при анализе зловредов для Android.

«APK-файлы, использующие BadPack, хорошо демонстрируют растущую сложность вредоносных программ в формате APK. Являясь достаточно сложной задачей для ИБ-аналитиков, BadPack в очередной раз подчёркивает необходимость постоянного развития инструментов противодействия», — объясняет Ли Вэй Ён из Unit 42.

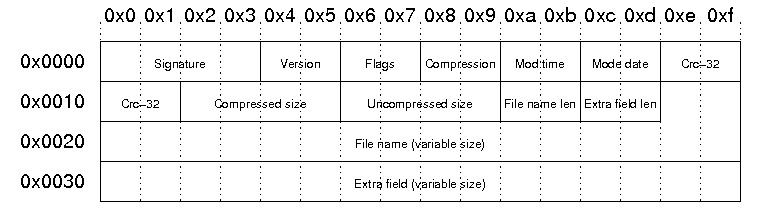
Чтобы затруднить анализ семпла, злоумышленники изменяют ZIP-заголовок APK-файла BadPack. Этим пользуются многие известные трояны для Android-устройств: TeaBot, BianLian и Cerberus.

Модифицируя структуру заголовков, киберпреступники заставляют APK-файл выдавать ошибку при распаковке и декодировании файла AndroidManifest.xml.


«Этот метод вызывает цепную реакцию ошибок в процессе статического анализа. Как итог: файл нельзя прочитать и обработать», — отмечает Ли Вэй Ён.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru