


Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Специалисты по кибербезопасности выявили уязвимость в сетевом протоколе удалённой аутентификации — RADIUS. Получившая имя BlastRADIUS брешь может использоваться в атаках вида Mallory-in-the-middle (MitM) для обхода проверки целостности.

В официальном уведомлении проекта FreeRADIUS по поводу уязвимости говорится следующее:

«Протокол RADIUS пропускает отдельные сообщения вида “доступ-запрос“ без проверки целостности или аутентификации. Такая реализация приводит к тому. что условный атакующий может незаметно модифицировать эти пакеты».

«Кроме того, злоумышленник может заставить жертву пройти аутентификацию и предоставить ему права».

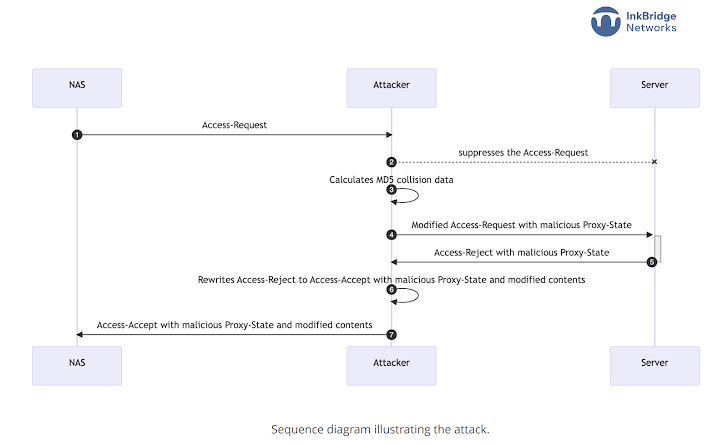
Как известно, безопасность RADIUS опирается на хеш, полученный с помощью алгоритма MD5, который уже лет 15 не считается надёжным. На деле это значит, что пакеты «доступ-запрос» уязвимы для атаки по выбранному префиксу.

Киберпреступник с помощью этой дыры может изменить пакет таким образом, что он пройдёт все проверки целостности. Тем не менее для успешной атаки злоумышленнику потребуется получить возможность модифицировать пакеты при передаче между клиентом и сервером RADIUS.


Таким образом, BlastRADIUS является результатом фундаментальной уязвимости в самом принципе разработки, поэтому затрагивает всех RADIUS-клиентов, совместимых со стандартами. Интернет-провайдерам и организациям, использующим этот протокол, нужно обновиться до последней версии.

«Наиболее уязвимыми здесь являются методы аутентификации PAP, CHAP и MS-CHAPv2», — объясняют исследователи.

Уязвимость получила 9 баллов по шкале CVSS.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru