


Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Атака на цепочку поставки популярной JavaScript-библиотеки Polyfill[.]io оказалось куда более масштабной, чем эксперты предполагали изначально. Выяснилось, что она затрагивает 380 тысяч хостов на начало июля 2024 года.

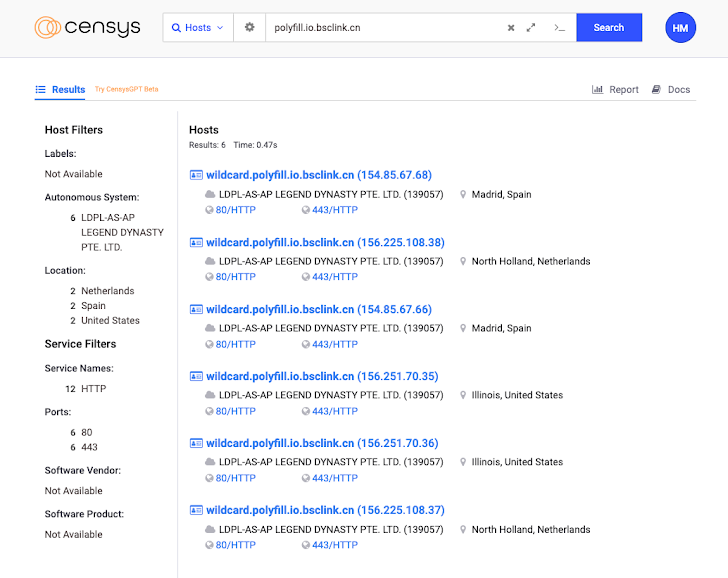
Согласно новому отчёту компании Censys, все затронутые хосты содержали скрипт polyfill, связанный с вредоносным доменом. В HTTP-ответах присутствуют отсылки к «https://cdn.polyfill[.]io» или «https://cdn.polyfill[.]com».

«Приблизительно 237 300 доменов размещены в сети Hetzner (AS24940) — в основном к Германии. В этом нет ничего удивительного, ведь Hetzner является популярным хостером, который любят владельцы многих веб-сайтов», — пишут исследователи.

Анализ масштабов атаки на цепочку поставки выявил среди затронутых компаний всем известные имена: WarnerBros, Hulu, Mercedes-Benz и Pearson.

Ранее специалисты Sansec сообщали о 100 тыс. затронутых сайтов, однако теперь выясняется, что их намного больше. Вредоносная активность началась после того, как китайская компания Funnull приобрела домен и сервис polyfill.io.

Когда стало понятно, что пользователей перенаправляют на сомнительные ресурсы, регистратор доменов Namecheap приостановил работу домена, а сети доставки контента вроде Cloudflare начали автоматически заменять ссылки Polyfill на альтернативные URL, ведущие на безопасные зеркала.

Google со своей стороны заблокировала рекламу сайтов, в которые был встроен сомнительный домен.


Тем не менее в сети X сообщается об ещё двух доменах — polyfill[.]site и polyfillcache[.]com, которые до их пор функционируют. Среди связанных эксперты отмечают следующие: bootcdn[.]net, bootcss[.]com, staticfile[.]net, staticfile[.]org, unionadjs[.]com, xhsbpza[.]com, union.macoms[.]la, newcrbpc[.]com.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru