


Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Вредоносные программы собирающие данные жертв (инфостилеры), помогли выявить тысячи педофилов. Выложенные на площадки дарквеба логи демонстрируют масштабы использования скомпрометированных паролей в полицейских расследованиях.

На данные, украденные инфостилером, обратили внимание исследователи из Insikt Group, которая входит в Recorded Future.

В отчёте специалисты объясняют, как им удалось обнаружить 3324 уникальных аккаунта, которые пытались зайти на нелегальные ресурсы, распространяющие взрослые материалы с несовершеннолетними.

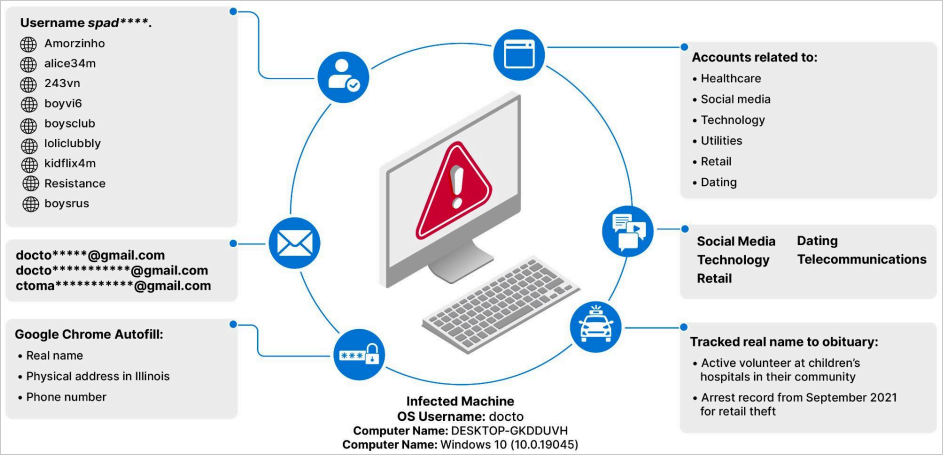
Анализируя все скомпрометированные сведения, эксперты Insikt пришли к выводу, что аккаунты педофилов можно связать с никнеймами на других онлайн-платформах, а также с IP-адресами и информацией об ОС.

Собранные данные Insikt передала правоохранительным органам, чтобы у тех была возможность раскрыть личности любителей непотребного контента с детьми.

В частности, изучались логи таких вредоносных программ, как Redline, Raccoon и Vidar. Попав в систему, эти вредоносы могут вытаскивать из браузеров историю посещений веб-сайтов, собирать файлы cookies, данные автозаполнения, информацию о криптовалютных кошельках, снимать скриншоты и добывать информацию о системе.

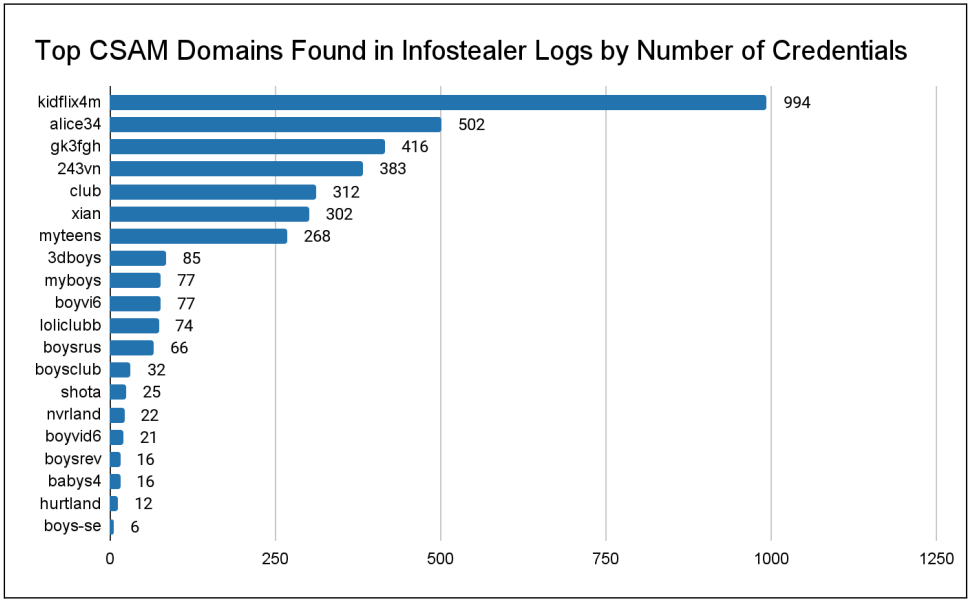
По словам Insikt, все сведения собирались в период с февраля 2021 года по февраль 2024-го. В результате удалось вычленить 12 известных доменов, распространяющих контент для педофилов. Специалисты также получили 3324 уникальные пары «юзернейм-пароль».


Напомним, в прошлом месяце владельцы мессенджера Signal высказались против инициативы Евросоюза — сканировать личные сообщения на наличие запрещенного контента с эксплуатацией детей (CSAM). По их мнению, она угрожает сквозному шифрованию.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru