


Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Вредоносные программы собирающие данные жертв (инфостилеры), помогли выявить тысячи педофилов. Выложенные на площадки дарквеба логи демонстрируют масштабы использования скомпрометированных паролей в полицейских расследованиях.

На данные, украденные инфостилером, обратили внимание исследователи из Insikt Group, которая входит в Recorded Future.

В отчёте специалисты объясняют, как им удалось обнаружить 3324 уникальных аккаунта, которые пытались зайти на нелегальные ресурсы, распространяющие взрослые материалы с несовершеннолетними.

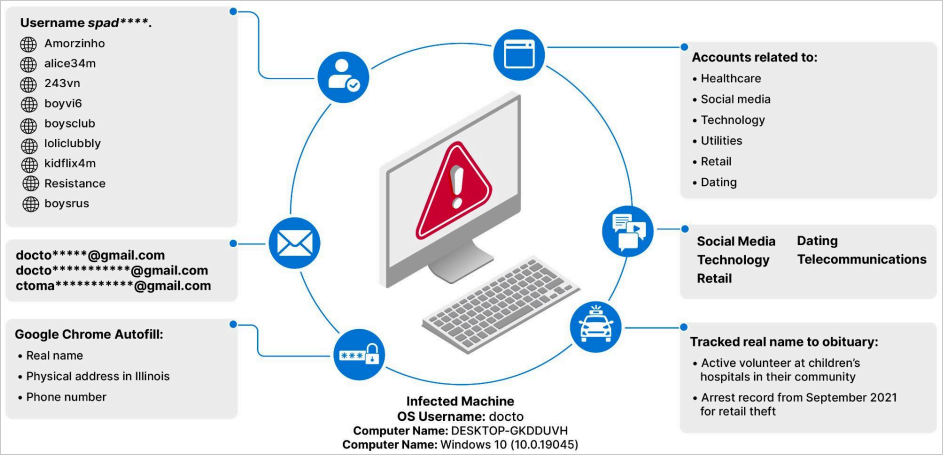
Анализируя все скомпрометированные сведения, эксперты Insikt пришли к выводу, что аккаунты педофилов можно связать с никнеймами на других онлайн-платформах, а также с IP-адресами и информацией об ОС.

Собранные данные Insikt передала правоохранительным органам, чтобы у тех была возможность раскрыть личности любителей непотребного контента с детьми.

В частности, изучались логи таких вредоносных программ, как Redline, Raccoon и Vidar. Попав в систему, эти вредоносы могут вытаскивать из браузеров историю посещений веб-сайтов, собирать файлы cookies, данные автозаполнения, информацию о криптовалютных кошельках, снимать скриншоты и добывать информацию о системе.

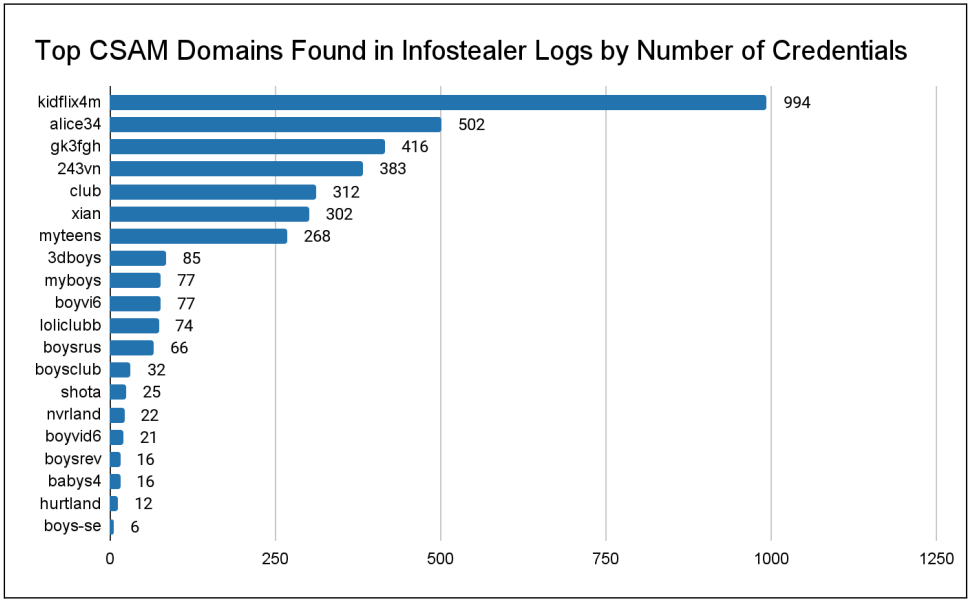
По словам Insikt, все сведения собирались в период с февраля 2021 года по февраль 2024-го. В результате удалось вычленить 12 известных доменов, распространяющих контент для педофилов. Специалисты также получили 3324 уникальные пары «юзернейм-пароль».


Напомним, в прошлом месяце владельцы мессенджера Signal высказались против инициативы Евросоюза — сканировать личные сообщения на наличие запрещенного контента с эксплуатацией детей (CSAM). По их мнению, она угрожает сквозному шифрованию.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru