

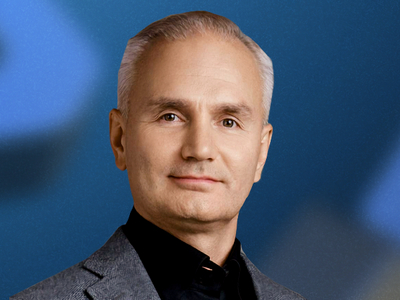

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

В «Группе Астра» создается коммерческое управление, его возглавит Николай Прянишников, семь лет проработавший на руководящих постах в Microsoft. Главный коммерческий директор (CCO) будет отвечать за стратегию продаж, роста бизнеса и расширения рынков.

В задачи нового структурного подразделения также входят наращивание прибыли, курирование GR и маркетинга, усиление связей с партнерами на взаимовыгодных условиях. Руководство российской ИТ-компании надеется, что большой опыт Прянишникова как топ-менеджера крупных компаний поможет ей занять достойное место на международном рынке.

Новоиспеченный CCO 18 лет проработал в телекоме, завершив карьерный рост на этом поприще в должности гендиректора «Билайна». За плечами у него также семилетний стаж успешной работы в Microsoft — вице-президентом по Центральной и Восточной Европе, а также главой представительства в России (президентом Microsoft Russia).

Последние восемь лет Прянишников работал на «Русскую Фитнес Группу», управляя сетями World Class и UFC Gym Russia. Опытный руководитель входит в Совет директоров «Группы Астра» и пока не планирует покидать этот пост.

«Экспертиза Николая актуальна для “Группы Астра” по нескольким причинам, — заявил гендиректор компании Илья Сивцев. — Сейчас мы в первую очередь работаем с enterprise-клиентами, крупным бизнесом, но при этом уже видим себя в сегментах среднего и малого бизнеса, планируем выход на международный рынок, а еще проектируем для себя рынок физлиц. В этом отношении преуспели глобальные вендоры, и нам крайне интересен их опыт, как и концепция One Microsoft. Она работает на централизацию процесса развития бизнеса и объединяет под одним флагом множество продуктов, предназначенных для самых разных задач».

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru