


Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

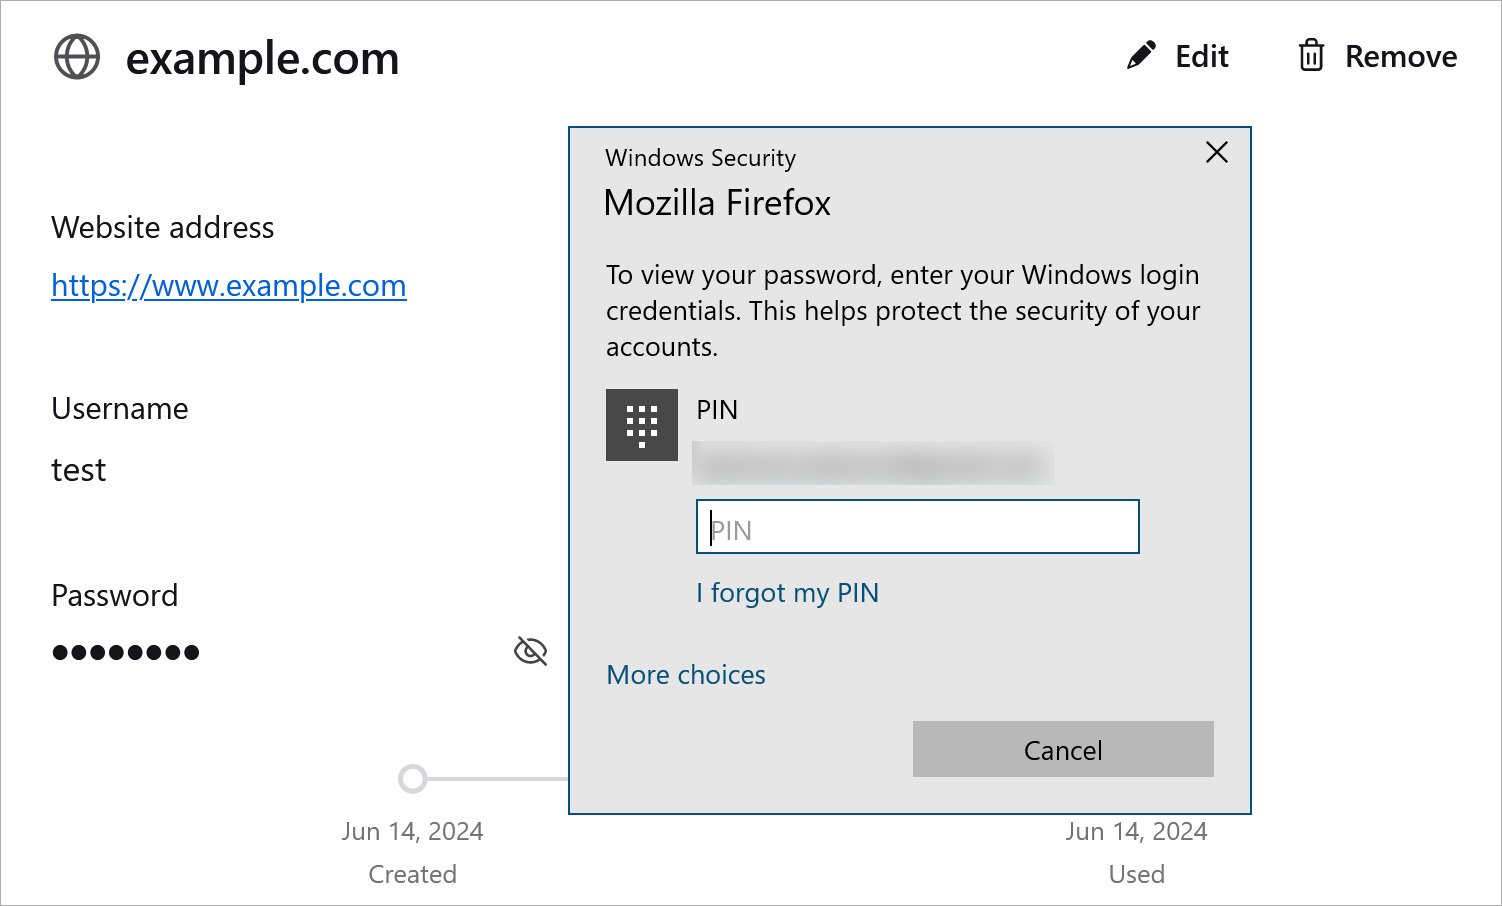
Mozilla усовершенствовала защиту локально сохраненных в Firefox учетных данных. Теперь получить доступ к паролям можно с помощью одного из способов аутентификации на устройстве: сканирования отпечатка пальца, лица или ввода ПИН-кода.

Сразу стоит определиться, что эти меры все равно не защитят вас от вредоносных программ, похищающих данные, — инфостилеров. Однако если условный локальный злоумышленник захочет получить доступ к данным, ему придется пройти аутентификацию.

Как любой современный браузер, Firefox включает встроенный менеджер паролей, помогающий хранить и подставлять учетные данные, а также генерировать устойчивые комбинации. Несмотря на то что использовать такие менеджеры крайне не рекомендуется, разработчики продолжают их дорабатывать.

С выходом Firefox 127 Mozilla добавила менеджеру паролей функциональность, которую давно можно встретить в Chromium-браузерах.

«Для дополнительной защиты на macOS- и Windows-компьютерах менеджер паролей Firefox может использовать “родной“ для ОС метод аутентификации (пароль, сканирование о отпечатка пальца, лица и т. п.)», — говорится в примечаниях к выпуску Firefox 127.


К сожалению, как отмечалось выше, нововведения никак не защитят от инфостилеров, задача которых — пробраться в систему и вытащить все важные данные из популярных программ.

Хотя логины и пароли хранятся в зашифрованном виде, расшифровать их достаточно легко даже с помощью инструментов с открытым исходным кодом, поскольку ключ лежит в самом Firefox.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru