


У шпионящей в России группировки ExCobalt появился свой бэкдор на Golang

У шпионящей в России группировки ExCobalt появился свой бэкдор на Golang

У шпионящей в России группировки ExCobalt появился свой бэкдор на Golang

При разборе атаки на одного из своих клиентов эксперты Positive Technologies обнаружили в Linux-системе не встречавшийся ранее образец вредоноса. Анализ показал, что это написанный на Go многофункциональный бэкдор.

Дальнейшее расследование позволило установить связь GoRed (так его нарекли авторы находки) с кибергруппой ExCobalt, проводящей таргетированные атаки в России с целью шпионажа и кражи данных. Также выяснилось, что проприетарный зловред уже попадал на радары PT, но в других вариантах (текущая версия — 0.1.4).

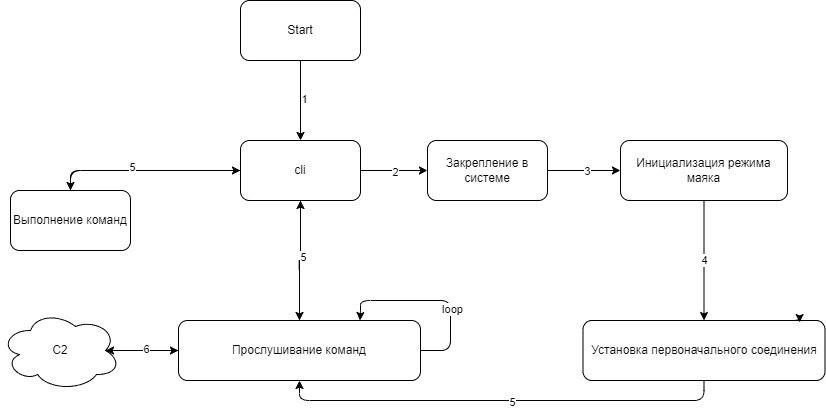
После запуска GoRed прописывается в системе как сервис, генерирует ID жертвы (на основе MAC-адреса и имени компьютера), переходит в режим маяка, подключается к центру управления и ждет команд.


Обмен информацией с C2 может осуществляться различными способами (WebSockets, QUIC, ICMP- и DNS-туннели).

Список поддерживаемых команд:

  • работа в режимах обратного шелла, обратного прокси, heartbeat;
  • сбор и вывод данных о зараженном хосте;
  • чтение, удаление, эксфильтрация файлов по выбору;
  • сканирование сети;
  • загрузка файлов, в том числе обновлений.
Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru