


В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

Базу скомпрометированных данных Have I Been Pwned пополнили крупным уловом: 361 миллион адресов электронной почты, связанных со слитыми учетными данными, удалось собрать на просторах Telegram.

Напомним, задача сервиса Have I Been Pwned — уведомлять о рисках компрометации аккаунта. В любой момент пользовать может проверить, содержится ли его имейл в известных утечках.

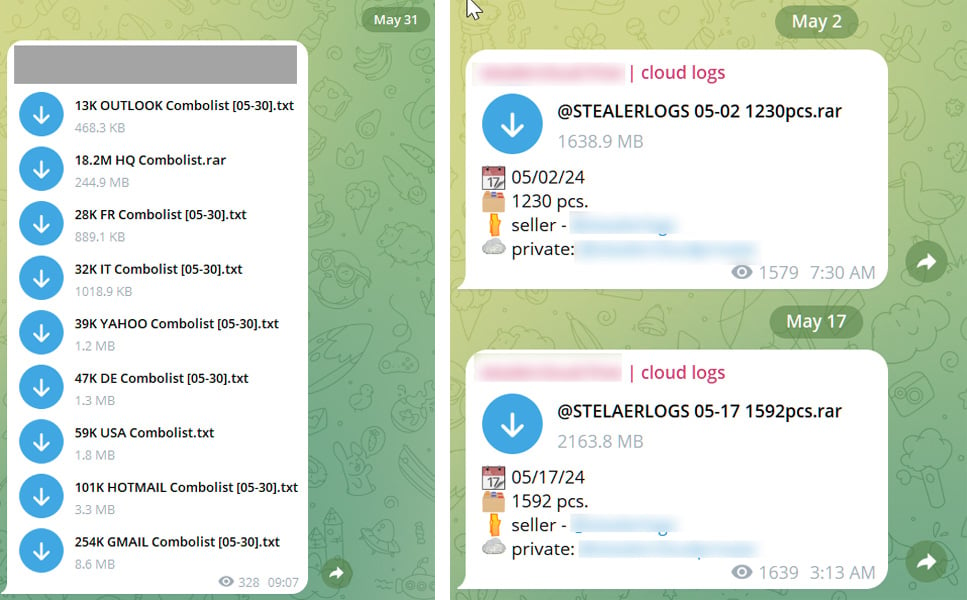
Исследователи в области кибербезопасности собрали украденные логины и пароли, изучив множество телеграм-каналов, принадлежащих злоумышленникам. Как правило, в таких каналах скомпрометированная информация публикуется для набора подписчиков и создания необходимой репутации.

Сведения обычно преподносятся в виде комбинаций имен пользователей и паролей, которые удалось добыть автоматизированной подстановкой учетных данных или просто вытащить из слитых БД.

Источники: Трой Хант и BleepingComputer


Неназванные исследователи передали создателю Have I Been Pwned Трою Ханту базу учетных данных общим весом 122 ГБ. Позже Хант заявил, что в этой БД содержится в общей сложности 361 млн уникальных адресов электронной почты.

Напомним, вчера мы писали, что в Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу» — с сайта open-college[.]ru.

А на прошлой неделе стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru