


В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

Базу скомпрометированных данных Have I Been Pwned пополнили крупным уловом: 361 миллион адресов электронной почты, связанных со слитыми учетными данными, удалось собрать на просторах Telegram.

Напомним, задача сервиса Have I Been Pwned — уведомлять о рисках компрометации аккаунта. В любой момент пользовать может проверить, содержится ли его имейл в известных утечках.

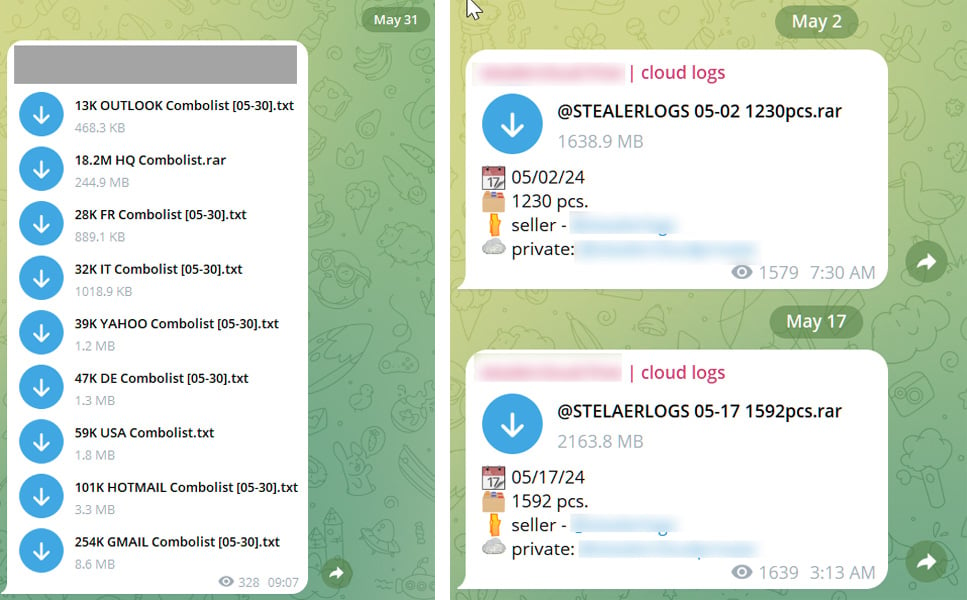
Исследователи в области кибербезопасности собрали украденные логины и пароли, изучив множество телеграм-каналов, принадлежащих злоумышленникам. Как правило, в таких каналах скомпрометированная информация публикуется для набора подписчиков и создания необходимой репутации.

Сведения обычно преподносятся в виде комбинаций имен пользователей и паролей, которые удалось добыть автоматизированной подстановкой учетных данных или просто вытащить из слитых БД.

Источники: Трой Хант и BleepingComputer


Неназванные исследователи передали создателю Have I Been Pwned Трою Ханту базу учетных данных общим весом 122 ГБ. Позже Хант заявил, что в этой БД содержится в общей сложности 361 млн уникальных адресов электронной почты.

Напомним, вчера мы писали, что в Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу» — с сайта open-college[.]ru.

А на прошлой неделе стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru