



Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Знаменитые белорусские киберпартизаны заявили, что им удалось взломать и зашифровать серверы государственной организации «Белорусская железная дорога» (БелЖД), управляющей сетью железных дорог. Причиной атаки, по словам киберпартизан, стало использование железнодорожного полотна для переброски российских военных и соответствующей техники в страну.

В Twitter-аккаунте Belarusian Cyber-Partisans (@cpartisans) появилась пара записей, объясняющих проведение атаки и несогласие с действиями властей во главе с Лукашенко.

«БелЖД позволяет иностранным оккупационным войскам проникать на нашу землю. Мы зашифровали серверы, рабочие станции и базы данных БелЖД, однако не стали трогать системы безопасности и автоматизации, чтобы избежать экстренных ситуаций», — пишет кибергруппа в Twitter.

Киберпартизаны отметили, что у них есть ключ для расшифровки всех затронутых данных, однако вернуть всё в прежнее состояние они готовы только при определённых условиях: кибергруппировка просит освободить 50 политических заключённых, нуждающихся в квалифицированной медицинской помощи, а также вывести из Белоруссии российских военных.

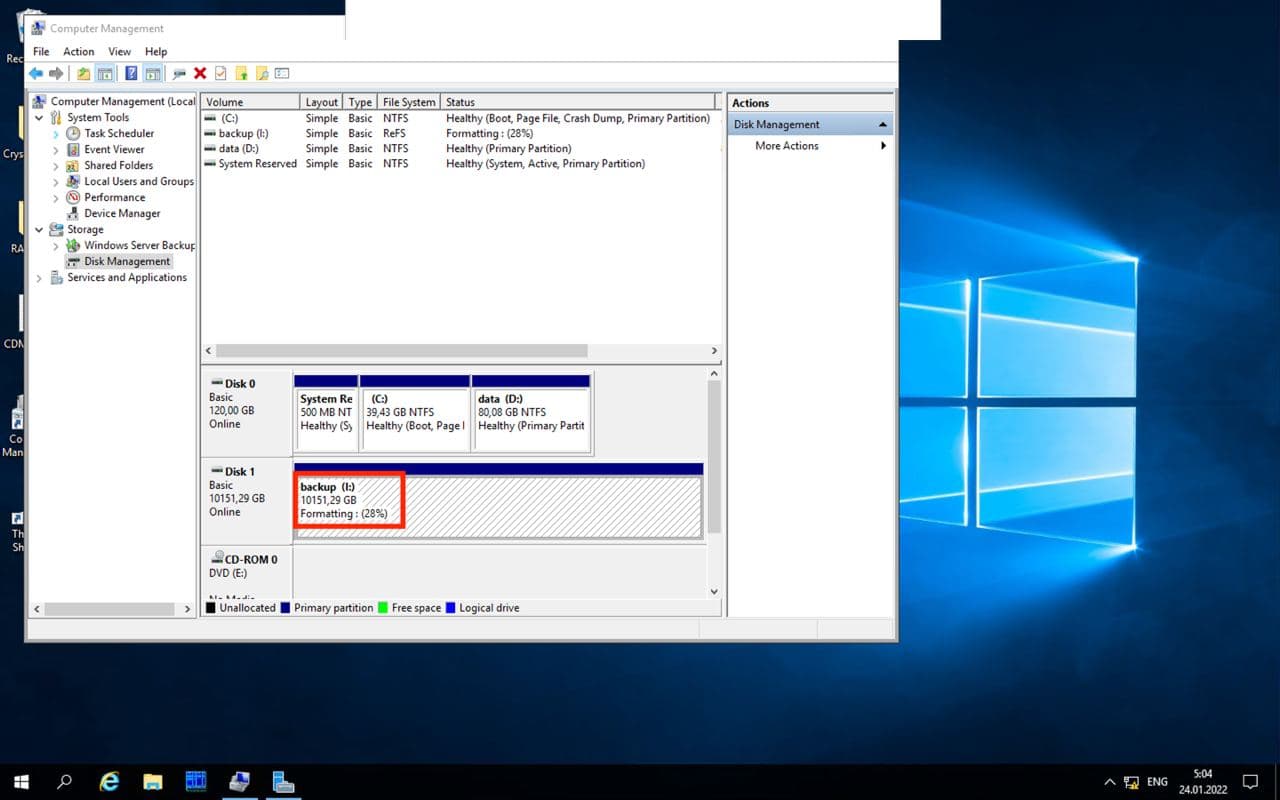
В Telegram-канале хакеры также поделились скриншотами. Судя по всему, группа получила доступ к внутренним системам БелЖД, резервным серверам и контроллеру домена Windows.


Вчера представители БелЖД опубликовали официальное заявление, в котором пассажиров предупреждают о неких «технических причинах», по которым временно недоступен ряд веб-сервисов госорганизации.

Напомним, что летом прошлого года белорусские киберпартизаны сообщили о взломе баз данных, принадлежащих Министерству внутренних дел Белоруссии. После этого группировка угрожала Лукашенко опубликовать украденную информацию.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru