


В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

Специалисты наткнулись на macOS-версию шпионского софта LightSpy. Авторы явно пытаются расширить список целевых устройств и перейти на десктопы, поскольку ранее вредонос атаковал только Android и iOS.

В сущности, LightSpy представляет собой модульный фреймворк, позволяющий операторам похищать данные жертвы, вытаскивать файлы, снимать скриншоты и отслеживать геолокацию.

Интересно, что шпионское приложение может записывать голос во время звонков по WeChat, получать платёжную информацию из китайского мессенджера и извлекать данные из Telegram и QQ.

Как пишут в отчёте специалисты ThreatFabric, macOS-вариант LightSpy был замечен в реальных кибератаках. Злоумышленники запускают его как минимум с января 2024 года. Однако пока эти атаки больше похожи на тестирование возможностей новой версии.

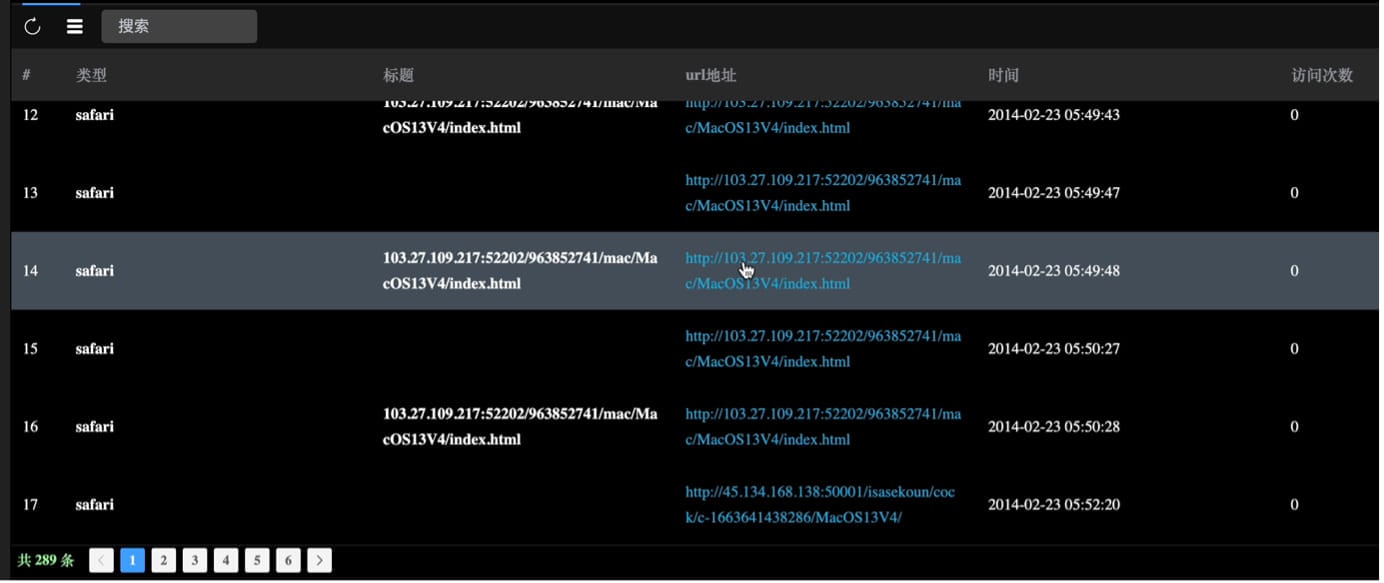
Исследователям удалось добраться до панели управления LightSpy благодаря обнаруженной ошибке в конфигурации, открывающей неавторизованный доступ к интерфейсу упомянутой панели.

Чтобы пробраться на компьютеры под управлением macOS, шпион использует две уязвимости в движке WebKit — CVE-2018-4233 и CVE-2018-4404, допускающие выполнение кода в Safari (бреши актуальны для macOS 10.13.3 и более ранних версий ОС).


64-битный MachO-бинарник вредоноса маскируется под изображение в формате PNG (20004312341.png). Попав в систему, этот файл расшифровывает и выполняет встроенные скрипты.

На втором этапе пейлоад задействует для повышения прав эксплойт «ssudo», расшифровывает утилиту «ddss» и ZIP-архив «mac.zip» (в нём лежат исполняемые файлы update и update.plist).

Версия шпионского софта для macOS использует десять плагинов:

  1. Soundrecord — захватывает звук с микрофона.
  2. Browser — извлекает данные из популярных браузеров.
  3. Cameramodule — снимает фотографии с помощью встроенной камеры.
  4. FileManage — извлекает данные м файлы из мессенджеров.
  5. Keychain — получает данные из связки ключей macOS.
  6. LanDevices — считывает информацию об устройстве и локальной сети.
  7. Softlist — получает список установленных приложений и запущенных процессов.
  8. ScreenRecorder — записывает активность на дисплее.
  9. ShellCommand — выполняет шелл-команды.
  10. 10.Wi-Fi — собирает данные о сетях Wi-Fi.
Подпишитесь на новости

Рунет тряхнуло: сбои затронули Циан, сайты компаний и бизнес-сервисы

8 октября российские сайты и сервисы начали работать с перебоями. Пользователи жаловались на недоступность страниц СМИ, транспортных ресурсов и маркетплейсов. Значительная часть проблем пришлась на внутренние системы компаний и профессиональные инструменты.

Как сообщает «Код.ру», последствия затронули не только Яндекс. У «Циана» перестали работать сайт и приложение — компания связала сбой с инцидентом у инфраструктурного партнёра. Временно не открывались и сайты девелоперов «А101», «Гранель» и «Брусника».

У Т-Банка сообщалось о перебоях в корпоративном мессенджере и почтовых рассылках. Проблемы с внутренними системами также отмечались у Ozon, Wildberries и ВШЭ.

«Астрал» предупредил о возможных временных перебоях в электронной отчётности, электронном документообороте и сервисах электронных перевозочных документов.

На этом фоне «Яндекс» подтвердил пожар после атаки БПЛА в дата-центре в Сасово Рязанской области. По сообщению корпорации, пострадавших нет, работа площадки была полностью остановлена, специалисты устраняют последствия. Часть сервисов могла быть недоступна.

При этом приписывать каждую жалобу одному происшествию пока рано. Масштаб проблем у компаний различается.

RSS: Новости на портале Anti-Malware.ru