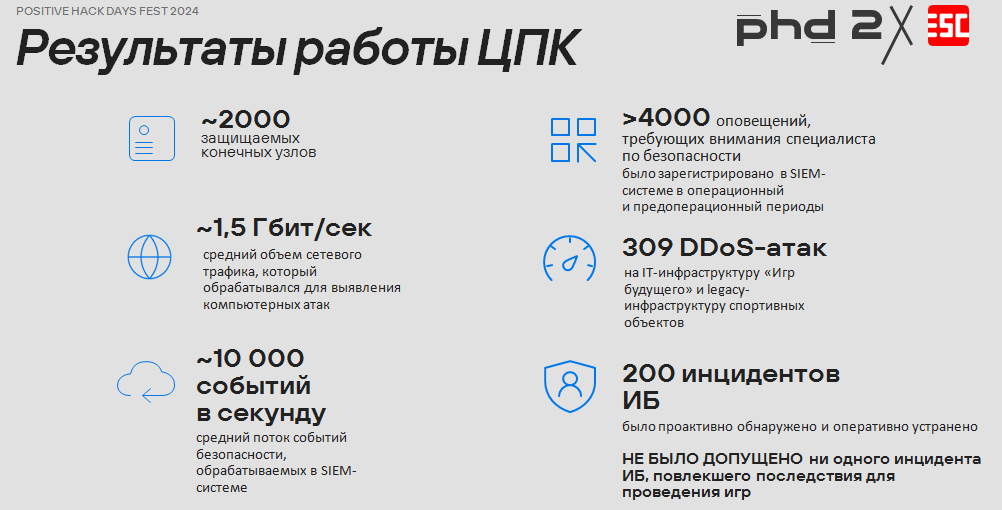
Система кибербезопасности «Игр будущего», созданная на базе технологий Positive Technologies, позволила предотвратить около 200 инцидентов ИБ и полностью исключить недопустимые события — те, что могли бы сорвать глобальное мероприятие.
Международный турнир в формате функционально-цифрового спорта впервые провели в этом году в Казани; в нем приняли участие 260 команд и более 2 тыс. участников из разных стран. О вызовах и успехах защиты ИТ-инфраструктуры «Игр» специалисты рассказали на только что завершившемся киберфестивале Positive Hack Days.
Обеспечением кибербезопасности важного мероприятия занималась команда PT Expert Security Center (PT ESC) во взаимодействии с ведущими игроками российского рынка ИБ. Координация совместных усилий была возложена на Минцифры РФ и НКЦКИ.
На подготовительном этапе были определены недопустимые события (остановка турнира, прерывание трансляции, подмена транслируемого контента, кража / утечка персональных данных участников турнира и гостей) и меры по защите от них. После этого пришлось решать вопрос о создании нужной системы и ее развертывании в сжатые сроки — за несколько дней.
Итоговый центр противодействия киберугрозам (ЦПК) был способен обеспечить мониторинг событий безопасности и оповещений об атаках, проактивный поиск угроз и оперативное реагирование на инциденты в распределенной инфраструктуре (включала более 10 площадок).
Обработку оповещений, поступающих с 2 тыс. активов, выполняла MaxPatrol SIEM. В ходе «Игр» было сгенерировано 6 тыс. алертов; поток событий безопасности в среднем составил 10 тыс. в секунду.
С помощью системы PT Network Attack Discovery (PT NAD) удалось выявить и пресечь множество попыток заражения, в том числе в стиле WannaCry:
- попытки эксплойта уязвимости CVE-2017-0144 (EternalBlue);
- коммуникации с бэкдорами DoublePulsar;
- сканирование для выявления открытых портов 445/SMB;
- активность вредоносов WannaCry и Petya (найдено 39 узлов с признаками заражений).
Злоумышленники также проводили разведку, запускали сканы в поиске уязвимостей и создавали фишинговые ловушки. Обнаружить попытки взлома, применения RAT (TeamViewer, AnyDesk, RMS, Ammyy Admin, Radmin) и запрещенных VPN-клиентов помогала PT NAD; продукт также работал по заранее составленным белым спискам IP-адресов, позволяя блокировать DDoS-атаки.
Для оперативного устранения угроз на конечных устройствах, контроля безопасности буткемпа (150 узлов), защиты удаленных подключений по VPN использовались возможности MaxPatrol EDR. Выявление и устранение уязвимостей осуществлялись с помощью MaxPatrol VM.
В состав ЦПК были также включены PT NAD (помогла обнаружить криптомайнеры на 18 узлах) и PT Application Firewall (ежедневно фиксировал не менее 1 тыс. веб-атак, а во время праздничных церемоний — свыше 10 тысяч).
Параллельно с ЦПК был запущен пилотный MaxPatrol O2, который автоматически собирал и анализировал срабатывания средств защиты, проверял события и выделял заслуживающие внимания, экономя время специалистам.
«Перед метапродуктом стояла масштабная задача: помочь защитить сложную геораспределенную инфраструктуру «Игр Будущего», которая охватывала почти 1300 узлов и динамично изменялась в процессе мероприятия, — отметила Анастасия Важенина, руководитель практики развития метапродуктов PT. — MaxPatrol O2 успешно справился со своей задачей по защите такого крупного спортивного мероприятия и доказал, что его можно с уверенностью использовать в различных организациях и отраслях».