


Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

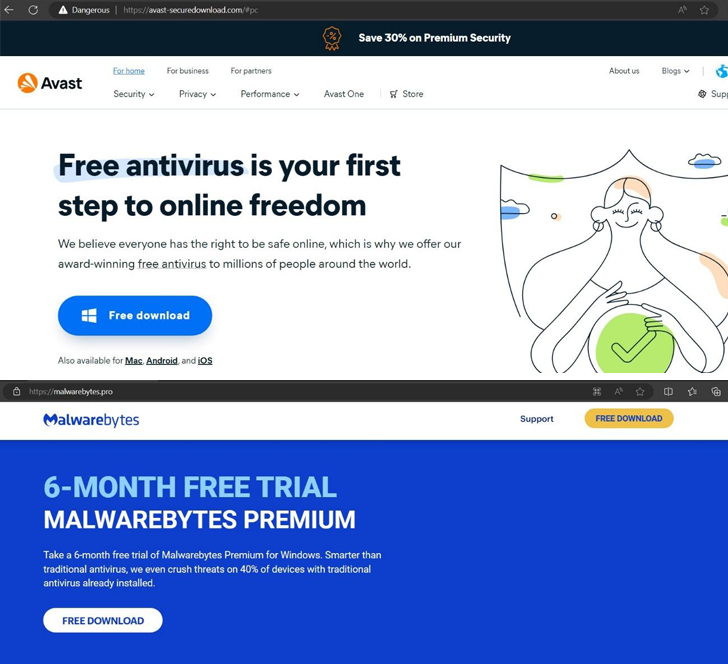
Злоумышленники распространяют вредоносную программу через поддельные веб-сайты, которые маскируются под легитимные антивирусные продукты от Avast, Bitdefender и Malwarebytes. Зловред похищает конфиденциальную информацию с устройств на базе Android и Windows.

Исследователи в области безопасности из Trellix отметили несколько подобных сайтов:

  • avast-securedownload[.]com доставляет троян SpyNote в виде пакетного файла для Android («Avast.apk»), который после установки просит разрешить читать СМС-сообщения и журналы вызовов, отслеживать местоположение, устанавливать и удалять приложения, снимать скриншоты и даже добывать криптовалюту.
  • bitdefender-app[.]com доставляет архивный ZIP-файл («setup-win-x86-x64.exe.zip»), который разворачивает вредоносную программу Lumma, чтобы похищать данные.
  • malwarebytes[.]pro доставляет архивный файл RAR («MBSetup.rar»), который содержит вредонос StealC для кражи информации.

Специалисты также обнаружили неавторизованный двоичный файл под названием «AMCoreDat.exe», который служит каналом для передачи вредоносной программы. Он собирает информацию жертвы, включая данные браузера, и пересылает её на удалённый сервер.

Исследователи не могут сказать, как именно распространяются эти фальшивые сайты. Они только предполагают, что злоумышленники используют оптимизацию (SEO) и вредоносную рекламу.


Сейчас программы-стилеры различаются по функциональности и сложности, а спрос на них на криминальном рынке, по сообщению «Лаборатории Касперского», растёт. К ним относятся Acrid, ScarletStealer, SamsStealer и Waltuhium Grabber и другие.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru