


Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

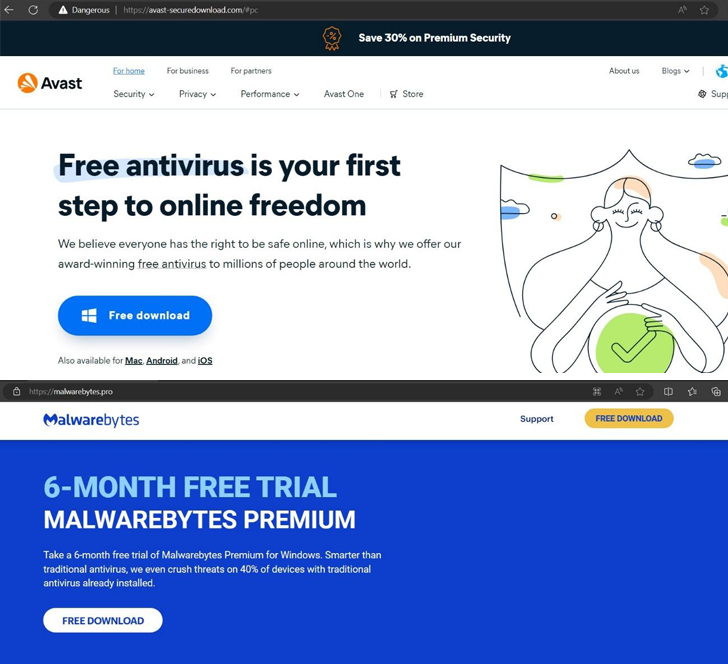
Злоумышленники распространяют вредоносную программу через поддельные веб-сайты, которые маскируются под легитимные антивирусные продукты от Avast, Bitdefender и Malwarebytes. Зловред похищает конфиденциальную информацию с устройств на базе Android и Windows.

Исследователи в области безопасности из Trellix отметили несколько подобных сайтов:

  • avast-securedownload[.]com доставляет троян SpyNote в виде пакетного файла для Android («Avast.apk»), который после установки просит разрешить читать СМС-сообщения и журналы вызовов, отслеживать местоположение, устанавливать и удалять приложения, снимать скриншоты и даже добывать криптовалюту.
  • bitdefender-app[.]com доставляет архивный ZIP-файл («setup-win-x86-x64.exe.zip»), который разворачивает вредоносную программу Lumma, чтобы похищать данные.
  • malwarebytes[.]pro доставляет архивный файл RAR («MBSetup.rar»), который содержит вредонос StealC для кражи информации.

Специалисты также обнаружили неавторизованный двоичный файл под названием «AMCoreDat.exe», который служит каналом для передачи вредоносной программы. Он собирает информацию жертвы, включая данные браузера, и пересылает её на удалённый сервер.

Исследователи не могут сказать, как именно распространяются эти фальшивые сайты. Они только предполагают, что злоумышленники используют оптимизацию (SEO) и вредоносную рекламу.


Сейчас программы-стилеры различаются по функциональности и сложности, а спрос на них на криминальном рынке, по сообщению «Лаборатории Касперского», растёт. К ним относятся Acrid, ScarletStealer, SamsStealer и Waltuhium Grabber и другие.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru