


Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

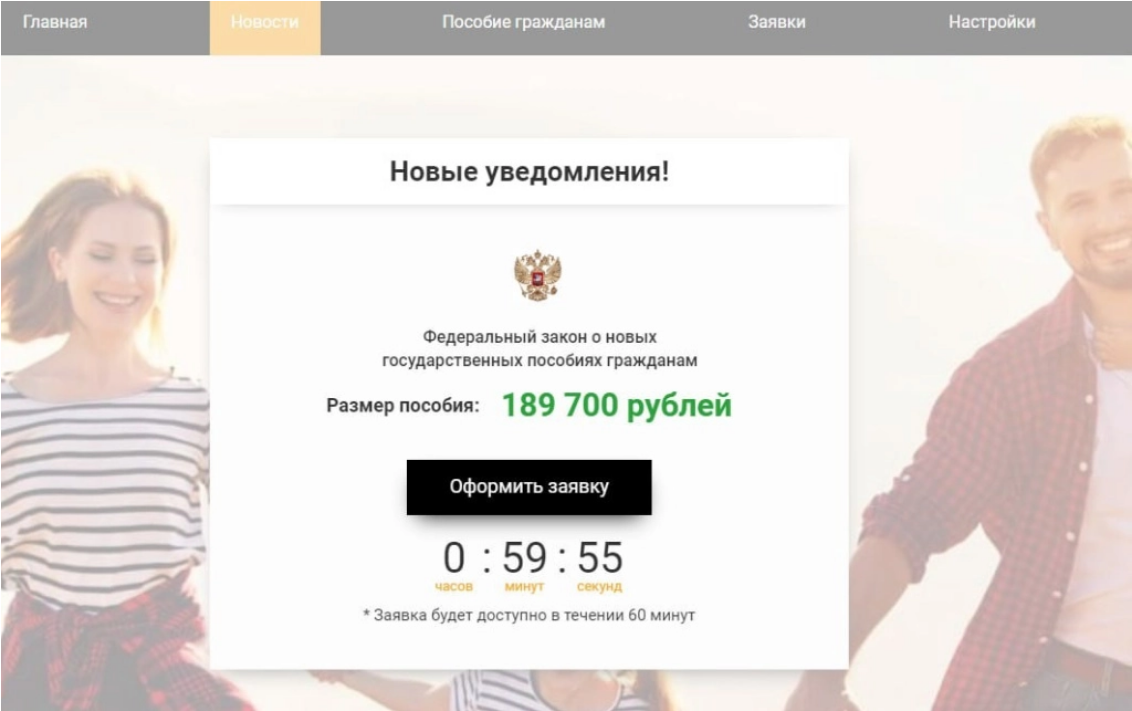
Эксперты ГК «Солар» выявили и заблокировали фейковые сайты Госуслуг, созданные мошенниками для получения доступа к банковским счетам. Россиян приглашают получить новое пособие, оставив свои данные на фишинговой странице и загрузив Android-трояна.

Для привлечения посетителей на стартовый сайт gos-uslugi[.]biz, скорее всего, используются спам-рассылки. Желающих оформить заявку на получение пособия подстегивают сжатыми сроками, что в комбинации с некорректным TLD в имени сайта является верным признаком мошенничества.


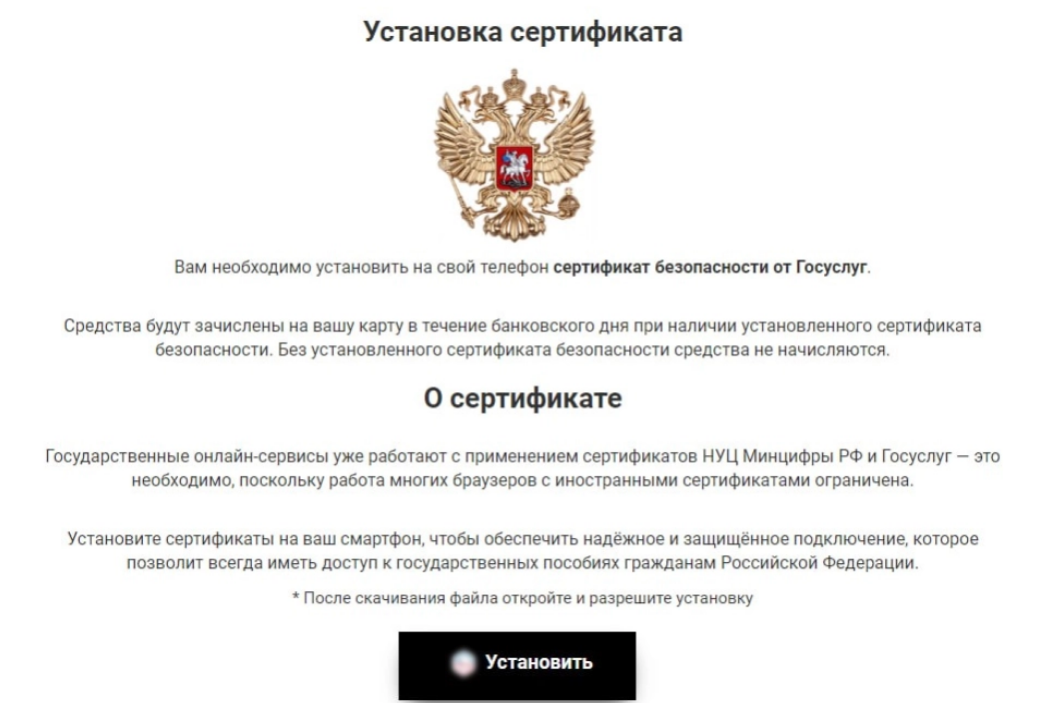
Нажатие кнопки открывает страницу с формой для персональных данных (ФИО, телефон, номер банковской карты). После ввода визитера направляют на другую страницу, где предлагается установить на телефон некий «сертификат безопасности», а на самом деле — SMS-трояна. Заметим, уловка не нова, такое же прикрытие в начале года использовал MetaStealer.

Для верности жертву в заключение еще раз проводят по тому же кругу, но уже в другом домене — n0wpay[.]world (на тот случай, если ввод ПДн и загрузка зловреда по каким-то причинам не состоялись).


Выбор хостинга для Android-трояна, по словам аналитиков, необычен: это украинский сервис Ucoz, а не российский или европейский дата-центр, которым отдают предпочтение фишеры рунета. При запуске вредонос запрашивает разрешение на автозапуск и чтение / отправку СМС.

Работа осуществляется в фоновом режиме, через 10 секунд после старта иконка исчезает из списка приложений. Основные функции ограничены несколькими командами: доступа к СМС, в которых могут содержаться одноразовые коды, вполне достаточно для взлома банковского аккаунта жертвы (персональные данные она уже вручила злоумышленникам).

Установлено, что данная киберкампания была запущена 28 марта; мобильного трояна вначале выдавали за софт для защиты от спама. По состоянию на 24 апреля зловреда детектируют 16 из 65 антивирусов коллекции VirusTotal.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru