


В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

В Android 15 может появиться функция карантина подозрительных приложений

Сейчас для защиты Android-устройств Google использует функциональность Play Protect, которая сканирует девайс на наличие установленных подозрительных приложений. Тем не менее некоторому шпионскому софту удаётся обойти этот защитный механизм, поэтому в Android скоро может появиться возможность карантина подозрительных приложений.

На нововведение указал один из авторов издания Android Authority. Пока, судя по всему, оно находится в стадии бета-тестирования, поскольку впервые было замечено в сборке Android 14 QPR2 Beta 1.

Скорее всего, Google готовится выпустить фичу с выходом Android 15 или более поздних версий мобильной операционной системы. А пока разработчики обкатывают её на бета-версии Android 14.

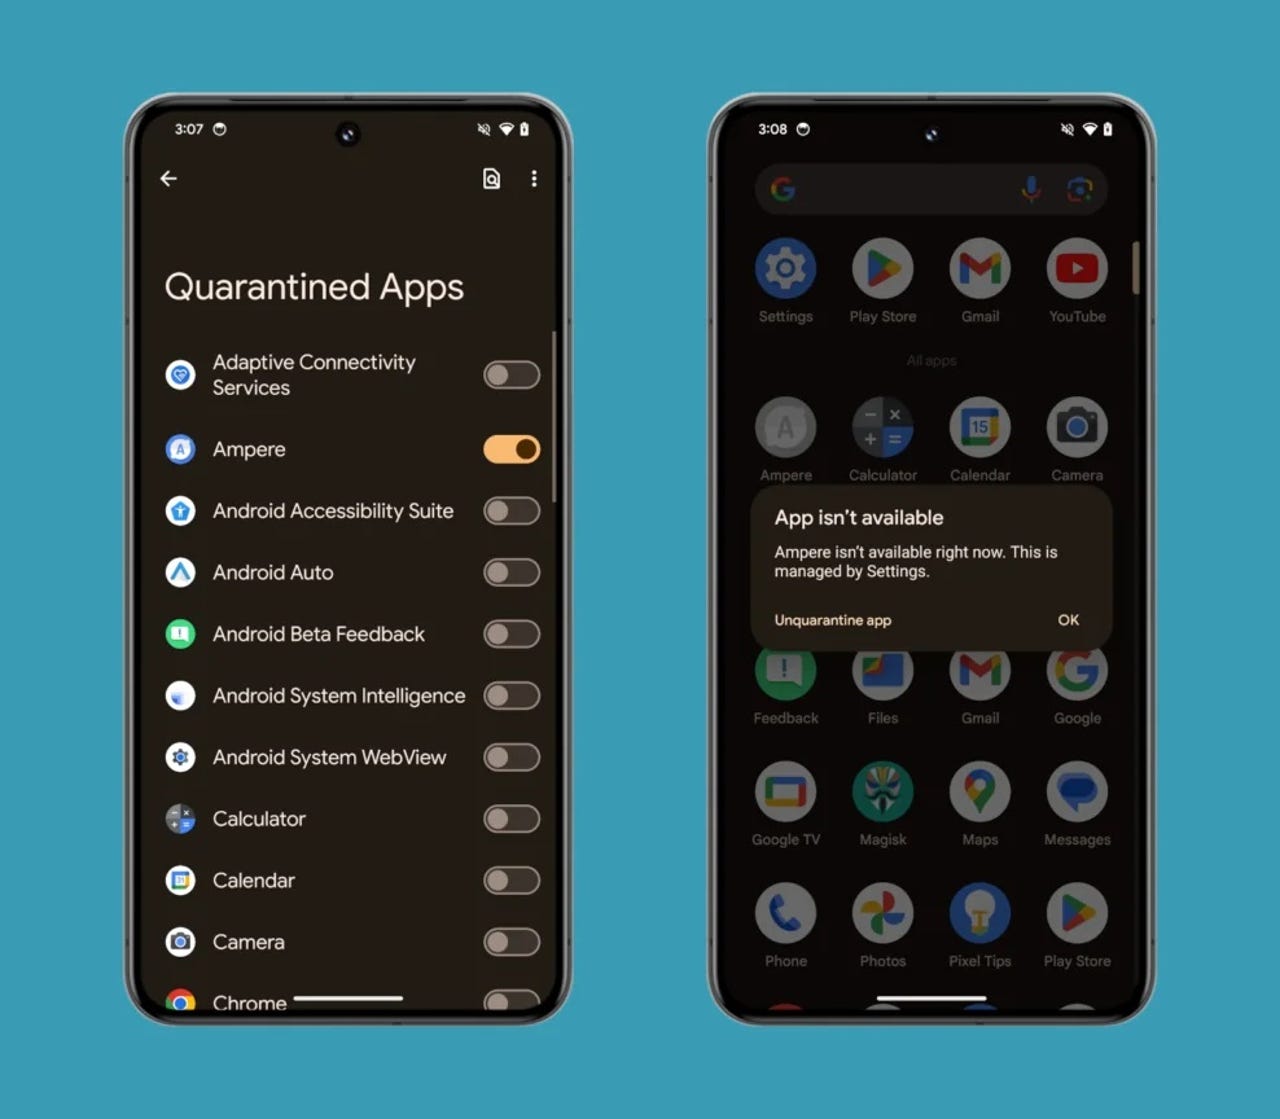
Отмечается, что пока Google скрыла страницу «Quarantined Apps», предназначенную для разработчиков, однако пункт в настойках, отвечающий за карантин приложений, присутствует.

Эта функция будет работать по логике, схожей с работой инструмента Google Digital Wellbeing, который переводит софт в подвешенное состояние, чтобы избежать различных сбоев.

Попавшее в карантин приложение будет всё равно отображаться на домашнем экране, в лончере и настройках. При этом отдельные возможности таких программ будут ограничены: окна скрыты, уведомления заблокированы, активность и процессы заморожены.

У других программ не будет возможности отправлять запросы помещённому в карантин софту. К слову, для этого используются те же API, которые выполняют задачу приостановки приложений.

Для отправки программы в карантин нужны будут разрешения «QUARANTINE_APPS».


Напомним, ранее мы писали, что Android 15 добавят функцию Private Space для защиты данных пользователей.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru