Новая вредоносная рекламная кампания в Google подкидывает пользователю бэкдор под названием MadMxShell, используя кластер доменов, имитирующих легитимные IP-сканеры.
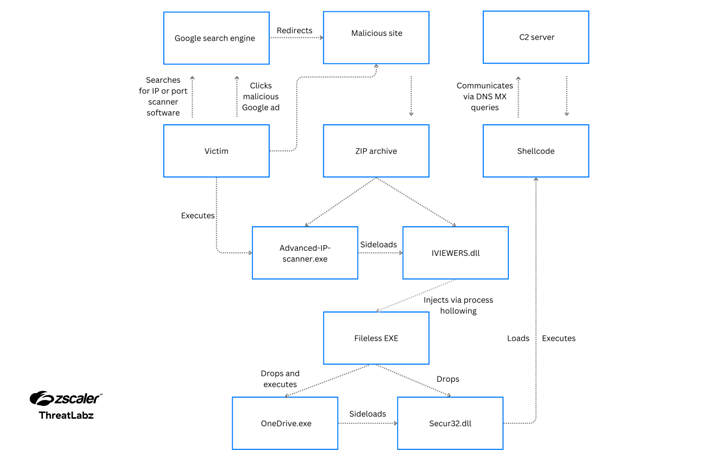
Исследователи из Zscaler ThreatLabz рассказывают, что злоумышленники зарегистрировали несколько доменных имен, близких по написанию к адресам популярных сайтов, и c помощью Google Ads, по ключевым словам, вывели эти домены в топ результатов поисковой системы. Хакеры рассчитывали на невнимательность жертв.
Пользователям открываются фиктивные сайты, содержащие JavaScript-код, который загружает на устройство вредоносный файл «Advanced-ip-scanner.zip» при нажатии кнопки загрузки.
В ZIP-архиве присутствует библиотека «IVIEWERS.dll» и исполняемый файл «Advanced-ip-scanner.exe». Последний использует метод сторонней загрузки DLL для заражения.
DLL-файл отвечает за внедрение шелл-кода в процесс «Advanced-ip-scanner.exe» с помощью техники, называемой «Process Hollowing» (внедрение в пустой процесс), после чего вредоносный EXE-файл распаковывает два дополнительных файла – «OneDrive.exe» и «Secur32.dll».
«OneDrive.exe», легитимный подписанный двоичный файл Microsoft, затем используется для боковой загрузки «Secur32.dll» и в конечном счете для выполнения шелл-кода бэкдора, но не раньше, чем он будет сохранен на хосте с помощью запланированной задачи и отключения антивируса Microsoft Defender.
Бэкдор предназначен для сбора системной информации, запуска команд через cmd.exe и выполнения основных операций с файлами, таких как чтение, запись и удаление файлов.
Стало известно, что было зарегистрировано 45 доменов в период с ноября 2023-го по март 2024 года, которые маскировались под известные программы для сканирования портов и управления ИТ, такие как Advanced IP Scanner, Angry IP Scanner, IP-сканер PRTG и ManageEngine.
Хоть это уже не первый случай заражения устройств пользователей через фиктивные сайты с помощью вредоносной рекламы, данная разработка впервые распространяет сложный бэкдор для Windows.
Компания Zscaler заявила, что пока ничего не известно о злоумышленниках и их намерениях, но уже есть зацепки в виде учетных записей, созданных на криминальных подпольных форумах. Ещё в июне 2023 года хакеры предлагали способы создания неограниченных предварительно финансируемых Google аккаунтов, что указывает на их заинтересованность в создании и запуске их собственной длительной кампании вредоносной рекламы.