


Реклама в Google пихает сисадминам стилер под видом PuTTY и FileZilla

Реклама в Google пихает сисадминам стилер под видом PuTTY и FileZilla

Реклама в Google пихает сисадминам стилер под видом PuTTY и FileZilla

Злоумышленники запустили вредоносную рекламную кампанию, нацеленную на ИТ-специалистов. В результате сисадмины, которые пытаются найти и скачать софт PuTTY и FileZilla, попадают на троян-стилер.

PuTTY — бесплатный SSH- и Telnet-клиент, а FileZilla — кросс-платформенное приложение для подключения к серверу по FTP. Как раз то, что необходимо любому администратору.

Специалист Malwarebytes Жером Сегура утверждает, что передал Google всю информацию о вредоносной рекламе в поисковой выдаче. Как правило, интернет-гигант быстро пресекает подобное.

Под видом PuTTY и FileZilla киберпреступники пытаются подсунуть системным администраторам вредоносную программу Nitrogen. Последняя, по словам Сегура, используется для получения доступа к частным сетям и кражи внутренних данных.

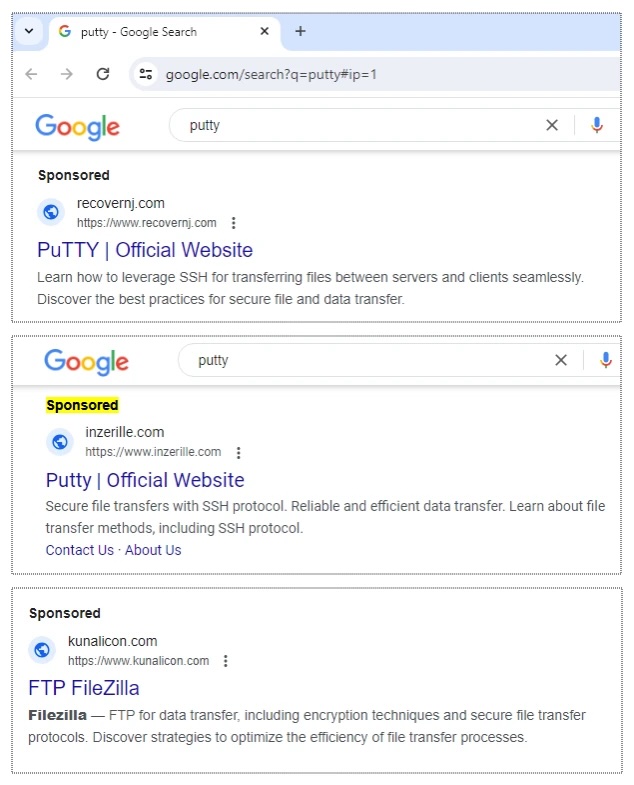
Соответствующая реклама злонамеренного ресурса мелькает вверху поисковой выдачи Google:


Вредонос Nitrogen использует стороннюю загрузку DLL, в которой вполне легитимный и подписанный исполняемый файл запускает вредоносную библиотеку.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru