


Скрытый бэкдор в фейковых IP-сканерах продвигается с помощью Google Ads

Скрытый бэкдор в фейковых IP-сканерах продвигается с помощью Google Ads

Скрытый бэкдор в фейковых IP-сканерах продвигается с помощью Google Ads

Новая вредоносная рекламная кампания в Google подкидывает пользователю бэкдор под названием MadMxShell, используя кластер доменов, имитирующих легитимные IP-сканеры.

Исследователи из Zscaler ThreatLabz рассказывают, что злоумышленники зарегистрировали несколько доменных имен, близких по написанию к адресам популярных сайтов, и c помощью Google Ads, по ключевым словам, вывели эти домены в топ результатов поисковой системы. Хакеры рассчитывали на невнимательность жертв.

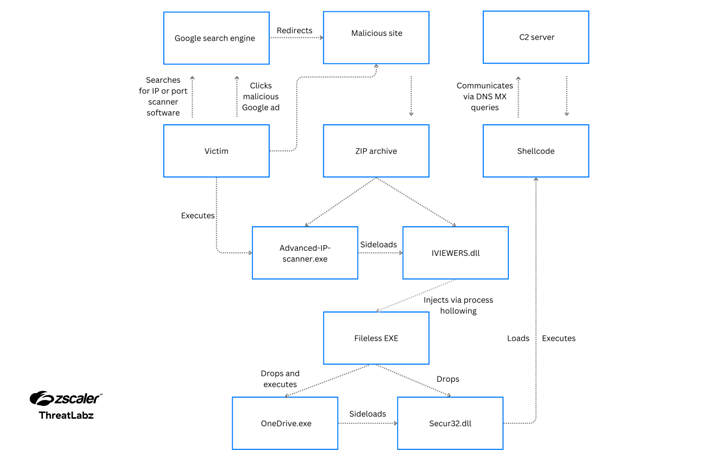
Пользователям открываются фиктивные сайты, содержащие JavaScript-код, который загружает на устройство вредоносный файл «Advanced-ip-scanner.zip» при нажатии кнопки загрузки.

В ZIP-архиве присутствует библиотека «IVIEWERS.dll» и исполняемый файл «Advanced-ip-scanner.exe». Последний использует метод сторонней загрузки DLL для заражения.

DLL-файл отвечает за внедрение шелл-кода в процесс «Advanced-ip-scanner.exe» с помощью техники, называемой «Process Hollowing» (внедрение в пустой процесс), после чего вредоносный EXE-файл распаковывает два дополнительных файла – «OneDrive.exe» и «Secur32.dll».

«OneDrive.exe», легитимный подписанный двоичный файл Microsoft, затем используется для боковой загрузки «Secur32.dll» и в конечном счете для выполнения шелл-кода бэкдора, но не раньше, чем он будет сохранен на хосте с помощью запланированной задачи и отключения антивируса Microsoft Defender.

Бэкдор предназначен для сбора системной информации, запуска команд через cmd.exe и выполнения основных операций с файлами, таких как чтение, запись и удаление файлов.


Стало известно, что было зарегистрировано 45 доменов в период с ноября 2023-го по март 2024 года, которые маскировались под известные программы для сканирования портов и управления ИТ, такие как Advanced IP Scanner, Angry IP Scanner, IP-сканер PRTG и ManageEngine.

Хоть это уже не первый случай заражения устройств пользователей через фиктивные сайты с помощью вредоносной рекламы, данная разработка впервые распространяет сложный бэкдор для Windows.

Компания Zscaler заявила, что пока ничего не известно о злоумышленниках и их намерениях, но уже есть зацепки в виде учетных записей, созданных на криминальных подпольных форумах. Ещё в июне 2023 года хакеры предлагали способы создания неограниченных предварительно финансируемых Google аккаунтов, что указывает на их заинтересованность в создании и запуске их собственной длительной кампании вредоносной рекламы.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru