


Российский вендор НОТА презентовал экосистему ИБ-продуктов НОТА КУПОЛ

Российский вендор НОТА презентовал экосистему ИБ-продуктов НОТА КУПОЛ

Российский вендор НОТА презентовал экосистему ИБ-продуктов НОТА КУПОЛ

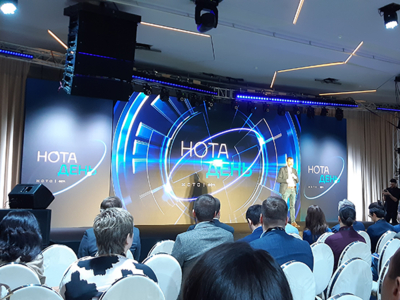
Российский вендор НОТА (входит в «Холдинг Т1») представил решение «НОТА КУПОЛ» и рассказал о функциональных возможностях продуктов, объединённых в экосистему. Презентация прошла в рамках партнёрского мероприятия «НОТА ДЕНЬ».

Участники встречи узнали о том, как сегодня структурирован отечественный рынок решений в области информационной безопасности и каких продуктов в первую очередь ждут от российских вендоров. Как подчеркнул первый заместитель генерального директора «Холдинга Т1» Дмитрий Харитонов, в процессе реализации ИТ-проектов для лидеров российского бизнеса Т1 выявил основные потребности рынка в инструментах киберзащиты. 

«Направление информационной безопасности — одно из самых перспективных в ИТ. Построение конвейера DevSecOps вошло в практику лишь в некоторых индустриях. Сейчас требуется перенести опыт, который мы накопили в сфере финансов, на ретейл, промышленность и другие отрасли. Команда Т1 уже имеет глубокую экспертизу в этом направлении», — отметил Дмитрий Харитонов.


Игорь Душа, директор портфеля решений «НОТА КУПОЛ», подробно рассказал об экосистеме, её развитии, а также о сценариях использования продуктов.

«Платформа “НОТА КУПОЛ” активно развивается. За столь небольшой срок мы уже успели выпустить несколько продуктов: систему управления парком межсетевых экранов, инвентаризации активов и автоматизации категорирования, а также защиты контейнерной среды, — отметил Игорь Душа. — С уходом зарубежных вендоров на рынке сформировалась явная потребность в их замене и в организации работы с большим парком СЗИ — их обновления, конфигурирования, контроля политик и так далее. Это одна из задач, на которых мы сфокусированы».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru