


Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Киберпреступная группировка TA558 запустила новую волну атак, в которых вредоносный код прячется в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Стеганография — относительно популярный трюк в среде хорошо подготовленных киберпреступников. Эта техника позволяет атакующим прятать данные внутри безобидных с виду файлов.

В случае грамотной реализации злоумышленникам удаётся усыпить бдительность не только целевого пользователя, но и установленных защитных программ.

TA558 активна с 2018 года, участники этой группы известны атаками на организации сферы путешествий и туризма. Последняя кампания, на которую обратили внимание специалисты Positive Technologies, отмечается использованием стеганографии.

Исследователи зафиксировали более 320 новых кибератак, затронувших компании по всему миру.

Всё начинается с письма, содержащего вложение в формате Excel и Word. В случае запуска этого аттача вредоносный документ будет пытаться эксплуатировать уязвимость под идентификатором CVE-2017-11882. Это старая брешь, позволяющая запускать вредоносный код без взаимодействия с пользователем.

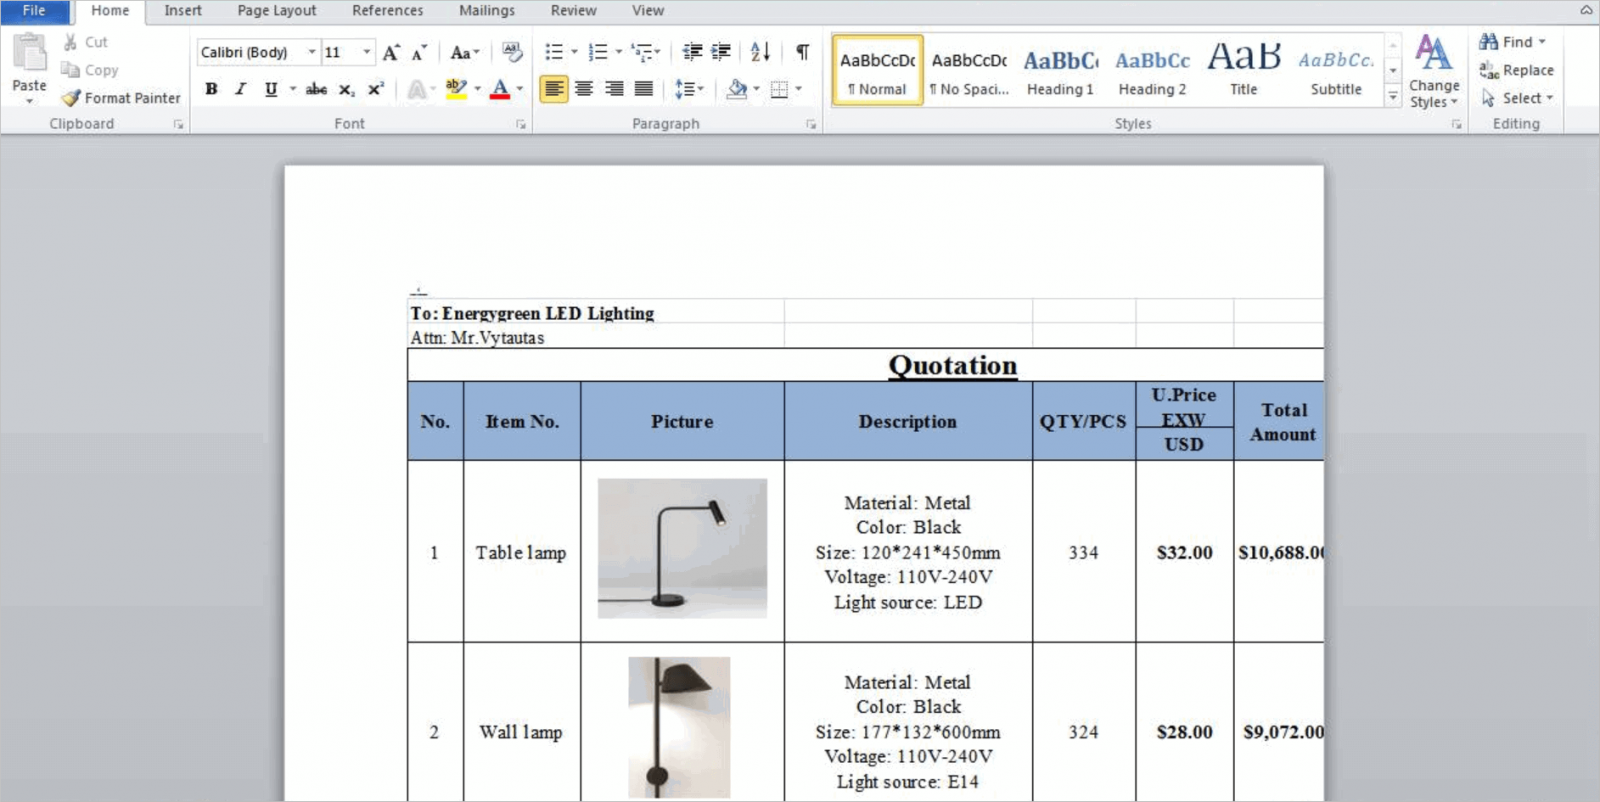
Поскольку Microsoft выпустила соответствующий патч ещё в 2017 году, перед нами очередное напоминание о важности своевременной установки обновлений софта. Сам вредоносный документ, фигурирующий в SteganoAmor, выглядит так:


Чтобы снизить риски блокировки отправленных писем, злоумышленники воспользовались взломанным SMTP-сервером. Если на атакованном компьютере не установлен патч для CVE-2017-11882, эксплойт загружает скрипт Visual Basic Script (VBS), а последний — получает изображение в формате JPG, в которое вставлен зашифрованный base-64 пейлоад.


В результате жертва получает на устройство одну из следующих вредоносных программ:

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru