


Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

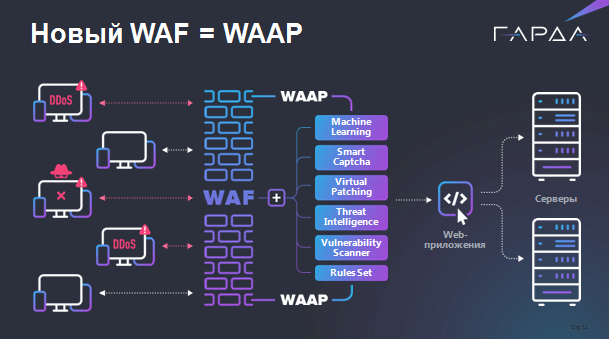
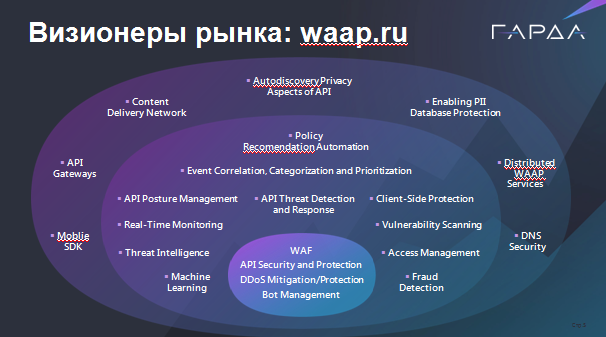
Группа компаний «Гарда» объявила о выпуске WAF собственной разработки. Новый межсетевой экран для веб-приложений предоставляет опцию защиты API и потому позиционируется как WAAP, Web Application and API Protection.

Прошлогодний опрос, проведенный аналитическим центром «Гарда», показал, что в России WAF входят в ТОП-3 технологий защиты бизнеса. В прошлом году объем рынка WAF составил 4,2 млрд, к 2025 году, по прогнозам, достигнет 10,8 млрд.

Рост спроса на решения этого класса подстегивает массирование атак на российские веб-ресурсы. За три квартала 2023 года их количество, по оценке экспертов, увеличилось на 44%. В этом году участились атаки на ИТ-подрядчиков: злоумышленники поняли, что таким образом можно нанести еще больший урон (из-за возможности получения доступа к сетям заказчиков разработок).

У российского рынка WAF есть и другие, внутренние стимулы:

  • развитие сферы онлайн-услуг;
  • курс страны на технологический суверенитет и расширение цифровизации;
  • рост популярности веб API и машинного обучения;
  • ужесточение отраслевых стандартов и норм ИБ.

«Современная реальность делает веб-приложения основным каналом коммуникации между бизнесом и клиентами, становится все больше высоконагруженных приложений, за каждым из них стоит масса сервисов, — комментирует Рустэм Хайретдинов, заместитель гендиректора «Гарда». — Любой элемент этой цепочки в определенной степени уязвим, а отказ одного может повлечь за собой финансовые и репутационные риски. В связи с этим возникают вопросы о том, как обеспечить двустороннюю защиту: без ущерба производительности информационных систем и прерывания бизнес-процессов и безопасность цифровых сервисов и доверенных приложений».

Продукт «Гарда WAF» способен удовлетворить такие потребности: он анализирует трафик веб-приложений, обнаруживает подозрительную активность пользователей, автоматически выявляет уязвимости, блокирует несанкционированный доступ к базам данных, попытки брутфорса и DDoS уровня 7.


Новинка доступна как SaaS и on-premise. Осенью ожидается сертификация ФСТЭК.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru