


В Android 15 добавят функцию Private Space для защиты данных пользователей

В Android 15 добавят функцию Private Space для защиты данных пользователей

В Android 15 добавят функцию Private Space для защиты данных пользователей

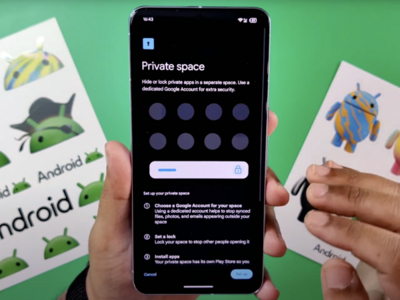
Уже в следующей версии Android появится функция Private Space, которая будет представлять собой зашифрованное хранилище для личных приложений и файлов владельцев мобильных устройств.

Вероятнее всего, вы уже защищаете свой телефон Android с помощью ПИН-кода, сканирования лица или отпечатка пальца. Если вы планируете обеспечить данные дополнительным уровнем защиты, Android 15 позволит вам сделать это с помощью новой функции под названием “Private Space”.

По данным Android Authority, Private Space создает на вашем Android-устройстве зашифрованную область, в которой вы можете спрятать конфиденциальные или личные приложения и файлы. Функция работает аналогично опции Secure Folder на телефонах Samsung Galaxy, позволяя выбирать приложения и файлы, которые вы хотите обезопасить, и способ их защиты.

Основная задача Private Space — не дать злоумышленнику или другому неавторизованному пользователю, получившему доступ к вашему телефону, просмотреть определенные данные. В настоящее время приложение Google Files предлагает аналогичную опцию под названием «Safe Folder». Эта функция работает только с файлами, в то время как Private Space сможет также защитить и конкретные приложения.

В качестве альтернативы можно установить стороннее приложение для блокировки файлов или личного хранилища; в Google Play таких приложений множество. Однако, поскольку Private Space встроена непосредственно в операционную систему, эта функция обещает быть более простой в использовании и, вероятнее всего, более безопасной.

Чтобы настроить Private Space, зайдите в «Настройки», выберите «Безопасность и конфиденциальность», а затем нажмите «Private Space». После аутентификации вы войдете в свой аккаунт Google, чтобы легче было добавлять приложения в Private Space. Опционально можно создать отдельный аккаунт для более продуманного управления файлами.

Затем выберите способ защиты данных, которые вы хотите сохранить в тайне. Вы можете использовать существующий процесс блокировки экрана — код, сканирование лица или отпечатка пальца — или выбрать другой метод. Последний вариант будет более безопасным, поскольку тот, кто обойдет экран блокировки, столкнется с еще одним препятствием, пытаясь добраться до защищенных приложений и файлов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru