


Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Вымогатели Werewolves выставляют претензии и зовут на военные сборы

Эксперты F.A.C.C.T. зафиксировали новый всплеск атак вымогателей Werewolves на российские организации. Активно рассылаемые вредоносные письма используют темы весеннего призыва и досудебных претензий.

Атакам по имейл подвергаются производственные, энергетические, геологоразведочные компании. Анализ показал, что вложения в форматах .doc и .xls содержат загрузчик маячка Cobalt Strike, облегчающего проникновение в корпоративные сети.

Обнаруженные сообщения Werewolves, предлагающие урегулировать спор в досудебном порядке, написаны от имени различных транспортных компаний и липецкого ресторана. Тема указана как «Претензионное», прикрепленный вредоносный файл именуется «рекламация.doc» либо «акт сверки.xls».

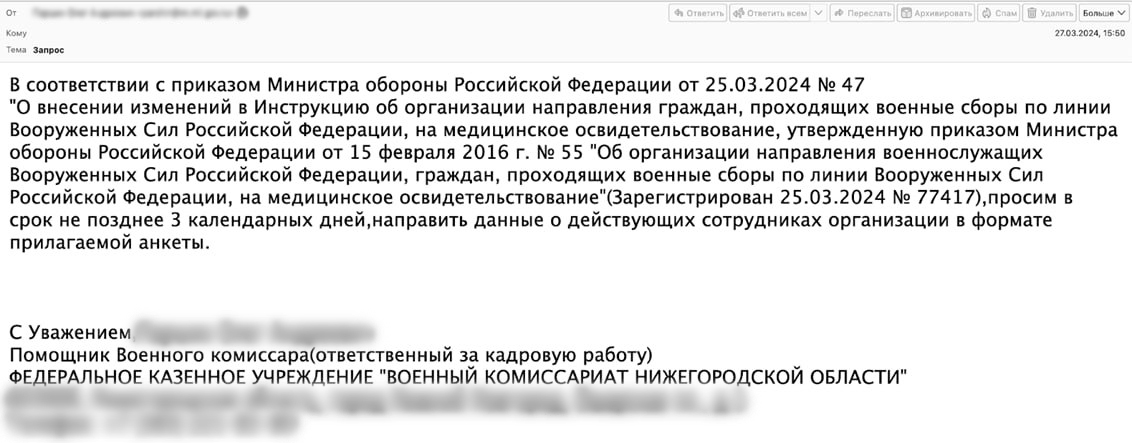
Чтобы скрыть истинный адрес отправителя, используется спуфинг; рассылки проводятся предположительно с взломанных аккаунтов. Одно из поддельных писем, попавших в поле зрения аналитиков, использовало тему военных сборов, актуальную для начала весны; в строке «От:» был проставлен несуществующий адрес военкомата Нижегородской области, а вредоносный аттач назывался «анкета.xls».


Кибергруппа Werewolves объявилась в рунете в прошлом году. Злоумышленники промышляют вымогательством, используя с этой целью модификацию шифровальщика LockBit 3.0 (Black), созданную с помощью слитого в Сеть билдера.

В целевых атаках используются также Cobalt Strike, AnyDesk, Netscan. За возврат зашифрованных файлов у жертвы могут потребовать от $130 тыс. до $1 миллиона. Отчеты об успешных атаках Werewolves публикует на собственном сайте и не прячет его в сети Tor; для жертв там предусмотрены платные опции — «удалить данные» и «скрыть данные на один день». В ноябре площадка сменила домен, но осталась в открытом доступе.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru